
Gunraランサムウェア、Linuxシステムを高速暗号化する最大100スレッドのChaCha20を採用
Gunraランサムウェアがアーセナルに新たにLinux用暗号化ツールを追加し、アフィリエイトが企業データをロックする方法をより自由にコントロールできるようになりました。 このコマンドラインペイロードは最大100の暗号化スレッドを起動できる設計となっており、Linuxサーバー、仮想マシン、NASアプライアンス、ストレー
Gunraランサムウェアがアーセナルに新たにLinux用暗号化ツールを追加し、アフィリエイトが企業データをロックする方法をより自由にコントロールできるようになりました。 このコマンドラインペイロードは最大100の暗号化スレッドを起動できる設計となっており、Linuxサーバー、仮想マシン、NASアプライアンス、ストレー

Gunraランサムウェアの攻撃者がFortinetの2件の脆弱性を悪用し、政府機関や重要インフラ組織を標的にしていることが、米国と韓国当局が共同で発表した勧告により明らかになりました。 Gunraはランサムウェア・アズ・ア・サービス(RaaS)の一種で、ファイアウォールやVPN機器などインターネットに公開された

米連邦政府機関と韓国警察庁は、Gunraランサムウェアによる攻撃からシステムを守るよう、世界各国の政府機関および重要インフラ組織に警告しました。 月曜日に発表された共同勧告によれば、このランサムウェアグループは、2022年2月に流出したConti ransomwareのソースコードを基にしたマルウェア亜種を使用し、医

米国と韓国政府の共同勧告により、Gunraランサムウェア集団が脆弱なFortinet VPNアプライアンス、脆弱なリモートアクセス制御、そして露出したインフラを悪用して企業ネットワークに侵入していることが警告されました。 このRansomware-as-a-Service(RaaS)集団は、政府、医療、金融、製造、運
CISAと国際的な法執行機関のパートナーは、GunraランサムウェアのアフィリエイトがVPNゲートウェイ、ファイアウォールアプライアンス、RDPアクセス可能なシステムなど、露出したエッジインフラを悪用して企業ネットワークに侵入していると警告する共同の#StopRansomware勧告を発表しました。 この勧告では、G

Gunraランサムウェア集団が、有名ブランドのファイアウォール製品の脆弱性を悪用して重要インフラ組織に侵入していると、FBIと韓国政府が月曜日に警告しました。 サイバーセキュリティ勧告の中で、米国の法執行機関と韓国の国家警察庁は、2025年4月に登場し、2022年に流出したContiランサムウェアのソー
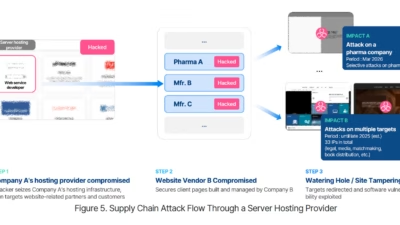
一見無関係に見える2つのサイバー脅威が、実は同じツール群によって結びついていることがあります。韓国のサイバーセキュリティ専門家は最近、複数のウェブサイト侵害と、深刻な被害をもたらすGunraランサムウェア攻撃の背後に、共通のインフラが存在する可能性を突き止めました。 巧妙な侵入に対する共同警告 韓