
Fortinet FortiSIEMの重大なRCE脆弱性、概念実証(PoC)エクスプロイトが公開 認証なしの攻撃が可能に
Horizon3.aiは、Fortinet FortiSIEMの重大な脆弱性「CVE-2026-106173」について、概念実証(PoC)エクスプロイトを公開しました。この脆弱性を悪用すると、認証なしの攻撃者が任意のファイル書き込みをリモートコード実行(RCE)へとつなげることができます。脆弱性診断サービス 研究者の
Horizon3.aiは、Fortinet FortiSIEMの重大な脆弱性「CVE-2026-106173」について、概念実証(PoC)エクスプロイトを公開しました。この脆弱性を悪用すると、認証なしの攻撃者が任意のファイル書き込みをリモートコード実行(RCE)へとつなげることができます。脆弱性診断サービス 研究者の
認証不要でリモートコード実行が可能になる、Fortinet FortiSIEMの重大な脆弱性「CVE-2026-106173」の概念実証(PoC)エクスプロイトコードが新たに公開されました。詳細はFortinet FortiSIEMの脆弱性に関する記事でも解説されています。 2026年10月20日に公開されたこのエク
Zammadに存在する重大な脆弱性「CVE-2026-102489」の概念実証(PoC)エクスプロイトが公開されました。この脆弱性を悪用すると、アクティブなユーザーのセッションCookieが漏えいし、Zammadを実行しているOSユーザーの権限でリモートコード実行(RCE)が可能になります。 この脆弱性は、オランダの
認証不要でセッション情報が漏えいし、セッション乗っ取りからリモートコード実行(RCE)へと連鎖するZammadの脆弱性「CVE-2026-102489」について、概念実証(PoC)エクスプロイトが公開されました。 今回の公開は、オランダの脆弱性開示機関DIVD(Dutch Institute for Vulnerab
発見される脆弱性が増え続けるなか、敵対的シミュレーションと継続的なペネトレーションテストは、CISOがどの脆弱性を優先すべきか見極める助けになります。新たな自律型ツールも登場していますが、熟練した専門家の存在は依然として欠かせません。
VulnCheckは、攻撃者がRejetto HTTP File Server(HFS)の重大な脆弱性を悪用し、認証を回避してリモートコード実行(RCE)に至っていると警告しています。 この脆弱性は「CVE-2026-61500」(CVSSスコア9.3)として追跡されています。オープンソースのファイルサーバであるHF
脅威アクターがSangoma Switchvoxの重大な未認証SQLインジェクション脆弱性CVE-2026-9586の悪用を積極的に試みています。この脆弱性はリモートコード実行にまでエスカレートさせることが可能です。 Horizon3.aiの研究者によると、Defused Cyberと連携して運用しているインターネッ
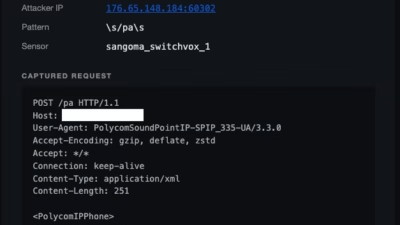
セキュリティ研究者らは、Sangoma Switchvoxに存在する重大な脆弱性を標的とした実際の悪用試行を報告しました。この脆弱性を悪用すると、未認証の攻撃者がSQLインジェクションを通じてリモートでコードを実行できてしまいます。 この脆弱性はCVE-2026-9586として追跡されており、インターネットに公開され

CBTSは、自律型ペネトレーションテストとセキュリティ専門知識を組み合わせ、組織が環境の変化に応じて悪用可能なリスクを継続的に特定し、攻撃経路を検証し、修復の優先順位を付けられるよう支援する「Penetration Testing as a Service(PTaaS)」を発表しました。 クラウド環境

問題は可視性ではありません。 脆弱性管理がうまくいかなくなっているのは、セキュリティチームの可視性が不足しているからではありません。ほとんどの組織では、すでに現実的に対処しきれないほど大量の検出結果を抱えています。しかし、これだけ多くの検出結果があるにもかかわらず、多くのCISOは「自分た
すべての記事を読み込みました