
AIペンテストは人間のペンテスターに匹敵するのか
AIペンテストの台頭に伴い、「人間と同等の品質なのか」と疑問を抱く人が増えています。筆者は12年前にペンテスターとしてキャリアを始め、同様の職務を経て、現在はIntruderのAIペンテスターの開発に携わっています。 その経験から、両者の長所と短所が見えてきました。ここでは両者を比較します。 厳格な方法論は、そもそも
AIペンテストの台頭に伴い、「人間と同等の品質なのか」と疑問を抱く人が増えています。筆者は12年前にペンテスターとしてキャリアを始め、同様の職務を経て、現在はIntruderのAIペンテスターの開発に携わっています。 その経験から、両者の長所と短所が見えてきました。ここでは両者を比較します。 厳格な方法論は、そもそも
現在地:ホーム / ハッキングツール / Response OverviewとColonel Clustered – Burpのレスポンスを内容でグループ化する Intruderの攻撃結果をステータスコードと長さで並べ替えれば、サイズが異なるレスポンスは見つかります。しかし、内容だけが異なるレスポンスは見逃してしまいま
大規模なインターネットスキャンにより、AWS、OpenAI、Stripe、GitHubなどの認証情報を露出させている、外部からアクセス可能な.gitリポジトリが28,000件見つかりました。単純なWebサーバーの設定ミスが、ソースコードの履歴をクラウドへの即座のアクセスリスクに変えてしまう実態を浮き彫りにしています。
セキュリティ研究者らが、APIキーや銀行関連情報、企業データ、その他の機密情報を露出させたまま一般公開されているGitリポジトリを28,000件発見しました。 この調査結果は、Intruderが開発したオープンソースツール「gitreaper」を用いて、インターネットに公開されている350万台のホストをスキャンした結
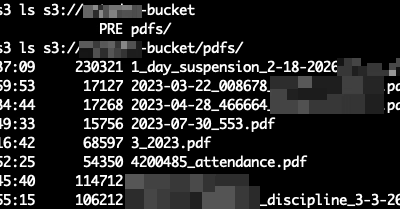
Webサーバーにありがちな設定ミスによって、数万件ものGitリポジトリが誰でもアクセスできる状態で公開されており、それに伴いクラウドサービスや決済システムをはじめとする重要なリソースのキーも流出していることが分かりました。Intruderの研究者らは350万件のライブサイトをスキャンし、約28,0
設定ミスは依然としてクラウド環境における最大級の脅威の一つです。たった一つの設定エラーが原因で、パブリックなネットワークアクセスの許可、キーのローテーション漏れ、暗号化の欠如、サービスの露出、ログ記録の不備などが発生する可能性があります。CISAは現在、米連邦機関に対してクラウドの基本的な設定基準の遵
Intruderは、Webアプリケーション向けの「AI Pentesting」を発表し、オンデマンド型のペネトレーションテストを提供開始しました。前四半期に問題単位の調査機能を初めてリリースしたのに続き、今回のプラットフォームでは、組織がGitHubやGitLab経由でコードベースを安全に接続すること
AIは脆弱性調査のあり方を変えつつありますが、その議論の多くは依然として理論の域を出ていません。モデルが将来的に何をできるようになるかではなく、現在利用可能なモデルが実際に何を発見できるのかを検証する必要があります。 私たちが答えたかったのは、より実践的な問いです。今すぐ利用できるモデルを使って、実運用中のソフトウェ
Intruderが新たに無料プランの提供を開始しました。これにより、セキュリティチーム、ITチーム、DevOpsチームは、プロフェッショナル向けの脆弱性管理、クラウドセキュリティ、アタックサーフェス管理機能を無料で継続的に利用できるようになります。 小規模組織はフォーチュン500企業と同様の脅威にさら
Intruderは、コンテナイメージの脆弱性を自動スキャンする新機能「Container Image Scanning」をリリースしたことを発表しました。この機能はクラウドセキュリティ機能の新しいアップグレードで、顧客が環境全体にスキャンエージェントをデプロイおよび保守する必要なく、コンテナリスクに関