
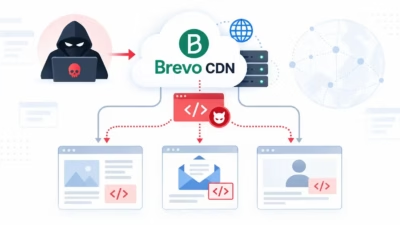
攻撃者がBrevoのCDNとDNSを悪用し、顧客ウェブサイトに悪意あるJavaScriptを注入
今回の被害は、Brevoが9月10日に公表した「6件の顧客アカウントが侵害された」という発表よりも大規模だったとみられています。その4日後、9月14日の16:05から20:13(UTC)にかけて、Brevo関連ドメインから悪意あるコードが配信されていたと報告されています。 SEOキーフレーズの類義語には、Brevo
今回の被害は、Brevoが9月10日に公表した「6件の顧客アカウントが侵害された」という発表よりも大規模だったとみられています。その4日後、9月14日の16:05から20:13(UTC)にかけて、Brevo関連ドメインから悪意あるコードが配信されていたと報告されています。 SEOキーフレーズの類義語には、Brevo
Brevoを巡るサプライチェーン侵害が疑われる事案により、10万件を超えるウェブサイトの訪問者およびWordPress管理者がマルウェアの脅威にさらされました。マルウェア分析ツール 攻撃者は、Brevoがホストするジャバスクリプト資産、サインアップフォーム、配信停止ページ、チャットウィジェットを悪用し、WordPre
2026年5月14日、ZscalerのThreatLabzに所属するセキュリティ研究者たちが、Okendo Reviewsウィジェットを標的とした重大なサプライチェーン攻撃を発見しました。 SmartApeSGとして知られる脅威アクターは、この人気のeコマースプラグインへの悪意のあるJavaScriptの注入に成功し
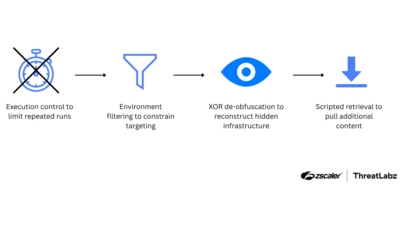
脅威アクター「SmartApeSG」がOkendo Reviewsウィジェットへのサプライチェーン型侵害を利用し、Eコマース分野の広範な環境に段階的なJavaScriptローダーを配信していたことが明らかになりました。 OkendoのクライアントHTMLレビューウィジェットは18,000以上のブランドが導入しており、
偽のソフトウェアアップデートを通じてユーザーにマルウェアを配布してきた「SocGholish」が、大きな打撃を受けました。「オペレーション・エンドゲーム」を推進する国際法執行機関の連合が、同グループが使用していた106台のサーバーおよびドメインを停止させ、悪意あるペイロードを配信するために侵害されてい
WordPressプラグインのOptinMonster、TrustPulse、PushEngageが、Awesome MotiveのCDN(コンテンツデリバリーネットワーク)を標的としたサプライチェーン攻撃により侵害されました。 3製品のうち、リード獲得・コンバージョン最適化プラットフォームであるOptinMonst

Steamコミュニティのコメントにペイロードを隠蔽WordPressサイトをバックドアのホスティングに悪用7月以降、約2,000サイトが侵害されるGoDaddyのセキュリティ研究者が、Steamコミュニティアカウントのコメントをコマンド&コントロール(C2)インフラとして利用する、巧妙な新たなマルウェアキャ

脅威アクターたちは、悪意ある基盤インフラを隠蔽するために、信頼性の高いプラットフォームを活用するケースが増えています。2025年7月に初めて検出されたキャンペーンでは、攻撃者がSteamコミュニティプロフィールへのコメントをコマンド&コントロール(C2)チャネルとして利用し、WordPressマルウェアを配布している

Steam Communityのプロフィールコメントにコマンド&コントロール(C2)データを隠蔽するマルウェアが、約2,000件のWordPressウェブサイトに感染していたことが明らかになりました。 脅威アクターは不可視のUnicode文字を使用してペイロードをエンコードし、悪意あるスクリプトへのURLを構築します

DriveSurgeは、正規のウェブサイトを侵害し、トラフィック配信システム(zTDS)を活用して各訪問者に最適な悪意あるコンテンツを配信する、巧妙なウェブベースのキャンペーンです。 攻撃者の目的は、ソーシャルエンジニアリングを駆使したマルウェアの配布です。具体的には、偽のブラウザアップデートページへ誘導する手口(F
すべての記事を読み込みました