
サイバー犯罪者、被害者のブラウザ内だけに存在するフィッシングページを構築
Barracudaの研究者によると、あるフィッシングキャンペーンでは、被害者を正規のMicrosoft OAuthおよびTeamsインフラ経由で誘導した後、被害者自身のブラウザ内で丸ごと生成された偽ログインページを表示させる手口が確認されました。 「悪意のあるコンテンツはウェブサーバーから配信されるの
Barracudaの研究者によると、あるフィッシングキャンペーンでは、被害者を正規のMicrosoft OAuthおよびTeamsインフラ経由で誘導した後、被害者自身のブラウザ内で丸ごと生成された偽ログインページを表示させる手口が確認されました。 「悪意のあるコンテンツはウェブサーバーから配信されるの

研究者は攻撃者がOAuthアプリを武器化していることを観測 攻撃者はパスワード変...
SalesforceはDreamforceカンファレンスで大規模なOAuth侵害...

著者: Matt Kiely、Huntress Labs主任セキュリティリサーチ...
最大の情報漏洩リスクは、ベンダーの買収先企業――そして、存在すら知らなかった古い...
Proofpointは、犯罪者がSharePointなどを悪用してM365アカウ...
Proofpointは、SharePointやDocuSignなどの信頼できるブ...
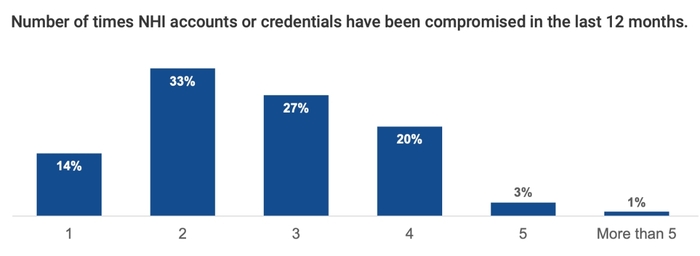
サービスアカウントからウェブアプリケーションプログラミングインターフェース(AP...
MicrosoftのEntra IDにおける重大な脆弱性は、発見から2年後も広範...