
Linux版BambooTokenマルウェア、MQTT経由のC2でリモートシェルとファイル窃取を実行
Linux版バックドア「BambooToken」は、MQTTをコマンド&コントロール(C2)チャネルとして使用しており、攻撃者はブローカー経由のトピックを通じて侵害したホストのプロファイリング、シェルコマンドの実行、ファイル転送を行うことができます。 静的にリンクされたx86-64 ELFサンプルの解析によると、その
Linux版バックドア「BambooToken」は、MQTTをコマンド&コントロール(C2)チャネルとして使用しており、攻撃者はブローカー経由のトピックを通じて侵害したホストのプロファイリング、シェルコマンドの実行、ファイル転送を行うことができます。 静的にリンクされたx86-64 ELFサンプルの解析によると、その
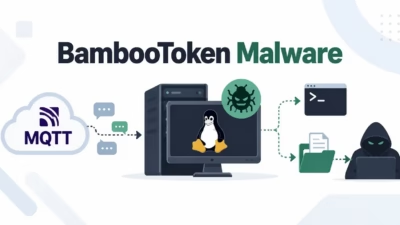
研究者らは、コマンド&コントロール(C2)通信にMQTTメッセージングプロトコルを使用するバックドア「BambooToken」と識別されたLinuxマルウェアの検体を分析しました。 このマルウェアは、システム情報の収集、シェルコマンドの実行、ファイルの閲覧、データのアップロード、そして侵害されたLinuxマシンからの
少なくとも2023年から活動しているこれまで知られていなかったマルウェアフレームワーク「BambooToken」が、Message Queuing Telemetry Transport(MQTT)プロトコルを使ってWindowsおよびLinuxシステムと通信していることが判明しました。 このマルウェアは2024年か
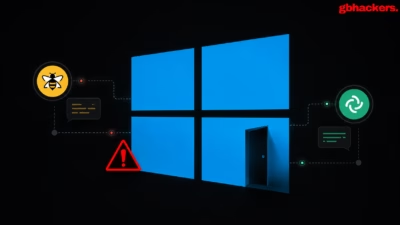
金銭目的の脅威アクター「Toy Ghouls」が、独自マルウェアの武器庫を拡充しました。HiveMQの公開MQTTインフラとMatrixベースのElementメッセージングエコシステムを悪用し、コマンド&コントロール通信に利用する2種類のWindows向けバックドアを新たに投入しています。 今回の動きは、同グループに
Uptime Kumaは、ウェブサイトやDockerコンテナ、DNSレコード、Steamのゲームサーバーが応答しているかどうかを確認し、応答が止まるとTelegramやSlack、メールにメッセージを送信するツールです。 このセルフホスト型監視ツールはMITライセンスで提供されており、コンテナまたはN
イタリアで展開されている新たなN26を騙る詐欺キャンペーンにおいて、Copybaraが悪用されていることが判明しました。この攻撃はビッシング(音声フィッシング)、リアルタイムのフィッシング制御キット、そして多段階のAndroidドロッパーを連携させ、Androidのアクセシビリティサービスを悪用することで被害者のスマ
イタリアのN26利用者を狙った不正詐欺キャンペーンが確認されています。ボイスフィッシング、リアルタイム操作可能なフィッシング用コントロールパネル、そしてCopybaraというAndroidリモートアクセス型トロイの木馬(RAT)を組み合わせ、銀行アプリを乗っ取る手口です。 この手口は、攻撃者がN26のサポート担当者を
Sharkのクラウド接続型ロボット掃除機は現在、AWS(Amazon Web Services)のIoT(Internet of Things)ポリシーに存在する未修正の欠陥にさらされています。この欠陥により、1台の侵害されたデバイスが、同一リージョン内にある他の多数のデバイスを遠隔操作できる「マスターキー」に変
数百万台のインターネット接続型Sharkロボット掃除機に影響を及ぼす重大な脆弱性により、攻撃者が任意のコードをリモートで実行し、搭載カメラを乗っ取ったり、モーターを制御したりできることが分かりました。 この脆弱性はAWS IoT Coreのアクセスポリシーの設定ミスに起因しており、製造元のSharkNinjaに対して
インターネット接続機能を備えたSharkのロボット掃除機数百万台が、深刻なリモートコード実行(RCE)の脆弱性の影響を受ける可能性があることがわかりました。この脆弱性を悪用されると、攻撃者にデバイスを遠隔操作されたり、搭載カメラにアクセスされたり、自宅の地図情報を取得されたり、さらには保存されているWi-Fi認証情報
すべての記事を読み込みました