
16歳の研究者がMicrosoftの欠陥を発見、17兆件のデータレコードへのアクセスが可能に
Faavとして知られる16歳のセキュリティ研究者が、Microsoftの社内分析サービス「Titan」に存在する重大な認証の欠陥を公表しました。この欠陥を悪用すれば、攻撃者は17兆3,000億行が保存されているとみられる環境に対し、管理者権限のSQLクエリを実行できた可能性があります。 ただし、顧客データの流出が確認
Faavとして知られる16歳のセキュリティ研究者が、Microsoftの社内分析サービス「Titan」に存在する重大な認証の欠陥を公表しました。この欠陥を悪用すれば、攻撃者は17兆3,000億行が保存されているとみられる環境に対し、管理者権限のSQLクエリを実行できた可能性があります。 ただし、顧客データの流出が確認
Microsoft社内の分析サービス「Titan」に存在した欠陥を悪用すれば、攻撃者が従業員記録やBingの検索分析データを閲覧できた可能性があります。16歳のセキュリティ研究者が明らかにしました。 「Faav」と名乗るこの研究者は、Titanがログイントークンの署名を検証していないことを発見しました
MicrosoftはDynamics 365およびPower Platformサービスを対象とした脆弱性を発見するセキュリティ研究者向けに、バグバウンティ報奨金制度を拡充しました。対象となる報告には1,250ドルから60,000ドルまでの報奨金が支払われます。 今回の取り組みは、Microsoftがサポートするクラウ
Microsoftは、Dynamics 365およびPower Platformを対象とするセキュリティ研究者向けの報奨金制度を拡充し、対象となる脆弱性に対して1,250ドルから60,000ドルの報奨金を提供すると発表しました。 本プログラムでは、サポート対象のクラウドサービスにおいて直接的かつ実証可能なセキュリティ
Check Pointの研究者は、Microsoftの正規の修復用ドライバーがカーネルレベルのファイル操作・レジストリ操作に悪用され得ることを発見しました。これにより攻撃者がセキュリティ制御を改ざんできる可能性があります。
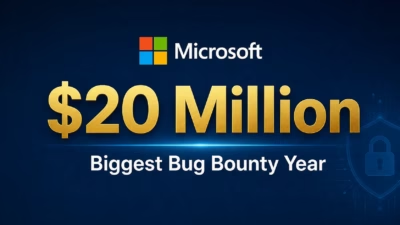
Microsoftのバグバウンティプログラムは今年、562人のセキュリティ研究者に対して総額2,000万ドル以上を授与しました。これはプログラム史上最高の支払総額であり、表彰された研究者数としても過去最多となります。Securitytraining courses 参加した研究者は64か国にまたがっており、Micro
Microsoftが実施する研究チャレンジ兼ライブハッキングイベント「Zero Day Quest」において、セキュリティ研究者が提出した700件近くの脆弱性報告に対し、総額230万ドルが支払われました。 Microsoft Security Response Center(MSRC)は2026年8月3日、過去1年間
マイクロソフトは月曜日、過去1年間にバグ報奨金プログラムを通じて2,000万ドル超を支払ったと発表しました。 2025年7月1日から2026年6月30日までの間に、同社は15のバグ報奨金プログラムを通じて64カ国の研究者から脆弱性報告を受け付けました。 マイクロソフトによると、対象となる報告は2,531件に上り、56
マイクロソフトはここ数週間で古い傷を再び開かせ、脆弱性開示をめぐる議論と、セキュリティ研究者とベンダーの間に生まれることのある敵対的な関係について、改めて活発な論争を引き起こしています。 今回の騒動は、マイクロソフトがあるセキュリティ研究者に対して刑事法的措置を示唆したことに端を発します。その研究者は、概念実証(Po

セキュリティ セキュリティコミュニティからの批判が数日間続く中、レドモンドが姿勢を軟化させ、脆弱性研究者を法的措置の対象とする意図はないと強調
すべての記事を読み込みました