
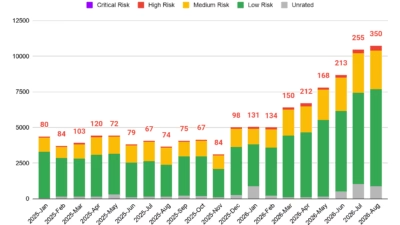
AI による脆弱性発見、重大な脆弱性へと焦点が移行
人工知能(AI)は脆弱性の発見速度を押し上げるだけでなく、見つかる欠陥の性質そのものも変えつつあります。Googleの研究者らは、重要な違いを明らかにしました。AIを使って発見された脆弱性の実に半数が、リモートコード実行につながるというのです。一方、従来の手法で発見された脆弱性では、この危険な割合
人工知能(AI)は脆弱性の発見速度を押し上げるだけでなく、見つかる欠陥の性質そのものも変えつつあります。Googleの研究者らは、重要な違いを明らかにしました。AIを使って発見された脆弱性の実に半数が、リモートコード実行につながるというのです。一方、従来の手法で発見された脆弱性では、この危険な割合
AIが加速させているのは、ゼロデイの発見よりも既知の脆弱性の悪用Googleは、公開された脆弱性と実環境での悪用が急増していることを確認nデイの武器化が加速するなか、防御側はインテリジェンス主導のパッチ適用を優先する必要がある人工知能(AI)は、サイバー犯罪者がソフトウェアのバグをより速く、より容易に発見して悪用
「隠すことによるセキュリティ(security through obscurity)」とは、ネットワークやシステムのアーキテクチャ、そしてそこに存在する脆弱性や弱点さえも秘匿しておけば安全性は保たれる、という古い考え方を指す言葉です。機微な資産やシステムを守る手法として、これが妥当だったことは一度もありませんでしたが

現実のデジタル被害の壊滅的な部分は、難解な未公開ソフトウェア脆弱性ではなく、すでに公開された欠陥に起因しています。これらの欠陥にはすでに修正手段が存在しますが、エンドユーザーへの適用が追いついていないのが実情です。重要なのは、Anthropicのセキュリティ研究者らが最近、最先端の大規模言語モデルがパッチ適用に必要な
AnthropicはClaude Mythos Previewモデルが、既知の脆弱性を標的とした実動作するエクスプロイトを数時間、場合によっては数分以内に構築できると発表しました。 4月初旬に発表され、最先端AIフロンティアモデルの最高峰と位置づけられているMythosは、当初から攻撃能力を飛躍的に向上させるとして強

インドのコンピュータ緊急対応チーム(CERT-In)は、サイバー犯罪の世界においてAIの活用が進む中、防御側は悪用されたNデイ脆弱性のパッチ適用または緩和措置を12時間以内に完了するよう努めるべきだと述べた。同組織が推奨するこの半日以内という期限は、インターネットに公開されているシステムや「重要資産」システム

中国の国家支援アクターAPT40は、新たに発見されたソフトウェア脆弱性(Nデイ)...

トレンドマイクロの分析によると、「Earth Lusca」として知られる中国関連...