
N-centralに最大深刻度の脆弱性が発覚
by Nam Phong · Published September 10, 2026 · Updated September 10, 2026
by Nam Phong · Published September 10, 2026 · Updated September 10, 2026
by Nam Phong · September 9, 2026
セキュリティ研究者らは、N-ableの最近更新された環境において異常な脅威活動が確認されたとして、同社に警告を行いました。 セキュリティ企業のN-ableは、N-centralプラットフォームに存在する深刻なゼロデイ脆弱性に対処するため、緊急のホットフィックスを公開しました。 N-cen
IT分野のソフトウェア企業N-ableは、自社のエンドポイント管理プラットフォーム「N-central」に存在する未認証のリモートコード実行(RCE)脆弱性に対し、緊急パッチを公開しました。この脆弱性はゼロデイとして悪用されていました。 CVE-2026-86218として追跡されているこの脆弱性は、CVSSスコアが1
要点 N-ableは2026年9月6日、実環境で悪用が確認されているゼロデイの脆弱性を修正する緊急セキュリティアップデートをリリースしました。このN-centralの重大な脆弱性により、リモートの未認証攻撃者がroot権限で任意のコードを実行できる可能性があります。管理者はオンプレミス版アプライア
マネージドIT向けソフトウェアプロバイダーのN-ableは、深刻な遠隔コード実行(RCE)の脆弱性に対応するパッチを含む新たなホットフィックスを公開しました。 CVE-2026-86218は、N-ableのリモート監視・管理プラットフォームであるN-centralに存在する、認証前に悪用可能な深刻なRCEの欠陥
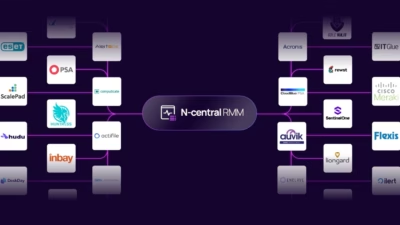
N-ableは、MSP(マネージドサービスプロバイダー)に人気のリモート監視・管理(RMM)ソリューション「N-central」に影響するリモートコード実行(RCE)脆弱性CVE-2026-86218に対し、緊急ホットフィックスをリリースしました。 N-ableはリリースノートの中で、CVE-202
N-ableは、RMMプラットフォーム「N-central」に存在するCVSSスコア10.0のゼロデイ脆弱性について、管理者にパッチ適用を呼びかけています。これは、同製品に影響する別の2件の脆弱性を公表しパッチを提供したわずか1日後の出来事です。
N-ableは、自社のリモート監視管理(RMM)プラットフォーム「N-central」に存在する深刻度が「重大(critical)」の脆弱性であるCVE-2026-86218に対処するセキュリティアップデートを公開しました。この脆弱性が悪用されると、対象サーバー上で認証前のリモートコード実行が可能になるおそれがありま
N-ableは、同社のリモート監視・管理(RMM)プラットフォーム「N-central」に存在する重大な脆弱性に対し、緊急のセキュリティアップデートを公開しました。この脆弱性を悪用すると、未認証の攻撃者がログインすることなく脆弱なサーバー上でコードを実行できてしまいます。 CVE-2026-86218として追跡されて
すべての記事を読み込みました