
Cloudflare、CVE-2026-111497を狙う攻撃を検知する新たなWAFルールを追加
Cloudflareは2026年10月25日、Webアプリケーションファイアウォール(WAF)の緊急リリースを発表しました。今回のアップデートでは、CVE-2026-111497として追跡されているBrotliの脆弱性に対し、2つの検知ルールが導入されました。Vulnerabilityassessment tool
Cloudflareは2026年10月25日、Webアプリケーションファイアウォール(WAF)の緊急リリースを発表しました。今回のアップデートでは、CVE-2026-111497として追跡されているBrotliの脆弱性に対し、2つの検知ルールが導入されました。Vulnerabilityassessment tool
Cloudflareは、Cloudflare Managed Rulesetの緊急アップデートを発表しました。CVE-2026-111497として追跡されているBrotliの脆弱性に対応するため、Webアプリケーションファイアウォール(WAF)ルールを2件追加しました。 2026年10月25日に公開されたこのリリース
Next.jsのメンテナーは、2件の深刻なリモートコード実行の脆弱性と、重大度「高」のサービス拒否(DoS)の脆弱性に対処するため、定例外のセキュリティアップデートを公開しました。 これらの問題は、Cache Components、SVG画像の最適化、Server Actionsを利用する特定のアプリケーション構成に
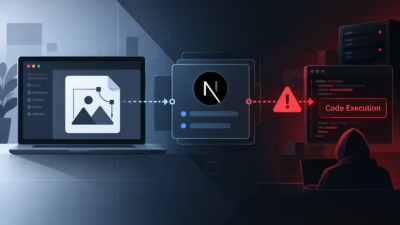
Vercelは、Next.jsに対するセキュリティ更新プログラムを定例外で公開しました。リモートコード実行(RCE)の深刻な脆弱性2件と、重要度「高」のサービス拒否(DoS)の脆弱性1件を修正しています。CyberSecurity Tools 深刻な脆弱性のうち1件は「CVE-2026-96889」(GHSA-246
React 19の特定の脆弱なリリースを使用するReact Server Componentsの環境で、セキュリティ上の脆弱性が確認されました。Cybersecurityconsulting 攻撃者はこの欠陥を悪用し、細工したHTTP POSTリクエストによってサービス拒否(DoS)状態を引き起こすことができます。詳
React Server Componentsに、深刻度「高」のサービス拒否(DoS)の脆弱性が見つかりました。細工したHTTP POSTリクエストを1回送るだけで、脆弱なNext.jsサーバーを停止させられる恐れがあります。 この脆弱性は「CVE-2026-23870」として追跡されており、CVSSスコアは7.5で
Next.jsに存在する深刻な脆弱性により、認証されていないリモートの攻撃者が、動的な画像生成時にSVGコンテンツとして描画される細工済みの入力を送り込み、影響を受けるサーバー上でコードを実行できる恐れがあります。CVE脆弱性データベース GHSA-vcvr-r3jv-pc5jとして追跡されているこの問題は、next
Next.jsに重大なセキュリティ脆弱性が見つかりました。next/ogのImageResponseをNode.js実装で使用するアプリケーションが、攻撃者の制御するデータをSVGのコンテンツ、属性、スタイルに埋め込んでいる場合、リモートコード実行を招く可能性があります。 この問題はGHSA-vcvr-r3jv-pc
Vercelは、広く利用されているReactフレームワーク「Next.js」に9件のセキュリティ脆弱性を公表しました。このうち2件は深刻度が「Critical」に分類されており、攻撃者が認証ミドルウェアをバイパスしてサーバーサイドリクエストを乗っ取ることが可能になります。 研究者KarimPwnz氏が公表したこれらの
Next.jsチームは、App Router、Server Actions、リライト、画像最適化、キャッシュ、ミドルウェアのデプロイに影響する9件の脆弱性を修正するセキュリティアップデートをリリースしました。 これらのアップデートは、サーバーサイドリクエストフォージェリ(SSRF)、認証バイパス、サービス拒否(DoS
すべての記事を読み込みました