
Collaboraの重大な脆弱性、Nextcloudサーバーが侵害される
Nextcloudの管理者は、パッチを適用するだけでは済みません。攻撃者がCollaboraの組み込み型CODE Serverアプリの重大な脆弱性を悪用し、脆弱なサーバー上でコマンドを実行したり、PHP製のWebシェルを設置したりしています。この脆弱性は「CVE-2026-110447」として追跡されているコマ
Nextcloudの管理者は、パッチを適用するだけでは済みません。攻撃者がCollaboraの組み込み型CODE Serverアプリの重大な脆弱性を悪用し、脆弱なサーバー上でコマンドを実行したり、PHP製のWebシェルを設置したりしています。この脆弱性は「CVE-2026-110447」として追跡されているコマ
Nextcloud向けのCollabora Online内蔵CODEサーバーアプリに、認証不要の深刻なOSコマンドインジェクションの脆弱性が見つかりました。リモートの攻撃者がWebサーバーユーザーの権限で任意のコマンドを実行できます。アドバイザリーはこの脆弱性をCVSS v4で9.2と評価しています。 Collabo
NextcloudにビルトインされているCollabora Online CODE Serverアプリの重大な脆弱性を、ハッカーが悪用しています。認証なしでOSコマンドを実行されるおそれがあります。 CVE-2026-110447として追跡されているこの脆弱性は、26.4.303より前のrichdocumentsco
脅威アクターが、Nextcloud向けアプリ「Collabora Online - Built-in CODE Server」(richdocumentscode)に存在する深刻なコマンド実行の脆弱性「CVE-2026-110447」を悪用しています。 複数の管理者からの報告によると、攻撃は9月中旬に始まっていました
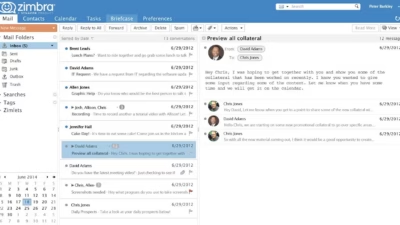
国家支援型APTの標的となることが多い人気のメールおよびコラボレーションスイートについて、管理者は可能な限り早急なアップグレードが求められています。 ビジネス向けメール・コラボレーションスイートのZimbraに、重大なセキュリテ

Nextcloudの露出したElasticSearchクラスターには約367,000件(8GB)の記録が含まれており、従業員データ、顧客契約書、スクリプトなどが保存されていました従業員のメールアドレスや顧客企業の詳細情報などの機密情報が暗号化されずに放置されていましたが、Nextcloudは通知を受けてから2日以内
3 Min Read認証情報を窃取するFortiBleedキャンペーンの背後にいる初期アクセスブローカー(IAB)組織が、ランサムウェアの攻撃者と連携して活動していることが判明しました。この大規模な攻撃活動の被害者は、さらに大きな脅威に直面していることになります。SOCRadarが今週発表した調査結果は、FortiBl
研究者らは、ゼロデイ脆弱性が疑われるものが関与している可能性についても調査を進めています。 「FortiBleed」と名付けられた大規模な認証情報窃取キャンペーンが、ランサムウェア・アズ・ア・サービス(RaaS)組織であるINC ransomおよびLynxの2つと関連していることが、サイバーセキュリ
大規模な認証情報窃取キャンペーン「FortiBleed」が、INCおよびLynxランサムウェア組織と関連していることが判明しました。この結果は、窃取されたFortinet製品の認証情報が今後のネットワーク侵入活動に利用される狙いだったことを示唆しています。 今月初め、73,000台を超えるFortinet製デバイスか
サイバーセキュリティ研究者は、WindmillデベロッパープラットフォームおよびWindmillエンジンが組み込まれている統合型アプリケーションであるNextcloud Flowの重大な脆弱性を発見しました。 これらの重大な脆弱性により、遠隔攻撃者はパスワードを必要とせずに影響を受けたシステムを完全に制御することがで
すべての記事を読み込みました