
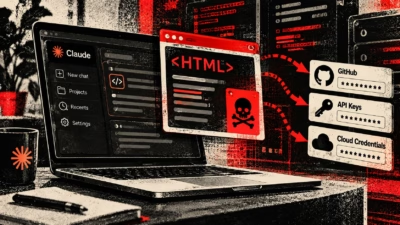
Claude Code Desktopの脆弱性、悪意あるHTMLで開発者の認証情報が窃取される恐れ
Noma Labsは、Claude Code Desktopに深刻度の高い脆弱性が存在し、悪意あるHTMLファイルがプレビューペイン経由でローカルの認証情報や秘密鍵を盗み出せたことを明らかにしました。 Noma Labsの研究者は、Anthropicのデスクトップアプリ「Claude Code Desktop」に深刻
Noma Labsは、Claude Code Desktopに深刻度の高い脆弱性が存在し、悪意あるHTMLファイルがプレビューペイン経由でローカルの認証情報や秘密鍵を盗み出せたことを明らかにしました。 Noma Labsの研究者は、Anthropicのデスクトップアプリ「Claude Code Desktop」に深刻
研究者らは、ユーザー権限が下流で適切に適用されない場合、信頼されたAIエージェントが特権アカウントの代理として悪用され得ると警告しています。 Noma Labsの調査によると、新たに特定されたAI攻撃手法により、認
「Workflow Identity Hijacking(ワークフローID乗っ取り)」と名付けられた新たなAIセキュリティ上の脅威が明らかになりました。この手口を使えば、攻撃者はサポート窓口の受信箱やウェブフォーム、GitHubのIssue、共有ドキュメントといった一般公開されているチャネルを通じて普通のリクエストを
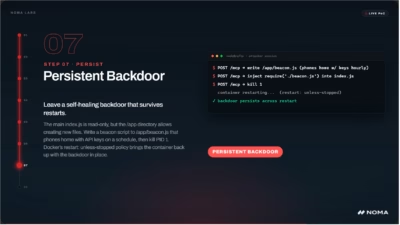
認証されていない1件のPOSTリクエストだけで、GitHub上で最も広く導入されているAIエージェント・オーケストレーションプラットフォームの一つにコマンドシェルを開くことができました。この足がかりを得た攻撃者は、OpenAIやAnthropicのAPIキーを窃取し、ユーザーの会話履歴を読み取り、
オープンソースのAIエージェント編成プラットフォームRufloに存在する重大度クリティカルの脆弱性を悪用すれば、認証を受けていない攻撃者がコンテナ内でコマンドを実行できてしまうと、Noma Labsのセキュリティ研究者らが警告しています。 GitHubスター数67,000超を誇る人気の自動化アシスタントRuflo(旧
オープンソースのAIエージェント編成プラットフォーム「Ruflo」において、未認証のリモートコード実行(RCE)を可能にする重大な脆弱性が公表され、数千件に上る導入環境がシステム全体の侵害にさらされていることが分かりました。 CVE-2026-59726として追跡され「RufRoot」と名付けられたこの脆弱性は、CV

バグ管理システムへの一見何気ない投稿が、人工知能への隠れた指令として機能してしまうことがあります。Noma Labsの研究者らは最近、たった一件のGitHub Issueによって、GitHubのAgentic Workflowsを操作できることを実証しました。この脆弱性により、リポジトリのAIエー
Noma Labsにより、GitHubが新たに導入したAgentic Workflowsに「GitLost」と呼ばれる重大な脆弱性が発見されました。この脆弱性を悪用すると、認証を受けていない攻撃者でもプライベートリポジトリから機密データを窃取できてしまいます。 この事例は、開発パイプライン内でAI駆動の自動化が操作さ

Google Gemini Enterprise と Vertex AI Sea...