
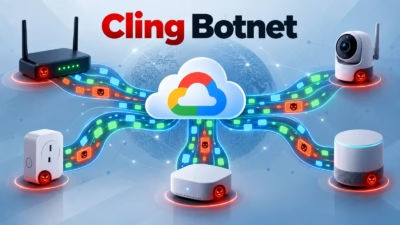
Clingボットネット、GoogleのSTUNトラフィックを偽装して感染IoT機器へのコマンドを隠蔽
IoTボットネット「Cling」は、オペレーターのコマンドをGoogleのSTUN応答に見せかけ、不正な通信を日常的なNAT越えトラフィックに紛れ込ませます。 10月1日に公開された調査報告は、インターネットに露出したネットワーク機器が悪用されている実態と、見慣れたインフラへの信頼を逆手に取るよう設計されたコマンドチ
IoTボットネット「Cling」は、オペレーターのコマンドをGoogleのSTUN応答に見せかけ、不正な通信を日常的なNAT越えトラフィックに紛れ込ませます。 10月1日に公開された調査報告は、インターネットに露出したネットワーク機器が悪用されている実態と、見慣れたインフラへの信頼を逆手に取るよう設計されたコマンドチ
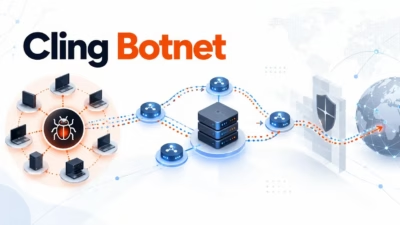
Nozomi Networks Labsは、インターネットに露出したIoT機器やネットワーク機器に感染するボットネット「Cling」を発見しました。このボットネットは、正規のSTUN通信に似たやり取りの中にコマンド通信を隠しています。 2026年10月1日に公開された調査により、攻撃者が悪意ある命令を、通信アプリケー
新たに確認された IoT ボットネット「Cling」は、コマンド&コントロール(C2)通信を正規の STUN トラフィックに偽装しています。Google の公開 STUN インフラから届いたように見せかけたパケットも使われています。 この手法により、攻撃者はインターネットに公開された侵害デバイスを操りながら、リアルタ
新たに確認されたIoTボットネット「Cling」は、インターネットに公開された脆弱なデバイスを悪用し、コマンド&コントロール(C2)通信を正規のSTUNトラフィックに偽装します。その中には、Googleの公開STUNインフラから送信されたように見えるパケットも含まれています。 この手法により、攻撃者はコラボレーション
先週発表された注目製品をピックアップしてご紹介します。今回はAkuity、Bitsight、Cohesity、Dataminr、Nozomi Networks、Tuskiraのリリースです。 Dataminr、エージェント型AIでセキュリティ脅威を予測・検証 DataminrはDataminr Ad
Nozomi Networksは、産業用資産、脆弱性、エクスポージャーの管理を組織が行えるよう支援するOT資産・サービス管理プラットフォーム「Nozomi Compass」を発表しました。このプラットフォームは資産データ、修復ワークフロー、運用プロセスを一元化し、OT要件を考慮していない可能性のあるス
運用技術(OT)ネットワークの世界では、サイバーセキュリティよりも産業プロセスの信頼性と可用性が優先されます。しかし、安全性が重要な通信の可用性を迅速に確保するために設計されたOTネットワーキングプロトコルが、そのアーキテクチャ自体にセキュリティ上の弱点を抱えていたとしたらどうなるでしょうか。十分なサイバーセキュリティ
感染したLinuxデバイスのメインプロセスが強制終了されると、デバイス自体を再起動させて永続化メカニズムに再起動の機会を与える――そんな新種のMirai派生IoTボットネットをNozomi Networks Labsが発見しました。 「Tengu」と名付けられたこのマルウェアは、既知のシグネチャに一致

新たに確認されたMirai派生ボットネット「Tengu」は、永続化機能、検知回避、多機能な攻撃能力を統合することで、現代のIoTマルウェアが従来の分散型サービス拒否(DDoS)攻撃の枠を超えて急速に進化していることを示しています。アンチウイルスとマルウェア 従来型のMiraiとは異なり、Tenguは平文通信と暗号化通

SecurityWeekのサイバーセキュリティニュースまとめでは、見落とされがち...
すべての記事を読み込みました