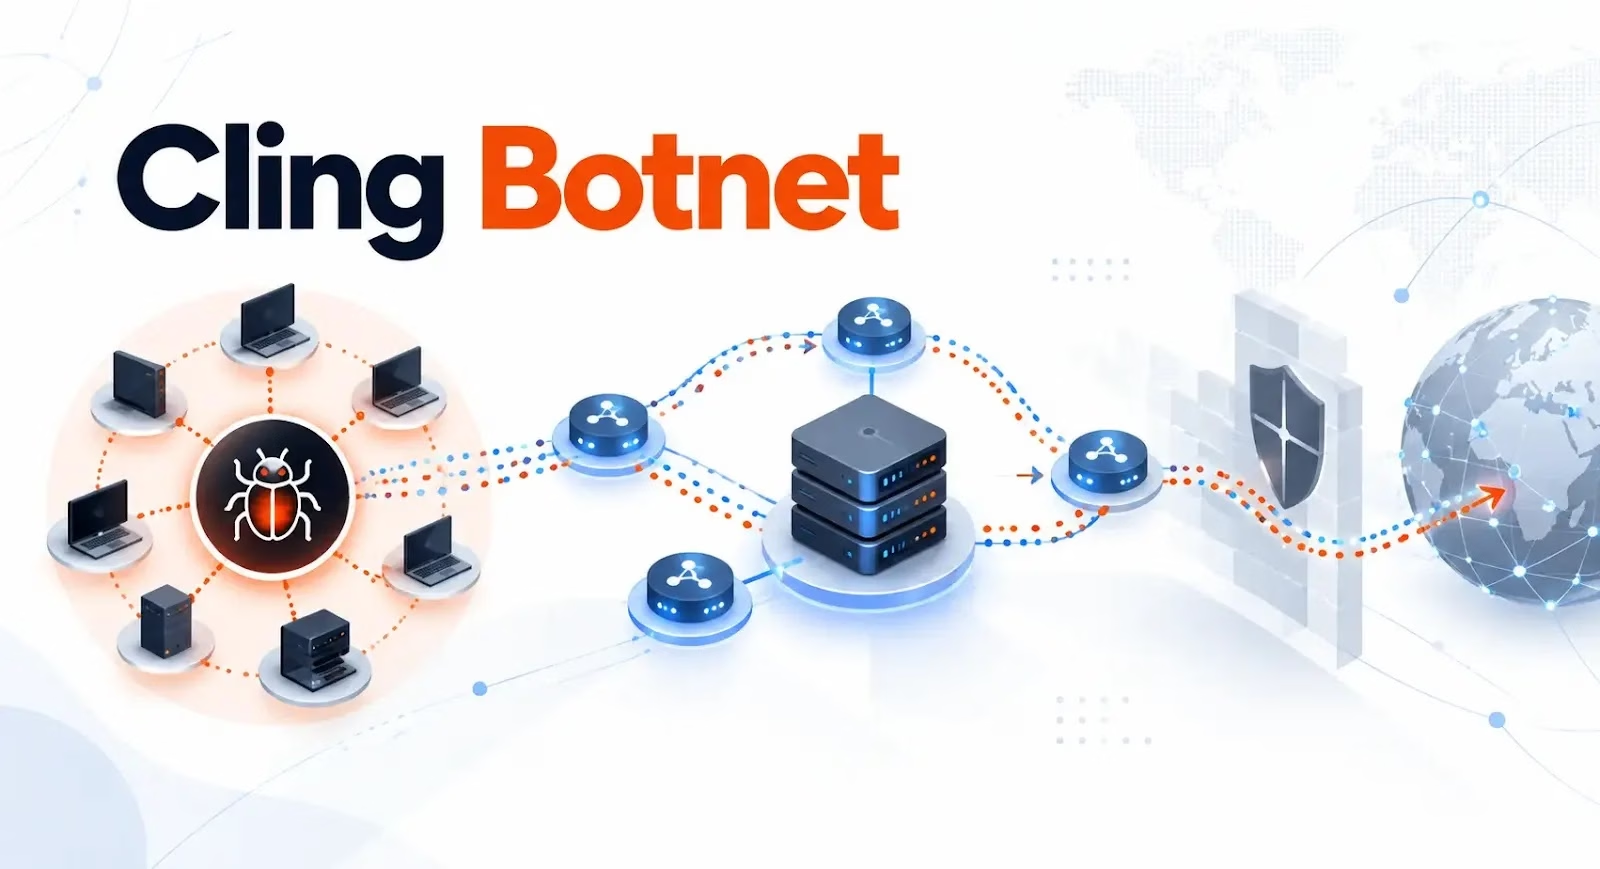
Nozomi Networks Labsは、インターネットに露出したIoT機器やネットワーク機器に感染するボットネット「Cling」を発見しました。このボットネットは、正規のSTUN通信に似たやり取りの中にコマンド通信を隠しています。
2026年10月1日に公開された調査により、攻撃者が悪意ある命令を、通信アプリケーションが通常使用するトラフィックに紛れ込ませる手口が明らかになりました。
研究者らは、Realtek Jungle SDKの診断コンポーネントに存在するリモートコード実行の脆弱性「CVE-2021-35394」を狙った攻撃の増加を調査する中で、このマルウェアを発見しました。
このコンポーネントは、ルーター、アクセスポイント、リピーターなど、さまざまな機器に搭載されています。脆弱性が公開されてから何年も経った今も、パッチ未適用の機器は脆弱なままです。
一部の攻撃では、Miraiに似た通信パターンを示す既知のマルウェアではなく、Clingがダウンロードされて実行されていました。分析は主にMIPS向けのサンプルを対象に行われました。このサンプルは、スキャン、脆弱性の悪用、プロキシ、TCPトンネリング、サービス拒否(DoS)攻撃に対応しています。
STUNは、ネットワークアドレス変換(NAT)を介して通信する際に、機器が自身のパブリックIPアドレスとマッピングされたネットワークポートを把握するための仕組みです。Microsoft Teams、Zoom、Cisco Webexやブラウザベースの通信ツールなど、多くのアプリケーションがこのトラフィックを日常的に生成しています。
Clingは、ハードコードされた13台のSTUNサーバーに約5秒おきに接続します。送信するBinding Requestのトランザクションsイドは、プロトコルが想定するランダムな値ではなく、すべてゼロで構成されています。
応答を受信すると、マルウェアは独自のUDP登録メッセージを送信します。このメッセージには、感染経路とマッピングされたポートが含まれます。これらはSTUN仕様の範囲外ですが、同じサーバーのエンドポイントに送られます。
オペレーターのコマンドは、12バイトのSTUNトランザクションIDフィールド内に格納されて届きます。通常のリクエストを識別する代わりに、このバイト列が感染機器への命令とパラメーターを運んでいます。
研究者らは、145.249.115[.]184を、オペレーターが管理している、もしくはオペレーターと連携しているサーバーと特定しました。テスト用クライアントは、各サーバーに異なるポート情報を提示しました。その後、コマンドは不審なエンドポイントにのみ通知したポートに届きました。
コマンドのパケットは、GoogleのSTUNサービスstun.l.google.comに関連付けられたアドレス、74.125.250[.]129から送信されたように見えました。
Nozomiは、Googleを経由してコマンドを中継したのではなく、攻撃者が送信元アドレスを偽装したとみています。パケットのTTL(Time To Live)値の違いが、この見方を裏付けています。
監視の過程で、研究者らはマルウェアの拡散と、4つの標的に対するフラッド攻撃の命令を受信しました。標的は、韓国のインターネットプロバイダー、シカゴ大学のクラスター、そして2台のMinecraftサーバーです。これらはあくまで発行されたコマンドの観測結果であり、実際に被害が生じたことが確認されたわけではありません。
Clingには、Realtek、LB-LINK、TBK DVR、Linksys、Eir、FiberHome、China Mobile、MVPowerの機器を狙う追加のエクスプロイトも含まれています。拡散機能により、感染した機器はさらに脆弱なホストを探索できます。
永続化のため、マルウェアは自身を/root/.clingと/usr/local/bin/.clingにコピーし、起動スクリプトを改変します。
さらに、wgetを置き換えたうえで、元のバイナリをwget.rとして保存し、その場所をwget.pに記録します。このため、以降にwgetが実行されるたびに、マルウェアが再起動する可能性があります。
Nozomiは、industrialcyberが報じたところによると、影響を受ける機器へのパッチ適用、インターネットへの露出の削減、受信アクセスの制限、機器のネットワークセグメント分離を推奨しています。
防御側は、トランザクションIDがすべてゼロのSTUNリクエストが頻繁に発生していないか、STUNエンドポイントにSTUN以外のUDPメッセージが送信されていないか、組み込み機器から想定外の通信が発生していないかを調査してください。あわせて、.clingファイル、改変された起動エントリ、wgetの置き換えに伴う痕跡も検索対象にする必要があります。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/cling-botnet-weaponizes-stun/