
研究者ら、Snowflake管理のPostgreSQLデータベースを突破、サーバーレベルのコード実行を達成
Snowflakeが管理するPostgreSQLのセキュリティテストにより、権限の限られたデータベースロールが、データベースを稼働させるサーバーの掌握につながり得ることが明らかになりました。CyberSecurity Tools Snowflakeは、SQL経由でコマンドを実行したりファイルにアクセスしたりする一般的
Snowflakeが管理するPostgreSQLのセキュリティテストにより、権限の限られたデータベースロールが、データベースを稼働させるサーバーの掌握につながり得ることが明らかになりました。CyberSecurity Tools Snowflakeは、SQL経由でコマンドを実行したりファイルにアクセスしたりする一般的
研究者らは、個人を特定できる情報(PII)、パスワード、認証トークンを含むテーブルが閲覧可能な状態になっている、設定不備のSupabaseデータベースを1万6000件以上確認しました。 サイバーリスク管理企業UpGuardの研究者らは、テーブルスキーマの分析から、露出した情報のごく一部にクレジットカード情報が含まれて
pgAdmin 4に存在するクリティカルな脆弱性により、未認証のリモート攻撃者が悪意のあるHTTP識別ヘッダーを送信するだけで、既存の管理者アカウントを含む任意のユーザーになりすませることが判明しました。Hacking& Cracking この脆弱性はCVE-2026-86863として追跡されており、pgAd
PostGREShellと名付けられた重大なPostgreSQLの脆弱性により、低権限のレプリケーションアカウントを持つ攻撃者が任意のコードを実行し、データベースのスーパーユーザー権限へと昇格した上で、影響を受けるサーバーに永続的なバックドアを設置できる可能性があることが分かりました。CVE脆弱性アラート CVE-2
PostGREShellと名付けられた重大なPostgreSQLの脆弱性により、権限の低いバックアップ・レプリケーション用アカウントが任意のコードを実行できるようになるほか、データベースのスーパーユーザー権限への昇格や、脆弱なサーバーへの永続的なアクセス確立が可能になることが明らかになりました。 CVE-2026-6
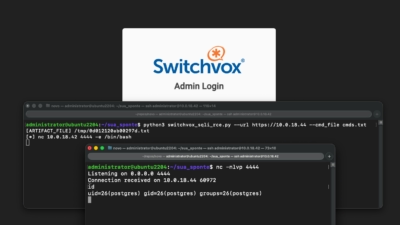
企業向け電話交換機Sangoma Switchvoxでは、特別に細工されたXMLリクエストを1件送信するだけで、インターネット上の見知らぬ第三者がサーバーのコマンドシェルに到達できてしまいます。この重大な脆弱性はすでに稼働中のシステムに対して探索行為が確認されており、攻撃は研究者が設置したデコイの
2014年以降ずっと見過ごされてきたこの欠陥により、レプリケーション権限を持つ低権限アカウントでもコードを実行し、データベースのスーパーユーザー権限を取得したうえで、永続的なアクセス経路を確立できる可能性があります。
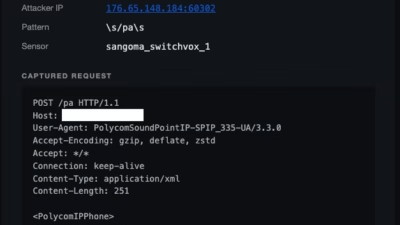
セキュリティ研究者らは、Sangoma Switchvoxに存在する重大な脆弱性を標的とした実際の悪用試行を報告しました。この脆弱性を悪用すると、未認証の攻撃者がSQLインジェクションを通じてリモートでコードを実行できてしまいます。 この脆弱性はCVE-2026-9586として追跡されており、インターネットに公開され
悪意あるツールは通常のネットワークトラフィックへの紛れ込みを図るものですが、新たに発見されたMiraakフレームワークはさらに一歩進み、クラウド上のPostgreSQLデータベースを感染端末制御のための本格的なチャネルへと変貌させました。Blackpoint Cyberの専門家たちは、攻撃者自身が
PHP開発チームは、コアエクステンションに影響を及ぼす3件のセキュリティ脆弱性を公表しました。修正はPHP 8.2.33、8.3.33、8.4.24、8.5.9で提供されています。 これらの欠陥は、SQLインジェクション、制御不能な再帰処理、そして境界外メモリへの書き込みにまで及び、ext-pgsql、ext-pha
すべての記事を読み込みました