
XCTDHキャンペーン、「HashHiding」とブロックチェーン取引でマルウェアのC2インフラを隠蔽
北朝鮮(DPRK)の関与が指摘されているマルウェアキャンペーンが、コマンド&コントロール(C2)の仕組みにEthereumの取引を新たに加えました。このXCTDHキャンペーンではすでに、BNB Smart Chain(BSC)上に置いたマルウェアのペイロードを探し出すために、TRONとAptosを利用していました。
北朝鮮(DPRK)の関与が指摘されているマルウェアキャンペーンが、コマンド&コントロール(C2)の仕組みにEthereumの取引を新たに加えました。このXCTDHキャンペーンではすでに、BNB Smart Chain(BSC)上に置いたマルウェアのペイロードを探し出すために、TRONとAptosを利用していました。
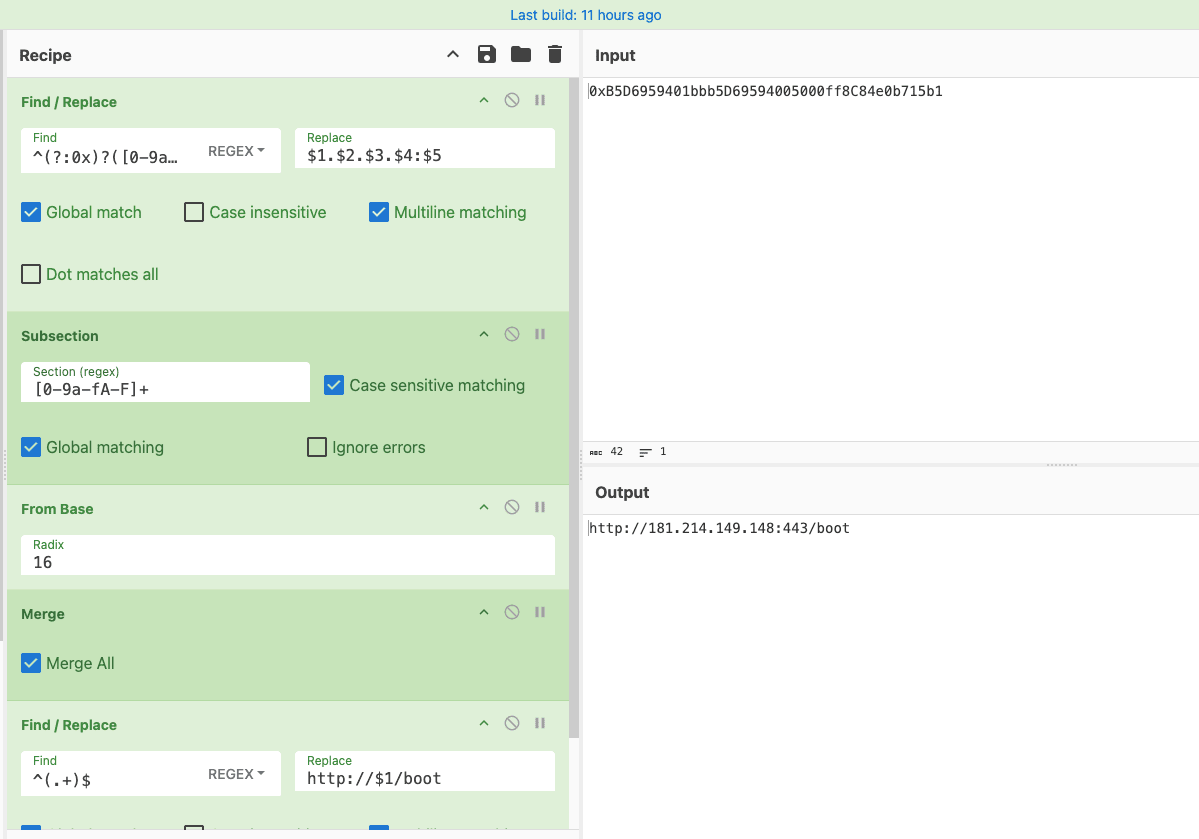
北朝鮮(DPRK)とつながりのある攻撃グループが、「Cross-Chain TxDataHiding(XCTDH)」キャンペーンで運用しているブロックチェーン基盤のコマンド&コントロール(C2)インフラを拡張しました。新たに加わったのは、イーサリアムを利用した復旧用チャネル「HashHiding」です。 この手法は、
ここ数カ月、「BLACKNET-00」を名乗る集団は、工場や発電所、水道インフラを攻撃できる万能型サイバー兵器の供給元として、自らをほぼターンキー製品のように売り込んできました。しかし実際のツールサンプルを調査した研究者たちは、この恐ろしげな兵器庫の大部分が、見栄えの良いインターフェースにすぎない