北朝鮮(DPRK)の関与が指摘されているマルウェアキャンペーンが、コマンド&コントロール(C2)の仕組みにEthereumの取引を新たに加えました。このXCTDHキャンペーンではすでに、BNB Smart Chain(BSC)上に置いたマルウェアのペイロードを探し出すために、TRONとAptosを利用していました。
新たに加わった「HashHiding」チャネルは、通常のEthereum送金を使い、感染したマシンに現在のC2サーバーの場所を伝えます。
Ransom-ISACは2025年10月に、Cross-Chain TxDataHiding(XCTDH)を初めて文書化しました。OpenSourceMalwareは2026年8月に、受取アドレスを利用するこの手法を「NullReceiver」として公表しています。Ransom-ISACは、より広範なこのキャンペーンにおける役割を指して「HashHiding」と呼んでいます。
従来のXCTDHの流れでは、マルウェアがTRONの取引を読み取ります。Aptosはそのフォールバックです。この取引は、入力フィールドに暗号化されたJavaScriptを含むBSCの取引を指し示しています。
マルウェアはこのコードを復号して実行します。つまり、BSCがペイロードを保管し、TRONとAptosは索引の役割を果たします。一方、HashHidingの目的は異なります。保存するのはマルウェアのコードではなく、アドレスです。
Ransom-ISACが説明する2026年9月のサンプルでは、JavaScriptモジュールの_Zが、攻撃者の管理するウォレットからの取引を求めてEthereumのブロックをスキャンします。
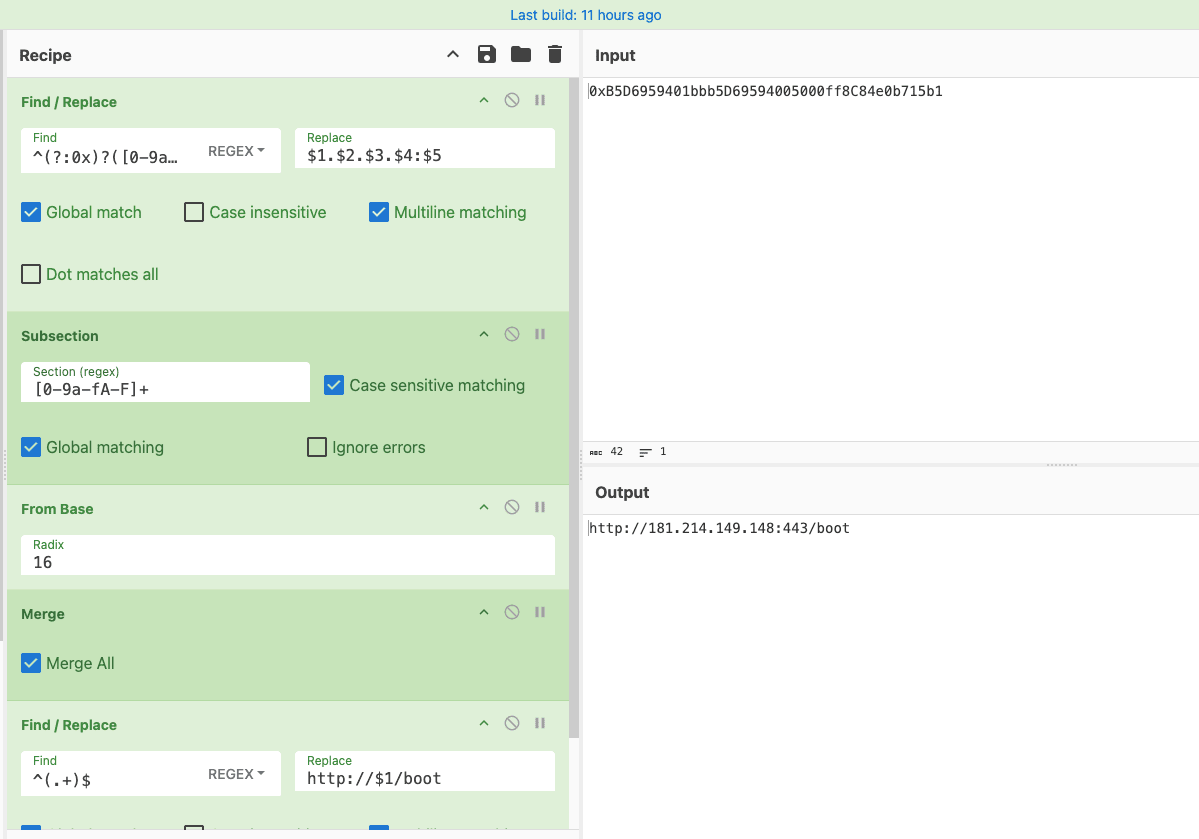
このモジュールは、取引のtoアドレスの先頭6バイトを読み取り、4バイトをIPv4アドレス、2バイトをポート番号として解釈します。デコードしたエンドポイントから、マルウェアは新しいブートストラップコードを取得します。
OpenSourceMalwareも、送金の受取アドレスにC2情報をエンコードするという同じ基本手法を、独自に文書化しています。
たとえば、報告されている受取アドレス0xB5D6959401bbb5D69594005000ff8C84e0b715b1は、先頭6バイトに181[.]214[.]149[.]148:443をエンコードしています。
この手法にはスマートコントラクトも、取引のcalldataも必要ありません。新しい送金で受取アドレスを変えるだけで、被害者の端末にすでにあるコードを変更せずに、C2アドレスを切り替えられます。
報告によると、9月のサンプルは、Node.js製のリモートアクセス型トロイの木馬(RAT)であるDEV#POPPER.js、Ethereumスキャナーの_Z、そしてOmniStealerへつながる別のドロッパー経路を組み合わせています。
このスティーラーは、ブラウザーのデータ、パスワードマネージャー、クラウドストレージ、そして153種類の暗号資産ウォレットを標的にします。Ransom-ISACによると、_Zは別のC2経路が失敗するのを待たず、RATと同時に起動します。
提供された90日間のオンチェーン分析によると、Ethereumのシグナル用ウォレット0x33ff3edaf55a8e03dcbc7cb40d498a49cd499891は、2026年6月23日から9月21日までの間に、合計2,655件のビーコンを送信しました。
観測された受取アドレスは4種類のC2設定をエンコードしており、最後の設定は181[.]214[.]149[.]148:443でした。ただし、これはあくまで観測期間の結果です。このチャネルが現在も稼働している証拠ではありません。
防御側は、特定されたウォレットからの送金を監視して新しい受取アドレスを探せます。また、eth_getBlockByNumberを使ったエンドポイントからのリクエストと、その後にデコード済みIPアドレスへ行われる接続を突き合わせることも有効です。
不審なNode.jsプロセスや、悪用されたリポジトリのファイルも調査するとよいでしょう。マルウェアが別のアドレスを復元できる場合や、クロスチェーン経路でコードを再読み込みできる場合は、C2のIPアドレスを1つブロックしただけでは感染を止められない可能性があります。
注: IPアドレスとドメインは、誤って名前解決やハイパーリンク化が行われるのを防ぐため、意図的に無害化(defang、例: [.])しています。元に戻す(re-fang)のは、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンスプラットフォーム内に限ってください。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を減らしています。自社チームで試す
翻訳元: https://cyberpress.org/xctdh-hides-c2-on-chain/