
XCTDHキャンペーン、「HashHiding」とブロックチェーン取引でマルウェアのC2インフラを隠蔽
北朝鮮(DPRK)の関与が指摘されているマルウェアキャンペーンが、コマンド&コントロール(C2)の仕組みにEthereumの取引を新たに加えました。このXCTDHキャンペーンではすでに、BNB Smart Chain(BSC)上に置いたマルウェアのペイロードを探し出すために、TRONとAptosを利用していました。
北朝鮮(DPRK)の関与が指摘されているマルウェアキャンペーンが、コマンド&コントロール(C2)の仕組みにEthereumの取引を新たに加えました。このXCTDHキャンペーンではすでに、BNB Smart Chain(BSC)上に置いたマルウェアのペイロードを探し出すために、TRONとAptosを利用していました。
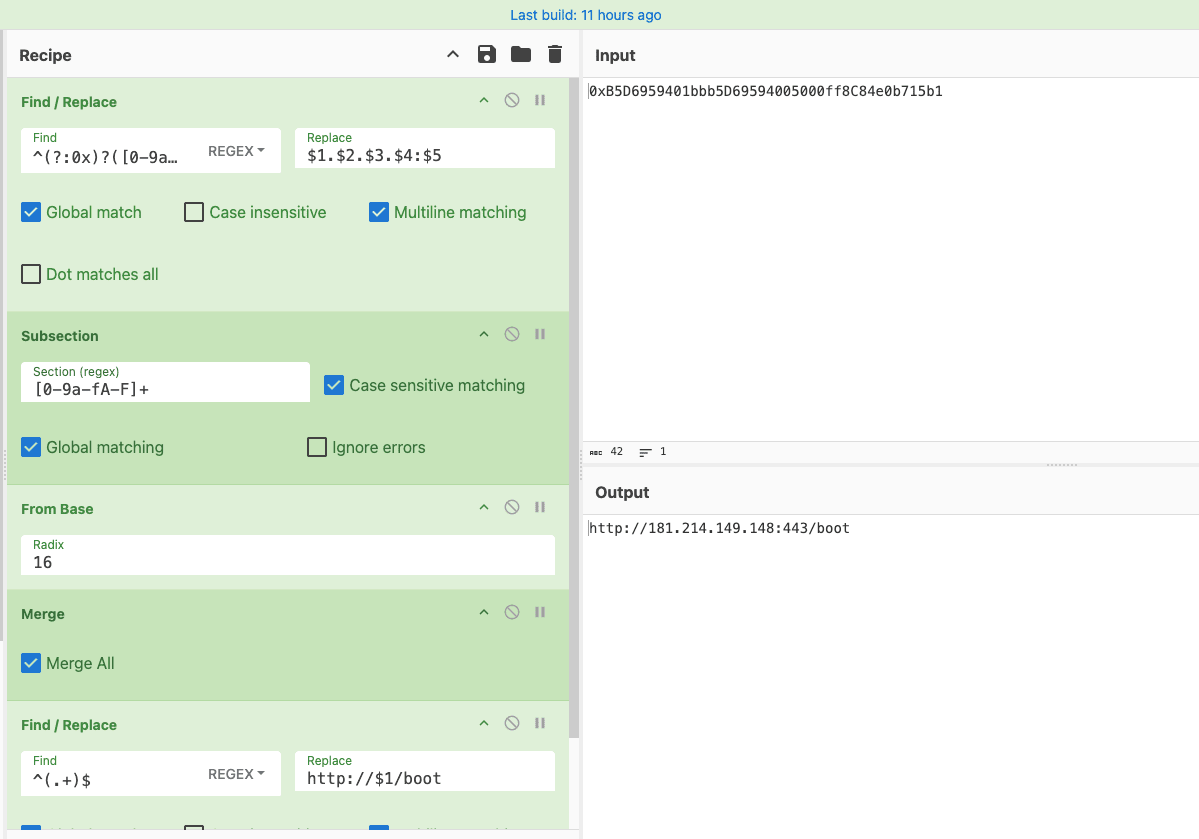
北朝鮮(DPRK)とつながりのある攻撃グループが、「Cross-Chain TxDataHiding(XCTDH)」キャンペーンで運用しているブロックチェーン基盤のコマンド&コントロール(C2)インフラを拡張しました。新たに加わったのは、イーサリアムを利用した復旧用チャネル「HashHiding」です。 この手法は、

Omnistealerという新しいインステーラーがブロックチェーンを永続的なマルウェアホスティングプラットフォームに変えており、これは企業と一般ユーザーの両方にとって悪いニュースです。 マルウェアが公開プラットフォーム(できればダウンロード場所に信頼性を追加するもの、例えばGoogle Docs、OneDriv