
データベースからダイヤルプランへ――Platypus展開の試みを解明
エグゼクティブサマリー2026年9月に発生したCitrix NetScaler製品への攻撃では、攻撃者がオープンソースのリモート管理フレームワーク「Platypus」を、侵害後のエージェントとして展開していたことが注目を集めました。Citrixは、認証不要でコマンドを実行できる脆弱性CVE-2026-88771を公表し
エグゼクティブサマリー2026年9月に発生したCitrix NetScaler製品への攻撃では、攻撃者がオープンソースのリモート管理フレームワーク「Platypus」を、侵害後のエージェントとして展開していたことが注目を集めました。Citrixは、認証不要でコマンドを実行できる脆弱性CVE-2026-88771を公表し
2026年9月22日、当社のOpen WebUIハニーポットに4件のリクエストが届きました。いずれも、ペイロードをダウンロードして実行するよう設計されたPythonコードを含んでいました。4件すべてに対する応答は同じで、401 Not authenticatedでした。 当社のオープンソースのデセプションフレームワー
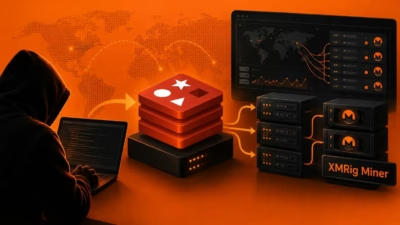
脅威アクターが大規模な暗号資産マイニングキャンペーンにおいて、インターネットに露出したRedisサーバー3,562台を侵害しました。攻撃者はRedisのレプリケーション機能を悪用し、XMRigをインストールしていたことが判明しています。 攻撃者は認証未設定のインスタンスを標的にし、不正なレプリケーションサーバーを使っ
Redis StreamsとRedisBloomにおけるメモリ破損の攻撃経路 セキュリティパッチを適用しても、既存の脆弱性が必ずしも完全に塞がれるとは限りません。新たに公開された一連のPoC(概念実証)により、Redisバージョン6.2.22、7.4.9、8.6.4、8.8.0、8.8.1において
Moonshot AIが新たにリリースした2.8兆パラメータのMixture-of-Expertsモデル「Kimi K3」が、自律型AIエージェントの攻撃能力の高まりを示す事例として注目を集めています。同モデルは独力でRedisの各バージョンにおけるリモートコード実行(RCE)脆弱性を発見しました。 この発見は非破壊
Moonshot AIが新たに発表したKimi K3モデルが、Redisの重大な脆弱性を数分で自律的に特定してみせたことで、サイバーセキュリティ業界で大きな注目を集めています。MachineLearning & Artificial Intelligence このパラメータ数2.8兆規模のAIエージェントは、
Redisに存在する深刻な脆弱性 CVE-2026-23631(通称「DarkReplica」)は、レプリケーションサブシステムに潜む複雑なuse-after-free(UAF)の条件を通じて、認証済みの展開環境をリモートコード実行(RCE)の脅威にさらすものです。この脆弱性は、セキュリティ研究者のYoni Sher

Redisデータベースエンジンに存在するアーキテクチャ上の重大な脆弱性により、認証済みの攻撃者がホストサーバーを完全に掌握できることが明らかになりました。研究者たちはこの脆弱性を「DarkReplica」と命名しており、発見者はロンドンで開催されたZeroDay.Cloud 2025カンファレンスにおいて3万ドルのバ

Google Kubernetes Engine の Google Kubernetes Engine (GKE) クラスタ内に深く組み込まれた永続的な P2PInfect ボットネット活動。 一部のケースでは、脅威アクターは最大 6 ヶ月間にわたって足がかりを維持していました。初期の侵害は、公開されており設定ミスさ

Sysdig脅威リサーチチーム CVE-2025-49844とは? 2025年1...
すべての記事を読み込みました