
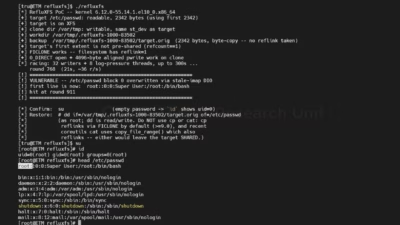
RefluXFSの脆弱性:XFSにおける深刻度「高」のroot権限昇格
RefluXFS脆弱性の実態 ファイルシステム層そのものに重大な脆弱性が発生すれば、Linux上でどれほど堅牢な防御機構を敷いていても意味をなしません。新たに確認されたRefluXFS脆弱性により、権限を持たないローカルの攻撃者が保護対象のシステムファイルを密かに上書きし、XFSファイルシステムを
RefluXFS脆弱性の実態 ファイルシステム層そのものに重大な脆弱性が発生すれば、Linux上でどれほど堅牢な防御機構を敷いていても意味をなしません。新たに確認されたRefluXFS脆弱性により、権限を持たないローカルの攻撃者が保護対象のシステムファイルを密かに上書きし、XFSファイルシステムを

Linuxカーネル内部でわずかコンマ数秒の競合状態が発生することで、ごくありふれたファイルシステムのコピーオンライト操作が深刻な権限昇格へとつながっていました。 XFSファイルシステムを使用するLinuxシステムには競合
Linuxカーネルのファイルシステム「XFS」に存在する9年前からの競合状態脆弱性CVE-2026-64600により、ローカルの攻撃者が保護されたファイルを上書きし、root権限を取得できることが明らかになりました。 この脆弱性を発見・報告したQualys Threat Research Unit(TRU)は、これを
「RefluXFS」と名付けられた新たな脆弱性CVE-2026-64600が公開されました。これはLinuxカーネルのXFSファイルシステムに存在する重大な競合状態で、権限を持たないローカルユーザーがroot権限まで昇格できてしまうというものです。 この脆弱性は、reflinkが有効なXFSルートファイルシステムを採