
Luna Moth流出ファイルが明らかにしたランサムウェアグループの内部事情
大手ランサムウェアグループの内部事情が、流出したファイルによって明らかになりました。そこには、多層的で企業さながらの組織的な運営ぶりが表れています。 Check Pointの研究者による分析で、Luna Mothグループが「スタッフ」に与えている指示の内容が判明しました。被害者を感情的に操り、企業のマシンへのリ
大手ランサムウェアグループの内部事情が、流出したファイルによって明らかになりました。そこには、多層的で企業さながらの組織的な運営ぶりが表れています。 Check Pointの研究者による分析で、Luna Mothグループが「スタッフ」に与えている指示の内容が判明しました。被害者を感情的に操り、企業のマシンへのリ
ロシアを拠点とするサイバー恐喝グループのメンバーが、米国の法律事務所に工作員を送り込み、企業幹部を誘拐し、さらには軍関係者を勧誘して潜水艦発射型の核戦力を探らせようと計画していたことが分かりました。Recorded Future Newsが確認した流出チャットから明らかになりました。 このアーカイブは、動機を明かし
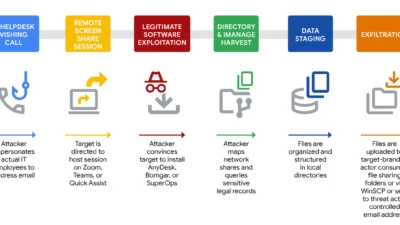
UNC3753(Luna Moth、Chatty Spider、Silent Ransom Groupとも呼ばれる)による集中的なデータ窃取・恐喝キャンペーンが、米国の専門サービス、法律、金融サービス企業の数十社を標的にしています。 このグループの特徴は、迅速かつ人間中心の侵害手法にあります。ボイスフィッシング(ビッ
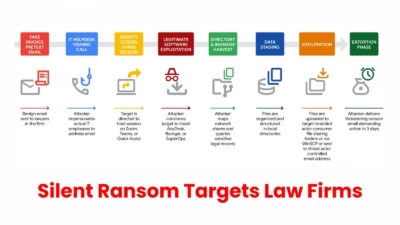
「UNC3753」として知られる金銭的動機を持つ脅威アクターが、米国全土の法律事務所、専門サービス企業、金融機関を積極的に標的にしています。 2026年1月から5月にかけて活動するこのグループは、Silent Ransom Group、Luna Moth、Chatty Spiderとも呼ばれており、従来のランサムウェ
サイバーセキュリティ企業Mandiantの新たなレポートによると、恐喝グループ「Silent Ransom Group」が米国の法律事務所や専門サービス企業をソーシャルエンジニアリング攻撃で積極的に狙っており、最初の接触からわずか数時間以内にデータ窃取が行われるケースも確認されています。 このレポートは、先週FBIが
オンラインで騙せなければ、直接出向く——。GoogleのMandiantインシデント対応チームによると、データ窃取・恐喝グループが1月から5月にかけて米国の銀行、法律事務所、その他の専門サービス企業「数十社」を標的にし、偽のヘルプデスク電話などのソーシャルエンジニアリング手口を使って企業のITシステムへの侵入
Silent Ransom Groupとは Silent Ransom Group(SRG)は、Luna Moth、Chatty Spider、UNC3753といった別名でも知られる高度なサイバー恐喝グループで、少なくとも2022年から活動を続けています。データを暗号化する従来型のランサムウェアグループとは異なり、S

攻撃ベクターの進化 連邦捜査局(FBI)は最近、Silent Ransom Groupに関する緊急勧告を発表した。注目すべきことに、この高度な脅威アクターはLuna Moth、Chatty Spider、UNC3753という別名でも活動している。このサイバー犯罪者集団は、企業ネットワークへの侵害に向け、極めて大胆な手

FBIはSilent Ransom Group(SRG)について警告を発した。これはITスタッフになりすまし、被害者のオフィスに直接侵入してファイルを窃取しマルウェアを仕掛ける脅威アクターであるSRG(Luna Moth/Chatty Spider/UNC3753とも呼ばれる)は主に米国の法律事務所を標的と

長期にわたるデータ恐喝組織「Silent Ransom Group」が、ITサポートを装い、場合によっては被害者のもとに直接訪問してコンピュータへの物理的なアクセスを得る手口で、米国の法律事務所への攻撃を続けていると、FBIが火曜日に警告を発した。 研究者によると、Contiの解散後に2022年に登場したとみられるこ
すべての記事を読み込みました