
SMBを直撃するサイバーセキュリティの板挟み:業務に浸透するAIエージェント、勢いを増す旧来型攻撃
AIは中小企業(SMB)の日常業務に急速に浸透しています。多くの企業がチャットボットの段階を超え、AIエージェントに業務を任せるようになりました。狙いは、同じく限られたリソースで戦う競合他社に対して優位に立ち、大企業との差を縮めることにあります。実際、意欲的な導入企業の中には、1体の監督役エージェントが複数の
AIは中小企業(SMB)の日常業務に急速に浸透しています。多くの企業がチャットボットの段階を超え、AIエージェントに業務を任せるようになりました。狙いは、同じく限られたリソースで戦う競合他社に対して優位に立ち、大企業との差を縮めることにあります。実際、意欲的な導入企業の中には、1体の監督役エージェントが複数の
CVE-2025-33073として追跡されているNTLMリフレクション脆弱性に対するMicrosoftの緩和策を回避し、Windows Server上でNT AUTHORITY\SYSTEMへの権限昇格を可能にするProof-of-Concept(PoC)が公開されました。 このエクスプロイトは、オリジナルのパッチで
新たに公開された認証リフレクションバイパス技術により、完全にパッチが適用されたWindowsシステム上でNT AUTHORITY\SYSTEMの完全なシェルを取得することに研究者が成功しました。これにより、MicrosoftがCVE-2025-33073の脆弱性に対して講じた対策の根本的な欠陥が明らかになっています。

19年にわたってLinuxカーネルに潜伏してきた脆弱性が発見されました。この脆弱性を悪用すると、権限の低いユーザーが多数のディストリビューション上でroot権限を取得できる可能性があります。 CIFSwitchと命名されたこの問題は、LinuxカーネルのCIFSサブシステムと、認証処理に使用されるユーザースペースヘル
マイクロソフトによるジェントルメンランサムウェアの分析により、ネットワーク全体に拡散可能なGo言語ベースの暗号化ツールが明らかになった。これにより攻撃者は最初に侵害したシステムを超えて攻撃を拡大できる。 ランサムウェアの攻撃者たちは、

セキュリティ研究者が、データ暗号化や悪意のあるドライバーを使用せずにWindows ファイルサーバーを麻痺させるという非従来的な方法を実証しました。このエクスプロイトはネイティブの CreateFileW 関数のみに依存しており、これは Microsoft Word などのユビキタスなアプリケーションによって毎日使用

英国のランサムウェアインシデント件数は急落したが、実際の侵害成功数は前年比で大幅に増加した攻撃者は標的型の人間による操作方法に転換し、小規模企業が大企業に比べて不釣り合いに影響を受けた時代遅れの「ゾンビテック」と未検出の侵害により何百万もの攻撃試行が発生し、ファイル暗号化に代わってデータ盗難が主要な恐喝戦術
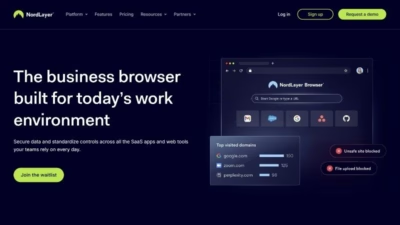
NordLayerがSaaS アプリに依存するSMB向けのセキュアブラウザを立ち上げShadow IT管理、DLP制御、IP匿名化、ゼロトラストブラウジングなどの機能を搭載フィッシング、悪意のある拡張機能、セッションハイジャッキングから保護しながら、管理者の監視を簡素化するように設計NordLayerは独

HardBitランサムウェアは、バージョン4.0のリリースにより進化を続けており...

GroupPolicyBackdoor は、グループ ポリシー オブジ...
すべての記事を読み込みました