
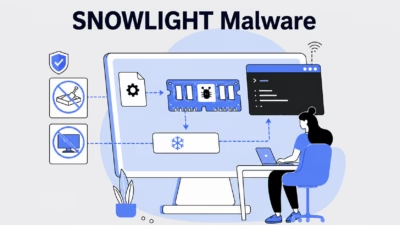
Goローダー、アンチサンドボックス機能とSNOWLIGHTを使いファイルレスVShell RATをメモリ上で実行
大学院生の履歴書を装ったWindowsマルウェアキャンペーンが確認され、SNOWLIGHTステージャーとファイルレスのVShellリモートアクセス型トロイの木馬(RAT)を、中国の学術・技術研究環境に関連するとみられる標的に配布していたことが分かりました。 この攻撃では、サンドボックスチェックを行い、正規に見えるWo
大学院生の履歴書を装ったWindowsマルウェアキャンペーンが確認され、SNOWLIGHTステージャーとファイルレスのVShellリモートアクセス型トロイの木馬(RAT)を、中国の学術・技術研究環境に関連するとみられる標的に配布していたことが分かりました。 この攻撃では、サンドボックスチェックを行い、正規に見えるWo
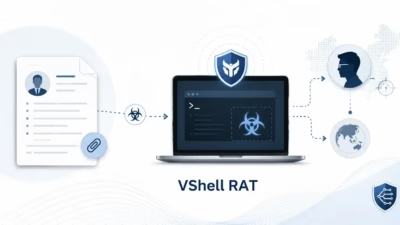
中国語で書かれた悪意ある履歴書が、SNOWLIGHTシェルコードとVShellリモートアクセス型トロイの木馬(RAT)を使い、大学院への出願を装って学術研究者を標的にしていることが分かりました。 このZIPアーカイブは、北京理工大学を卒業したばかりの張玉光(Zhang Yuguang)氏の履歴書だと称しています。しか

大規模かつ世界的に連携したハッキングキャンペーンの実行者たちは、致命的な運用セキュリティ上のミスを犯しました。攻撃の準備・実行に使用していた中央集権型サーバーのディレクトリを、うっかり完全に公開状態のまま放置してしまったのです。その結果、SOCRadarの研究者たちは、包括的な標的リストや高度なエ

1年間にわたり目立たない形で活動していた後、Sysdig Threat Rese...