
Tailscale、root権限への昇格を許すSSHの脆弱性を警告
Tailscaleのセキュリティチームは、認証情報の窃取やサーバーのクラッシュ、root権限の奪取などに悪用されるおそれのある約12件の脆弱性について、パッチの開発を進めています。 Tailscaleは、WireGuardをベースにしたソフトウェア定義のメッシュ型仮想プライベートネットワーク(VPN)を開発しています
Tailscaleのセキュリティチームは、認証情報の窃取やサーバーのクラッシュ、root権限の奪取などに悪用されるおそれのある約12件の脆弱性について、パッチの開発を進めています。 Tailscaleは、WireGuardをベースにしたソフトウェア定義のメッシュ型仮想プライベートネットワーク(VPN)を開発しています
Tailscale SSHで新たに公開された脆弱性により、ネットワークへのアクセスを許可された攻撃者が、接続先サーバーでroot権限に昇格できる可能性があります。 「Tailworm」と題されたこの調査で、セキュリティ研究者のErica Windisch氏は、Unixソケット転送の弱点を指摘しています。この弱点により
攻撃者がTorの出口ノード333台を侵害し、SSH接続の傍受やパスワードの窃取、暗号化されていないメールトラフィックの収集を行っていました。 被害を受けたインフラは、約3,000台ある出口リレーの約10%に相当します。10月2日に始まった組織的な攻撃の間、侵害されたサーバーを経由して接続したユーザーが危険にさらされま
OpenSSHは2026年10月6日、暗号化セッション、ファイル転送、認証、フォワーディング制御に影響するセキュリティ脆弱性に対処するため、バージョン10.6をリリースしました。CVEdatabase access 今回のアップデートでは、多重化されたSSHチャネル間で圧縮状態が共有されることを悪用する平文回復攻撃を
「Carbonato」と呼ばれる新種のボットネット型マルウェアが、セキュリティ設定の甘いDockerデーモン稼働ホストを狙い、Hermes Agent AIフレームワークをインストールして制御を奪う攻撃を行っていることが分かりました。 このマルウェアはワームのような自己増殖機能を備えており、認証機能のない状態で公開さ
攻撃者らが「MikroTrick」と名付けられた重大な脆弱性チェーンを悪用し、インターネットに公開されたMikroTik RouterOSデバイスの管理者権限を、正規の認証情報なしに完全に掌握する攻撃を実行していることが明らかになりました。 CERT Polskaは2026年9月5日、6件のRouterOS脆弱性を公
ある脅威アクターが、marimoに存在する認証前リモートコード実行(RCE)の脆弱性を悪用し、AWS認証情報を収集したうえでAWS Secrets ManagerからSSH秘密鍵を取得し、わずか8秒で踏み台ホストへの認証を完了させていたことが分かりました。 CVE-2026-39987として追跡されているこの脆弱性は
ネットワーク機器メーカーのMikroTikは、RouterOSに存在する6件の脆弱性に対するパッチを公開し、ユーザーに早急な適用を呼びかけています。このうち2件はすでに悪用が確認されています。 CERTポーランドの警告によると、これらの悪用された脆弱性は「MikroTrick」と名付けられ、攻撃者が認証をバイパスして
CERT Polskaが警告したところによると、攻撃者はMikroTik RouterOSの深刻な脆弱性の連鎖を悪用し、インターネットに公開されているルーターの制御を奪う攻撃を活発化させています。 今回の警告はポーランドの国家サイバーセキュリティ対応チームから発せられたものですが、MikroTikのルーターは米国
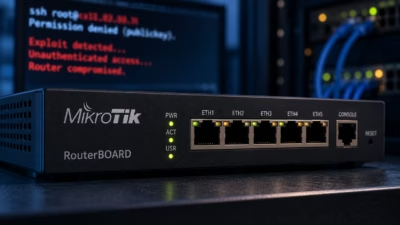
攻撃者はMikroTik RouterOSの脆弱性を悪用し、SSHがインターネットから到達可能なルーターに対して完全な管理者権限を奪取しています。 実際の攻撃は少なくとも9月2日から観測されており、これはMikroTikがパッチ適用済みのRouterOSビルドをリリースする1日前にあたります。管理者は脆弱なデバ
すべての記事を読み込みました