
Telegram Desktopのチャット履歴HTMLエクスポートに潜むXSS脆弱性
Telegramのやり取りをルーティンで書き出すだけの操作が、保存されたチャット履歴を密かにメッセージ窃取の道具へと変えてしまう恐れがあります。セキュリティ研究者らは、Telegram Desktop内に潜んでいた悪質な脆弱性を発見しました。この重大な欠陥により、HTML形式のチャットアーカイブへ
Telegramのやり取りをルーティンで書き出すだけの操作が、保存されたチャット履歴を密かにメッセージ窃取の道具へと変えてしまう恐れがあります。セキュリティ研究者らは、Telegram Desktop内に潜んでいた悪質な脆弱性を発見しました。この重大な欠陥により、HTML形式のチャットアーカイブへ
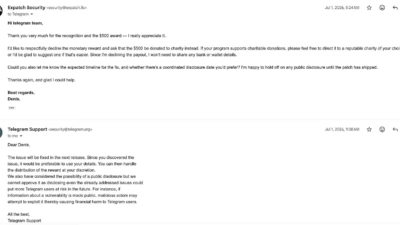
セキュリティ研究者らによると、Telegram Desktopに存在する格納型クロスサイトスクリプティング(XSS)脆弱性により、攻撃者がインラインキーボードボタンに悪意あるコードを埋め込むことで、エクスポートされたチャット履歴の内容を窃取できる可能性があるとのことです。Automatedpatching solut
Telegram DesktopのHTMLチャットエクスポート機能に存在する保存型クロスサイトスクリプティング(XSS)の脆弱性により、攻撃者がエクスポートされた会話の内容を盗み取れる可能性があることが分かりました。 この脆弱性はTelegram DesktopのソースリポジトリでCVE番号は割り当てられずに内部管理