

ハッカーが偽のClaude Desktopアプリと不正Bing広告を悪用、SectopRATを29組織に配布
被害を受けたエンドポイントでは、通常とは異なるDefenderの除外設定、新たな永続化メカニズム、そしてリモートアクセスや認証情報窃取活動と一致する外部通信が確認されました。この結果、アナリストらは今回のインシデントを単なる無害なアドウェアとしてではなく、完全なRATレベルの侵害として扱うに至っています。 Huntr
被害を受けたエンドポイントでは、通常とは異なるDefenderの除外設定、新たな永続化メカニズム、そしてリモートアクセスや認証情報窃取活動と一致する外部通信が確認されました。この結果、アナリストらは今回のインシデントを単なる無害なアドウェアとしてではなく、完全なRATレベルの侵害として扱うに至っています。 Huntr
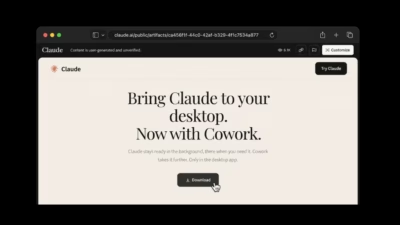
Huntressの研究者らは、Anthropic自身のclaude.aiドメイン上でホストされている公開Artifactを悪用し、情報窃取型トロイの木馬SectopRATを配布するマルバタイジング(不正広告)キャンペーンを公表しました。このキャンペーンにより、わずか2日間で少なくとも29組織が侵害され