
WeChatにゼロクリック型ワームの脆弱性、新たなセキュリティ勧告で判明
Calif社の研究者らが、WeChat向けとしては初となるゼロクリック型ワームを開発しました。このWeChatゼロクリック型ワームは、iOSとAndroidの両プラットフォームにまたがり、自動化された通話を通じて拡散します。Tencentはすでにサーバー側でこの重大な脅威への対策を講じています。
Calif社の研究者らが、WeChat向けとしては初となるゼロクリック型ワームを開発しました。このWeChatゼロクリック型ワームは、iOSとAndroidの両プラットフォームにまたがり、自動化された通話を通じて拡散します。Tencentはすでにサーバー側でこの重大な脅威への対策を講じています。
セキュリティ研究者らが、ごく普通のヘッドホンを意図しない発信機に変えてしまう電磁サイドチャネル攻撃「InjectEave」を発表しました。CompareSecurity Systems 脆弱なハードウェアに無線周波数(RF)エネルギーを照射し、そこから発生する電磁放射を収集することで、攻撃者は対象デバイスで再生されて
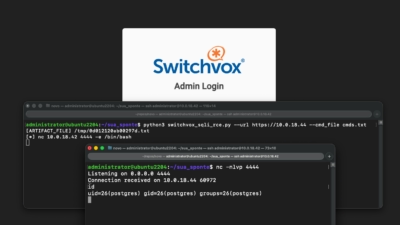
企業向け電話交換機Sangoma Switchvoxでは、特別に細工されたXMLリクエストを1件送信するだけで、インターネット上の見知らぬ第三者がサーバーのコマンドシェルに到達できてしまいます。この重大な脆弱性はすでに稼働中のシステムに対して探索行為が確認されており、攻撃は研究者が設置したデコイの
脅威アクターが、エンタープライズ向けVoIP電話管理ソリューションSangoma Switchvoxに存在する深刻度クリティカルの脆弱性を悪用していると、Horizon3とCISAが警告しています。 CVE-2026-9586として追跡されるこの脆弱性はCVSSスコア9.3で、認証不要のSQLインジェクションの問題と
攻撃者はすでに、Sangoma製Switchvoxの重大な脆弱性の悪用を試みています。この脆弱性は、認証やユーザー操作を必要とせずにコマンド実行を可能にするものです。 セキュリティ研究者らは、SangomaのビジネスフォンシステムSwitchvox SMBに存在するSQLインジェクションの重大な脆弱性CVE-2
米連邦通信委員会(FCC)は、通信事業者が迷惑な自動音声通話(ロボコール)をどれだけ防止・抑止できているかを消費者自身が評価できる、新たなスコアカード制度の創設を目指しています。 FCCは水曜日に公表した公示の中で、このスコアカードについて「音声通信サービス事業者が違法なロボコールから消費者を守るためにどれだけ効果的
脅威アクターが、最近パッチが提供されたSQLインジェクションの脆弱性(CVE-2026-9586)を悪用し、インターネットに公開されたSangoma Switchvoxのインスタンスを積極的に狙っています。同製品を運用している組織は、直ちに侵害の兆候がないか確認する必要があります。 CVE-2026
いたずら緊急通報は、個人的な恨みによるものから、社会全体を脅かす組織的な脅威へと変貌を遂げつつあります。FBIが最近発表した公式のパブリックサービスアナウンスメントによると、悪意ある行為者が現在、米国全土で連携型のスワッティング攻撃を実行しているとのことです。こうした危険な事件は、複数の公共機関と
Sangomaは、認証されていないリモート攻撃者がFreePBXで任意のコマンドを実行し、管理者アカウントを乗っ取ることを可能にする2件の重大な脆弱性を修正しました。この件について、プロジェクトのセキュリティチームは「Red」という緊急度評価を出しています。 インターネットに公開されたFreePBX 16または17を
Androidスマートフォンには、電話詐欺に対抗する新しい仕組みが搭載されています。この機能は純正のGoogleフォンアプリにシームレスに統合されており、Android 12以降を搭載したデバイスに対応しています。システムは着信が登録済みの連絡先から実際にかかってきているものかどうかを厳密に検証し、異常が検出された場
すべての記事を読み込みました