
ShinyHunters関係者の逮捕後もFBI採用サイト情報漏えいで企業の疑問は残る、PeopleSoftのリスクに答えなし
著名なアナリストの1人は、PeopleSoftの利用企業に対し、Environment Management HubとIntegration Brokerを公開インターネットから切り離すよう勧めています。
著名なアナリストの1人は、PeopleSoftの利用企業に対し、Environment Management HubとIntegration Brokerを公開インターネットから切り離すよう勧めています。
ModSecurityは、攻撃者がリクエスト検査ルールを回避したり、ファイルアップロード保護をすり抜けたり、サービス拒否(DoS)状態を引き起こしたりできる複数の脆弱性を公表しました。脆弱な環境では、コード実行に至る可能性もあります。 9月30日に公開されたセキュリティアドバイザリには、マルチパートリクエストの解析と
悪名高いサイバー犯罪グループ「ShinyHunters」が、Oracle PeopleSoftのインフラを狙った大規模な攻撃キャンペーンを再び活発化させています。最初の侵入の波を受けて各組織が慌てて講じた防御策を、巧妙にすり抜ける手法まで編み出している点は深刻です。今回の再燃したキャンペーンでは、
ShinyHuntersがPeopleSoftの緩和ルールを回避し、重大なゼロデイ脆弱性の悪用を再開攻撃キャンペーンは世界規模に拡大し、テクノロジー、医療、政府などの分野の組織が標的にOracleの当初のパッチは引き続き有効。組織はシステムを調査し、漏えいした可能性のある認証情報をローテーションすべきShinyH
FBIの求職者向けオンラインポータル(apply.fbijobs.gov)と、特別捜査官志望者向けポータル(fbijobs.gov/special-agents)が、いまだに利用できない状態です。サイバー恐喝グループ「ShinyHunters」による侵害が成功したとみられています。 米国の国内情報・治
ShinyHuntersとの関連が指摘される脅威クラスター「UNC6240」が、CVE-2026-35273の影響を受けるOracle PeopleSoftサーバーに対し、大規模な攻撃を再開しました。 標的はこれまでの高等教育機関にとどまらず、テクノロジー、医療、政府、運輸、農業、ITサービスの各分野に広がっています
MandiantとGoogle Threat Intelligence Group(GTIG)は週末、悪名高い恐喝グループShinyHuntersが、Oracle PeopleSoftの利用企業を狙った新たな大規模攻撃キャンペーンを開始したと警告しました。 PeopleSoftは統合型の企業資源計画(ERP)ソフトウ
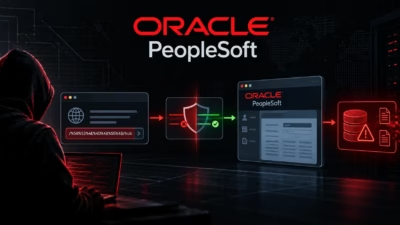
ShinyHunters が Oracle PeopleSoft に対する大規模攻撃を再開しました。エクスプロイトに小さな変更を加え、一部のWebアプリケーションファイアウォール(WAF)ルールをすり抜けています。 MandiantとGoogle Threat Intelligence Group(GTIG)によると

CloudflareのWebアプリケーションファイアウォール(WAF)に存在した...

Webアプリケーション向けのReactユーザーインターフェースライブラリに存在す...