ShinyHuntersとの関連が指摘される脅威クラスター「UNC6240」が、CVE-2026-35273の影響を受けるOracle PeopleSoftサーバーに対し、大規模な攻撃を再開しました。
標的はこれまでの高等教育機関にとどまらず、テクノロジー、医療、政府、運輸、農業、ITサービスの各分野に広がっています。
今回の攻撃は、金銭目的の攻撃者が状況の変化にいかに素早く適応するかを示しています。組織がベンダー提供のパッチを適用せず、境界での回避策だけに頼っていたことが背景にあります。
攻撃者は、文字どおりの/PSEMHUB/パスにアクセスする代わりに、/%50SEMHUB/へリクエストを送信しました。%50は、文字「P」をURLエンコードした表記です。
WebLogicはこのパスをデコードし、脆弱なサーブレットにリクエストを転送します。一方、多くのWAFやリバースプロキシのルールは、デコード前の文字列と照合するため、検知に失敗します。
CVE-2026-35273は、Oracle PeopleSoft Enterprise PeopleToolsのUpdates Environment Managementコンポーネントに存在する、認証不要のリモートコード実行の重大な脆弱性です。
Oracleは、影響を受けるバージョンとしてPeopleTools 8.61および8.62を挙げています。CVSS 3.1スコアは9.8で、攻撃が成功するとPeopleSoft環境を乗っ取られるおそれがあると警告しています。
UNC6240は当初、この脆弱性をゼロデイとして5月27日から6月9日にかけて悪用し、主に学術機関を狙いました。
Oracleは6月10日に定例外のセキュリティアラートを公開しました。しかし、最新の活動を見ると、攻撃者はURLパスのブロックを実施しただけで、脆弱なソフトウェア自体にパッチを適用していない組織を狙い撃ちしています。
ここからは、繰り返し指摘されてきた運用上の教訓が改めて浮かび上がります。WAFのシグネチャーは、無差別な攻撃によるノイズを減らせます。しかし、インターネットから到達可能で認証不要のRCE脆弱性に対する代替の防御策にはなりません。
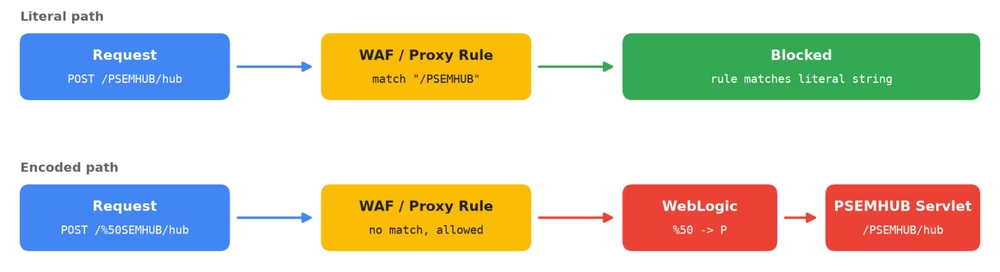
セキュリティ機器とアプリケーションサーバーの間で正規化の処理に食い違いがあると、単純なパスベースの防御は機能しなくなります。
Google Threat Intelligence GroupとMandiantによると、攻撃者はエクスプロイトを改変しました。脆弱なPeopleSoft Environment Management Hub(PSEMHUB)エンドポイントをブロックするためのWebアプリケーションファイアウォール(WAF)ルールを回避するためです。
標的となるOracle PeopleSoftサーバー
Mandiantが確認した攻撃チェーンは、/%50SEMHUB/hubへの繰り返しのPOSTリクエストから始まります。攻撃者はシリアライズされたJavaオブジェクトを使い、ホストが攻撃可能かどうかを検証します。
この段階ではマルウェアが設置されない場合もあります。その場合、被害組織に残る痕跡は、PIA WebLogicのログに記録された不審なリクエストだけかもしれません。
攻撃に成功すると、UNC6240はPSEMHUBのアプリケーションディレクトリにJSPウェブシェルを設置しました。
x.jspは、16進数でエンコードしたPOSTパラメーターを使い、WindowsとLinuxのホストでコマンドを実行します。u.jspとその亜種は、Base64エンコードしたペイロードを分割してアップロードし、再構成した後にコマンドを実行できます。
この設計により、URL内にコマンドが平文で残りにくくなります。さらに、リクエストサイズの制限も回避しやすくなります。
グループは、Ple64.exeという名前の5.2MBのトロイの木馬化したLight Alloyインストーラーも使用しました。この検体は「SIDEEYE」として追跡されています。
このバイナリは、多段階のインメモリ実行チェーンを備えているとされます。コマンド&コントロール(C2)サーバーとは生のTCPで通信し、制御用とデータ用の別々のチャネルにポート3333と3334を使います。
機能には、認証情報の窃取、プロセスとファイルの管理、リバースシェルによるアクセス、リバースプロキシ機能が含まれます。
UNC6240のツール群からは、単なる無差別的な攻撃ではなく、長期的なアクセスの維持とデータ窃取を目的とした攻撃であることがうかがえます。
調査では、オープンソースのトンネリングツール「Neo-reGeorg」も確認されました。このツールは、HTTPまたはHTTPSを介してSOCKS5トラフィックをプロキシできます。攻撃者は、侵害したPeopleSoftのWebティアから内部ネットワークへ横展開できます。
Linuxシステムでは、MeshCentralに関連する正規のリモート管理コンポーネント「MeshAgent」も設置されました。
以前の侵入では、MeshAgentのバイナリと設定ファイルの保存先に/tmpが使われました。9月の活動では、104.219.234[.]138上のwinmanage-me[.]networkなどのインフラが使われました。
Mandiantは、過去の活動で使われたMicrosoftを装うドメインも確認しています。azurenetfiles[.]net、microsoft-entra[.]net、enroll.azuredevice[.]cloudなどです。
確認されたコマンドの4分の1は、rootまたはNT AUTHORITY\SYSTEMの権限で実行されていました。これにより、サーバー全体が侵害される可能性が大きく高まります。
PeopleSoftやWebLogicのサービスアカウントの権限で実行された場合でも、アプリケーションの設定ファイル、データベース接続文字列、Integration Brokerの認証情報、アクセス可能なクラウドのシークレットが漏えいするおそれがあります。
各組織は、CVE-2026-35273に対するOracleのセキュリティアップデートを直ちに適用してください。WAFだけによる緩和策への依存は不十分だと認識する必要があります。
Oracleのアドバイザリーは、この問題が認証なしでリモートから悪用可能で、リモートコード実行につながり得ることを確認しています。
セキュリティチームは、Oracleのガイダンスに従い、次の対応を取ることが求められます。マルチサーバー構成では可能な限りEnvironment Management Hubサービスを無効化します。シングルサーバー構成ではPSEMHUBアプリケーションを削除します。
あわせて、PIA WebLogicのアクセスログも確認する必要があります。確認の対象は、/PSEMHUB/に加え、エンコードされた形式、大文字小文字が混在した形式、正規化されていない形式のパスです。外部から/hubへ送信されたPOSTリクエストや、想定外の.jspまたは.jspxファイルへのリクエストも確認してください。
インシデント対応担当者は、PSEMHUB.warとPORTAL.warに不正なJSP、JSPX、実行可能ファイルがないか調べる必要があります。WebLogicのJavaプロセスから起動されたシェルプロセスも調査し、PeopleSoftのアプリケーションティアで利用可能なすべての認証情報をローテーションしてください。
ウェブシェルが見つかった場合は、ホスト全体が侵害された証拠として扱うべきです。サービスアカウントがrootまたはSYSTEM権限で動作しているシステムを、優先して対応してください。
侵害指標(IoC)
| 指標 | 種別 | 説明 |
|---|---|---|
5.199.162.157 |
IPv4 | 攻撃の制御、スキャン、HTTPコールバックの受信を担うサーバー |
104.219.234.138 |
IPv4 | データ持ち出しの一時保管およびリモート管理用ホスト |
162.219.30.165 |
IPv4 | SIDEEYEバックドアのC2 |
注記: IPアドレスとドメインは、誤って名前解決されたりハイパーリンク化されたりするのを防ぐため、意図的に無害化(例:[.])しています。無害化の解除は、MISP、VirusTotal、お使いのSIEMなど、管理された脅威インテリジェンスプラットフォーム内に限定してください。
SOCアラートの調査時間を1件あたり21分短縮。即座に得られるIOCのコンテキストで、SOCの迅速な対応を後押しします: SOCにTI Lookupを導入する
翻訳元: https://gbhackers.com/oracle-peoplesoft-servers/