ShinyHunters が Oracle PeopleSoft に対する大規模攻撃を再開しました。エクスプロイトに小さな変更を加え、一部のWebアプリケーションファイアウォール(WAF)ルールをすり抜けています。
MandiantとGoogle Threat Intelligence Group(GTIG)によると、UNC6240として追跡されているこのグループは、世界中の数十のシステムにWebシェルを設置しました。
今回の標的は、高等教育、テクノロジー、ITサービス、医療、農業、運輸、政府機関など多岐にわたります。
CVE-2026-35273は、Oracle PeopleSoft PeopleToolsに影響します。Oracleによると、この脆弱性は認証なしでリモートから悪用可能で、脆弱なサーバー上で攻撃者にコードを実行される恐れがあります。
Oracleは、影響を受けるバージョンとしてPeopleTools 8.61と8.62を挙げ、CVSSスケールで9.8と評価しています。同社は2026年6月10日に緊急セキュリティアラートを公開しました。
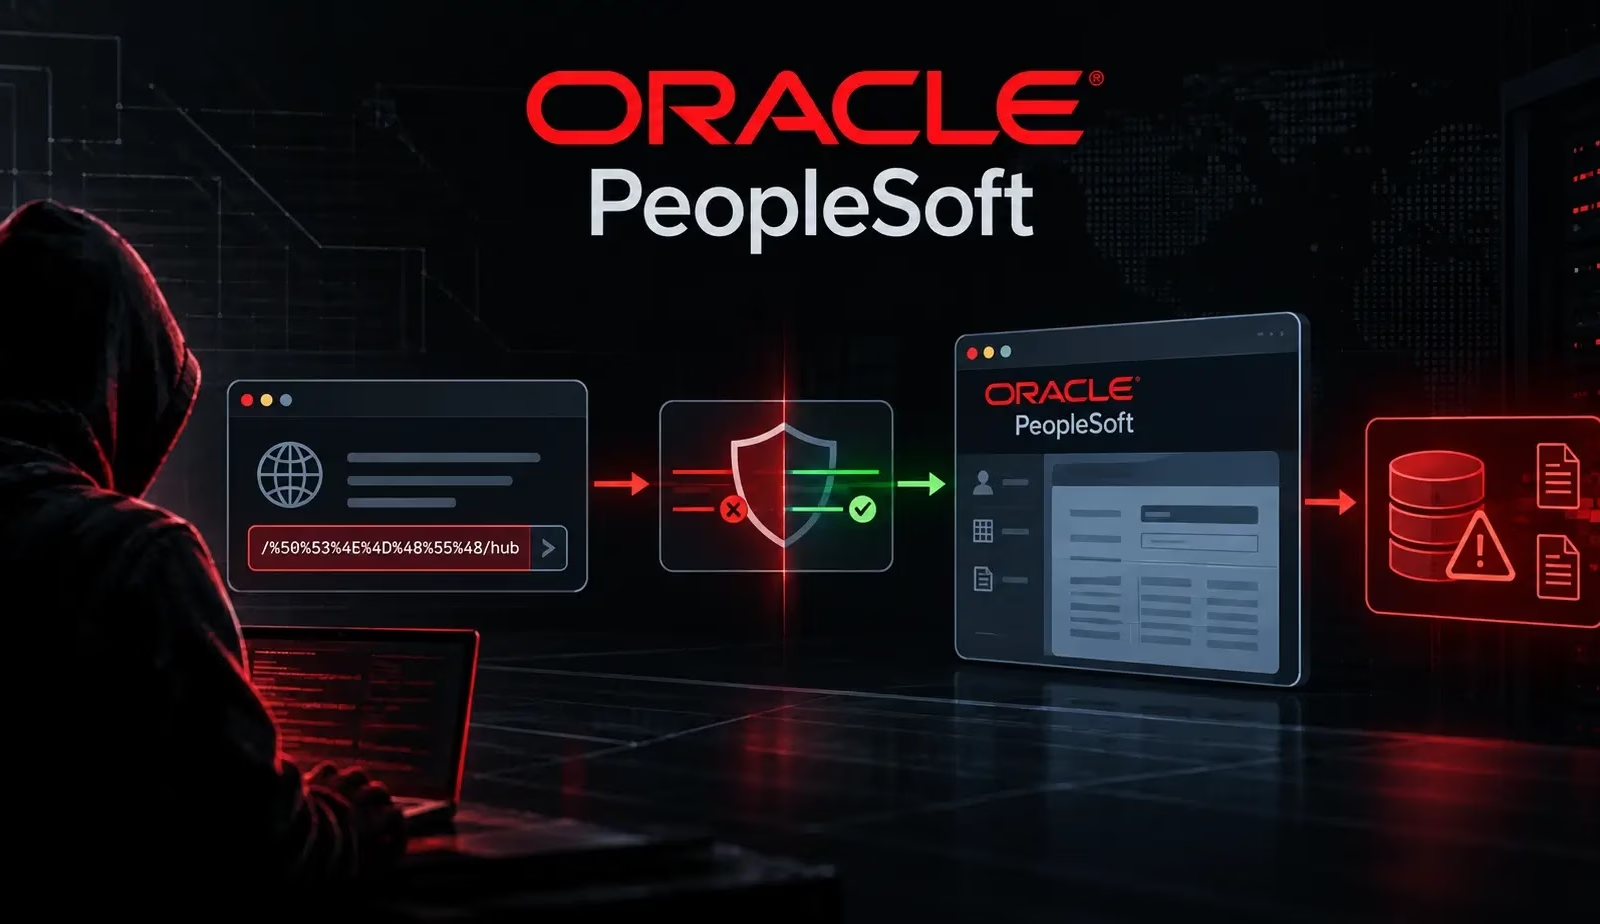
ShinyHuntersは、5月27日から6月9日にかけて、主に大学を狙ってこの脆弱性をゼロデイとして最初に悪用しました。今回の再開した攻撃では、リクエストパスを /PSEMHUB/ から /%50SEMHUB/ に変更しています。
%50 は文字「P」を表すエンコードです。リテラルの /PSEMHUB/ パスだけを検出するWAFルールでは、エンコードされたリクエストを見逃す可能性があります。一方でPeopleSoftサーバーはこれをデコードし、脆弱なEnvironment Management Hubのエンドポイントに渡してしまいます。
Mandiantは、攻撃者がサーバーの脆弱性を確認するため、/%50SEMHUB/hub に繰り返しPOSTリクエストを送信していたことを確認しました。
攻撃が成功すると、Javaのデシリアライゼーションを悪用してJSP Webシェルを設置するか、ファイルを作成せずに直接コマンドを実行します。このファイルレス手法では、新しいWebシェルファイルだけを探す調査では、一部の侵入を見逃す恐れがあります。
侵害したシステムでは、攻撃者は x.jsp でコマンドを実行し、u.jsp でファイルを分割アップロードしていました。Windowsサーバーには、トロイの木馬化したインストーラー Ple64.exe を設置しています。このインストーラーは、SIDEEYEバックドアをメモリ上に読み込みます。
Mandiant はほかにも、内部ネットワークへアクセスするためのNeo-reGeorgトンネルや、Linuxホストでのリモート管理ソフトウェアMeshAgentを確認しています。GTIGは、SIDEEYEがコマンド&コントロール(C2)アドレス 162[.]219[.]30[.]165 のTCPポート3333と3334を使用していたと関連付けました。
Oracle PeopleSoftの運用者は、CVE-2026-35273のパッチを直ちに適用してください。MandiantはWAFルールがパッチ適用の代わりにはならないと警告しています。
Oracleのガイダンスに従い、必要に応じてEnvironment Management Hubを無効化するか、シングルサーバー構成ではPSEMHUBアプリケーションを削除することも推奨されます。WAFを使用している場合は、デコード後のパスやその他の改変された形式も考慮して、ブロックルールを設定する必要があります。
セキュリティチームは、WebLogicのアクセスログで /PSEMHUB/、/%50SEMHUB/ などのエンコードされた亜種、/hub への不審なPOSTリクエスト、想定外のJSPリクエストを検索してください。
また、関連するすべてのWebLogicノードで、x.jsp、u.jsp、tunnel.jsp、Ple64.exe など見覚えのないファイルがないか調べ、Javaが起動したシェルプロセスも調査する必要があると、Googleは述べています。
注: IPアドレスやドメインは、誤って名前解決やハイパーリンク化されるのを防ぐため、意図的に無害化([.]など)しています。無害化を元に戻す場合は、MISP、VirusTotal、SIEMなど、管理された脅威インテリジェンス基盤の中に限ってください。
1万6,000以上のSOCチームがANY.RUNを活用し、脅威調査を効率化して手作業を削減しています。チームで試してみる
翻訳元: https://cyberpress.org/shinyhunters-renew-peoplesoft-attacks/