
ハッカーがMicrosoft Teamsでサポート担当者になりすまし、従業員のPCを乗っ取る手口
攻撃者がMicrosoft Teamsの外部連携機能を悪用し、社内のITサポートやヘルプデスク担当者になりすまして従業員PCの遠隔操作権限を得たうえで、企業の重要インフラへ侵入を進めるという、人手による標的型侵入キャンペーンが確認されました。 このキャンペーンはMicrosoft Teamsの脆弱性を悪用するものでは
攻撃者がMicrosoft Teamsの外部連携機能を悪用し、社内のITサポートやヘルプデスク担当者になりすまして従業員PCの遠隔操作権限を得たうえで、企業の重要インフラへ侵入を進めるという、人手による標的型侵入キャンペーンが確認されました。 このキャンペーンはMicrosoft Teamsの脆弱性を悪用するものでは
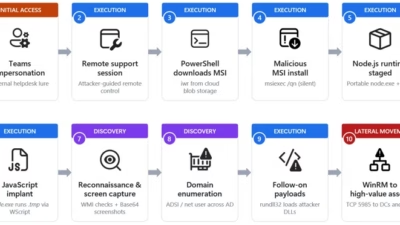
社内の技術サポートを名乗る不意の連絡は、一見まったく無害に見えることが多いものです。しかし、その油断が仇となり、従業員が知らぬ間に見知らぬ人物へパソコンの制御を直接渡してしまうケースが後を絶ちません。Microsoftは先ごろ、この脆弱性を突く活発なキャンペーンを暴露しました。攻撃者はMicros
金銭目的の脅威アクター「Toy Ghouls」が、独自マルウェアの武器庫を拡充しました。HiveMQの公開MQTTインフラとMatrixベースのElementメッセージングエコシステムを悪用し、コマンド&コントロール通信に利用する2種類のWindows向けバックドアを新たに投入しています。 今回の動きは、同グループに
攻撃者は、エンタープライズ全体の侵害とステルス的なデータ盗難につながるヘルプデスクテーマのソーシャルエンジニアリング攻撃チェーンを実行するために、Microsoft TeamsとWindows Quick Assistをますます悪用しています。 IT サポートになりすまし、正当なツールとプロトコルに依存することで、攻
概要 PsMapExecは、内部ペネトレーションテスター向けに設計されたPowe...