
Bricksforge WordPressプラグインの脆弱性、実環境で悪用される
WordPressのセキュリティ企業Patchstackによると、WordPressプラグイン「Bricksforge」の重大な脆弱性が実環境で悪用されています。 この脆弱性は「CVE-2026-85097」として追跡されており、CVSSスコアは9.8です。認証されていない攻撃者が任意のファイルをアップロードし、悪意
WordPressのセキュリティ企業Patchstackによると、WordPressプラグイン「Bricksforge」の重大な脆弱性が実環境で悪用されています。 この脆弱性は「CVE-2026-85097」として追跡されており、CVSSスコアは9.8です。認証されていない攻撃者が任意のファイルをアップロードし、悪意
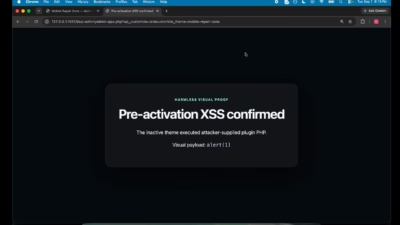
すでに認証済みの管理者がリンクを開くだけで、ボタンを押すことなくWordPressにテーマをインストールさせられる――そんな事態を、攻撃者の手にした1本のリンクが引き起こします。9月17日、WordPressはCMSコアの欠陥を修正するバージョン7.1.1をリリースしました。pwn.aiチームは、

インド企業にクラウドインフラを提供する政府機関が、意図せずマルウェアを拡散していました。 インドのソフトウェア技術パーク(STPI)に関連するあるウェブサイトが、偽装されたCloudflare認証ページを配信していること
本日開催されるCodeSecConには、すでに1,500人を超える参加登録者が集まっています。CodeSecConは、開発者とサイバーセキュリティ専門家が一堂に会し、アプリケーションの構築・保護・保守のあり方を刷新することを目指す、主要なバーチャルイベントです。 CodeSecConはソフトウェアセキュリティにおける
ロシアを拠点とするサイバー犯罪集団Evil Corpに関連するマルウェアネットワークが、国際的な法執行作戦によって壊滅的な打撃を受けました。100台以上のサーバーが停止され、マルウェアの拡散に利用されていた約1万5,000件の侵害サイトが浄化されています。 オランダ、カナダ、米国、ドイツの当局は木曜日、ドメイン名を
偽のソフトウェアアップデートを通じてユーザーにマルウェアを配布してきた「SocGholish」が、大きな打撃を受けました。「オペレーション・エンドゲーム」を推進する国際法執行機関の連合が、同グループが使用していた106台のサーバーおよびドメインを停止させ、悪意あるペイロードを配信するために侵害されてい
Awesome MotiveのマーケティングサーバーにおけるUpdraftPlusプラグインの脆弱性を悪用したCDN侵害と悪意あるJavaScript注入マルウェアがログイン中のWordPress管理者を標的にしてトークンを窃取し、不正アカウントを作成して完全乗っ取りを実現サイト所有者は偽管理者アカウント('dev
人気のWordPressプラグイン「OptinMonster」を標的にした巧妙なサプライチェーン攻撃により、120万件以上のWordPressサイトが危険にさらされました。 Sansecのセキュリティ研究者は、OptinMonster、TrustPulse、PushEngageの各プラグインにCDN経由で配信される正
重大な脆弱性により、40,000以上のWooCommerceストアフロントのセキュリティが侵害され、サイバー犯罪者が決済時に顧客の支払いデータを静かに盗むことができるようになっています。 攻撃はすでに進行中であり、人気のあるFunnelKit「Funnel Builder」プラグインの重大な欠陥を利用して、通常のマー

WordFenceがSneeit Frameworkプラグインにおける重大なRC...
すべての記事を読み込みました