
中国系脅威アクター、数カ月に及ぶ攻撃活動で数千件の文書を窃取
研究者らは、このハッカーがカスタムツールの開発にLLMを利用した可能性があるとみています。 脅威インテリジェンス企業GreyNoiseの月曜日のブログ投稿によると、中国語圏の脅威アクターが少なくとも6月以降ハッキング活動を展開しており、少なくとも1つの西側政府から数千件の文書を窃取したとみられていま
研究者らは、このハッカーがカスタムツールの開発にLLMを利用した可能性があるとみています。 脅威インテリジェンス企業GreyNoiseの月曜日のブログ投稿によると、中国語圏の脅威アクターが少なくとも6月以降ハッキング活動を展開しており、少なくとも1つの西側政府から数千件の文書を窃取したとみられていま
攻撃者は、Polygonブロックチェーン技術を悪用して悪意ある活動を隠蔽・自動化する「EtherHiding」と呼ばれる手法を用いたClickFixキャンペーンを通じて、少なくとも31組織を侵害しています。GuidePoint SecurityのResearch and Intelligence Team(GRIT)が
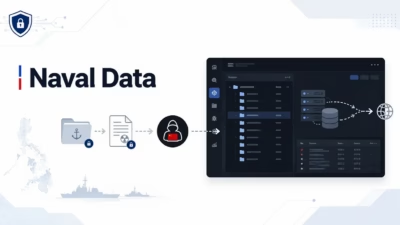
中国語話者とみられるハッカー集団が既知の脆弱性を悪用し、フィリピンの核研究機関とフィリピン海軍向けにサービスを提供する海洋エンジニアリング企業から機密データを窃取していたことが分かりました。 Hunt.ioの研究者は2026年8月13日、攻撃者が使用していた露出状態のサーバーを発見しました。このサーバーには、カスタム

リスクを軽減する手段はいくつかあるものの、確実に阻止する方法は「命令」と「データ」をAIに区別させることしかなく、それは現時点では実現不可能です。 ノルウェーの著名なAI研究者が火曜日、WordやCopilotをはじめとす
マルウェア配布に利用されていた数千の感染ウェブサイトで構成される大規模なサイバー犯罪ネットワークが、国際的な法執行機関の合同摘発によって壊滅しました。 SocGholishマルウェアグループに対するこの措置は、世界規模でランサムウェアとサイバー犯罪に対抗するための継続的な国際警察捜査「Operation Endgame
人気のWordPressプラグイン「OptinMonster」を標的にした巧妙なサプライチェーン攻撃により、120万件以上のWordPressサイトが危険にさらされました。 Sansecのセキュリティ研究者は、OptinMonster、TrustPulse、PushEngageの各プラグインにCDN経由で配信される正
CodeCanyonで15,000件以上の販売実績を誇るWordPressマッピングプラグイン「WP Maps Pro」に、認証なしで権限昇格が可能な深刻な脆弱性が発見されました。脅威アクターがこれを悪用し、不正な管理者アカウントを作成する事例が活発に報告されています。 CVE-2026-8732として追跡されている
ハッカーたちは、偽の配信ページを使用してリモートアクセスマルウェアをインストールすることで、Adobe Document Cloudへの信頼を積極的に悪用しています。 このキャンペーンは「RatPressto」と呼ばれる高度なフィッシングキットを活用しており、検出を回避しながら金融機関を標的にするために、侵害されたW
脆弱性研究者たちは過去1年間、AIエージェントが実際のバグを大規模に発見できるのか、それとも主にノイズを生成するのかについて議論してきました。TrendAIとCHT Securityの研究者が3日間で構築したパイプラインは、その答えと共に、セキュリティ業界が対処する必要がある価格タグを提供しています

WordPressの電子商取引プラットフォームの運営者が、FunnelKitのF...
すべての記事を読み込みました