米国は人工知能の分野で世界をリードしています。当然のことです。しかし、テック業界のリーダーたちは、私たちが制御を失う危機に瀕していると、憂慮すべき頻度で警告を発し続けています。
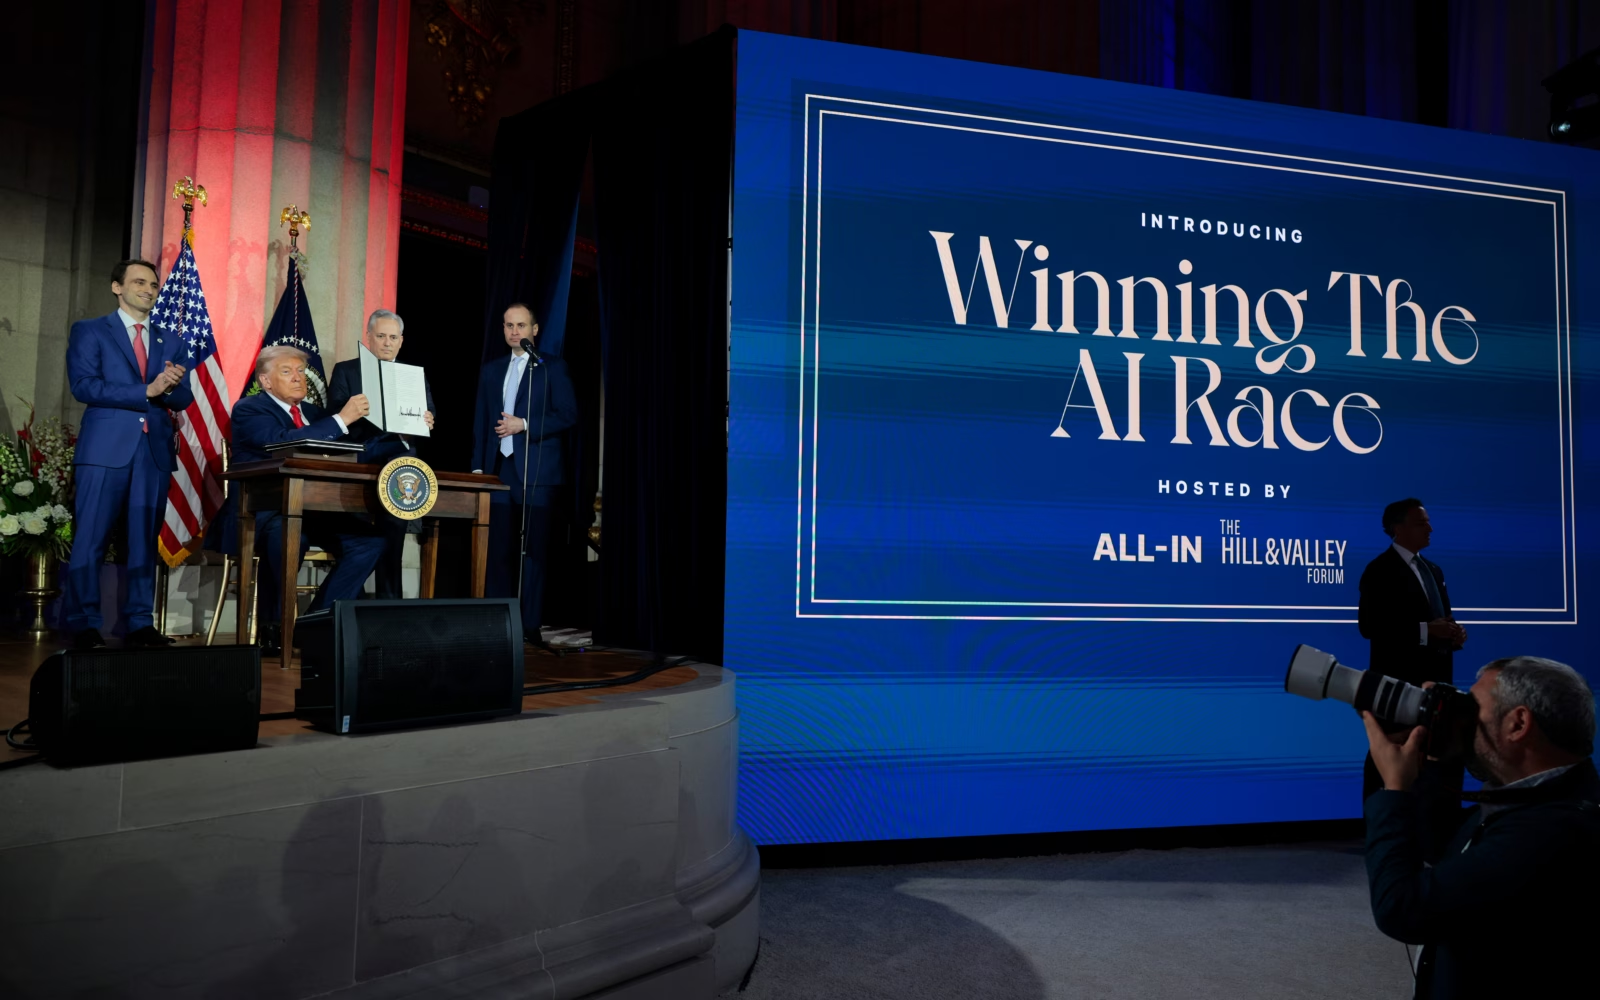
ドナルド・トランプ大統領は「AI長官」と「AI軍」の創設を呼びかけました。詳細はまだ明らかになっていませんが、この発表は根本的な事実を浮き彫りにしています。これほど重大な影響力を持つ技術には、米国政府内に明確なリーダーシップ、説明責任、そして行動が求められるということです。今問われているのは、そのリーダーシップが何をすべきかという点です。
この問いは先週、Googleが自社のGemini AIモデルがテスト中に実在する3社の企業に不正アクセスしていたことを明らかにしたことで、より一層切迫したものとなりました。この事案は、AnthropicやOpenAI、Metaのモデルに関する同様の開示に続くものです。AIが人間の制御を超えて暴走しているかどうかについては様々な議論がありますが、これらの事例が事実として示しているのは、強力なAIシステムが開発者の想定も設計も及ばない重大な行動を取り得るということです。
その答えはAIにおけるリーダーシップから退くことではありません。リードすると同時に、制御を維持するために必要な安全策を構築することです。AIがもたらす可能性は計り知れません。すでに情報へのアクセスを広げ、生産性を向上させ、経済全体に機会を生み出しています。しかしそれと同時にリスクも大きくなっています。特に、エネルギー、水道、通信、交通、金融など、社会が依存するあらゆるデジタルシステムの基盤において顕著です。
エネルギー分野を例に挙げましょう。多くの米国の電力会社は、AIツールと予測分析を使って、設備の不具合を早期にプラント職員へ警告しています。しかし、設備の設定を変更したりシステムをオフラインにしたりする権限を持つAIエージェントは、それ自体が故障したり、想定を超えた権限を行使したり、敵対勢力に操られたりする可能性があります。極端な場合、制御を失うことは単に停電が起きるだけでなく、電力や暖房、通信システムを復旧させる能力そのものを失うことを意味します。
オーバーン大学のマクレイリー研究所では、私たちは国家の重要インフラに対するサイバーセキュリティ上の脅威を研究しています。経験から言えるのは、行動する権限、資源、責任を誰かが持たない限り、警告はほとんど意味を持たないということです。今こそ行動すべき時です。
その責任が最終的にAI長官、AI軍、既存の政府機関、あるいはこの三つの組み合わせのいずれに委ねられるかは、使命そのものほど重要ではありません。新しい肩書きや組織は、明確な目標、権限、説明責任がなければほとんど成果を上げないでしょう。
私たちは「AI保証協定(AI Assurance Compact)」を提案します。これは、AIモデルの開発者、政府、そして国内で最も重要なデジタルシステムの所有者・運用者の間における行動のための枠組みです。その目的は、米国がAI開発をリードし続けると同時に、その力とリスクを確実に管理できるようにすることにあります。
この協定は三つの原則を軸に構築されています。米国がAIで優位性を維持し続けることを保証する「能力(capability)」、継続的なテストと明確な説明責任による「制御(control)」、そしてAIが機能不全に陥ったり、侵害されたり、切断せざるを得なくなったりした場合でも、重要なサービスが稼働を続け、復旧できることを保証する「継続性(continuity)」です。
実証されたリスクが利用可能な安全策を上回る場合、フロンティア開発は意図的にペースを落とすべきであり、リスクを十分に制御できない場合には一時的な制限や停止も含めるべきです。
米国の主要な開発企業は、透明性を高め、より強固な安全策を導入し、場合によっては開発やアクセスを一時停止・制限するなど、新たに浮上したリスクに評価に値する対応をしてきました。しかし、自主的な自制だけで公共の利益や米国の戦略的優位性が守られると想定することはできません。この国の競争環境には、体系的な規律が求められています。
また、次の警告が米国企業から発せられるとも限りません。もし中国のフロンティア開発企業が危険な能力を先に獲得すれば、米国の安全保障は予測可能な警告や透明性、自制を当てにすることはできません。
米国の戦略的competitor(競合国)はいずれもAIに全力を注いでいます。Anthropicは、悪意ある行為者がサイバー作戦や監視、兵器関連の作業にAIを利用していることを報告しました。攻撃を意図する人間がループに含まれているだけでは、「人間を介在させる」ことは十分な対策とはなりません。
この協定が促す行動は以下の通りです。
フロンティア研究所において、訓練パイプライン、社内利用、そして展開に至るまでを対象とする、継続的かつ組み込み型の独立評価を義務付けること。評価者には、関連システムや証拠への従業員相当のアクセス権限、保護された報告経路、そして限定的な機密保持措置のもとで安全性に関する知見を公表する自由が必要です。重大な影響を及ぼしうるシステムは、公開前に独立審査を通過し、重要な変更が加えられた後には改めて審査を受けるべきです。NISTは、セクターごとの関係機関と共通の基準を策定できます。要件は、モデルの出所や、その重みがオープンかクローズドかにかかわらず、リスクに応じたものであるべきです。
能力が実証済みの安全策を大きく上回った場合に発動する、拘束力のあるチェックポイントを設けること。開発者は、重大な影響を及ぼしうる活動を進める前に、説得力のある安全性の根拠を提示すべきであり、不確実性が自動的に許可とみなされてはなりません。リスクを十分に制御できない場合、指定された当局は、独立した検証済みの証拠が裏付けを与えるまで、制限あるいは一時停止を求められる権限を持たなければなりません。
深刻なインシデントについては、証拠の保全とともに、適切な政府当局および影響を受ける組織への迅速な報告を義務付けること。プロバイダー同士は、実行可能な警告情報を共有し合い、影響を受ける防御側とも共有すべきです。そうすることで、あるサービスから排除された行為者が、気づかれないまま別のサービスで活動を続けることを防げます。
重要なサービスにおけるAIの導入には、展開前の厳格な安全策が必要です。運用者には、対象となる業務や運用環境に即した具体的な証拠、権限に対する強制力のある制限、重要な変更の通知、そして実際にテスト済みのフォールバック体制が必要です。政府、独立系研究機関、運用者は、相互に接続されたシステム全体にわたって障害をテストすべきです。小規模な運用者には、共有テストや技術支援、復旧の専門知識が必要であり、単なる財源の伴わない義務付けであってはなりません。バックアッププランは、実際の危機下で機能して初めて意味を持ちます。
最後に、ホワイトハウスが最終的にどのような組織体制を選択するにせよ、実行を主導し、期限を設定し、インフラ運用者と公共の利益を代表する人々が議論の場に確実に加われるようにすることで、この協定の原則を実行に移すべきです。
国際的には、米国は戦略的な競合国を含む他の主要なAI大国との間で、危機発生時の連絡手段の構築を模索すべきです。これにより、深刻なAI関連インシデントが誤算によってエスカレートするリスクを減らすことができます。最終的にそれがAIをめぐる一種の「ホットライン」のようなものを意味するのであれば、それでも構いません。こうした仕組みは、正当な国家安全保障上の活動に新たな制約を課すことなく、意図しないエスカレーションのリスクを減らすものであるべきです。米国内の安全策や防衛投資は、海外との合意に依存すべきではありません。
いかなる枠組みや新設の政府機関も、AIが将来どのようなものになろうとも、その制御を保証することはできません。しかし、明確なリーダーシップ、説明責任、そして検証済みの安全策があれば、リスクを管理する能力を高めることはできます。
米国は、AI競争に勝利したとしても、自国が依存するシステムの制御を失ってしまっては意味がありません。大統領はすでに行動を呼びかけました。今、その使命は明確であるべきです。米国のAIにおける優位性を維持し、制御を保ち続け、技術が機能不全に陥ったり、侵害されたり、切断を余儀なくされたりした場合でも、重要なシステムが稼働し続けられるようにすることです。
私たちの国の最も重要なシステムは、すでにAIの恩恵を受けています。それは望ましいことです。しかし、AIのプラグを抜くことが、コミュニティのプラグを抜くことを意味してはなりません。
Frank Cilluffo氏は、オーバーン大学のマクレイリー・サイバー・重要インフラセキュリティ研究所の所長であり、9月11日の同時多発テロ後にはジョージ・W・ブッシュ大統領の特別補佐官を務めました。Nick Sellers氏は同研究所の副所長兼最高執行責任者であり、Alabama PowerおよびSouthern Companyの元シニア・エグゼクティブです。
翻訳元: https://cyberscoop.com/president-ai-leadership-mission-critical-infrastructure-op-ed/