- サイバーセキュリティ企業OPSWATが、TP-Link製Tapo C200カメラにログインバイパスとクラッシュのバグを発見
- TP-Linkはこの対象をC120にも拡大
- 同一ネットワーク上にいる第三者であれば、所有者の認証情報なしに管理者権限を取得し、ライブ映像や録画にアクセス可能
セキュリティ研究者集団OPSWATは、TP-Link製Tapo C200における2件の深刻な脆弱性について詳細を明らかにしました。Tapo C200は、パン・チルト機能を備えた室内用カメラで、Amazonでは26.99ドルで販売されており、ベビーモニターやペット監視用カメラとしても利用されています。
より深刻な問題は、同一ネットワーク上にいる第三者がパスワードなしでカメラの管理者としてログインでき、ライブ映像や保存済みの録画にアクセスできてしまう点です。
OPSWATは同じ開示情報の中で、少なくとも1件、重大度「クリティカル」と評価する別の脆弱性にも言及していますが、こちらは詳細を公表していません。
認証を必要としないローカルログイン
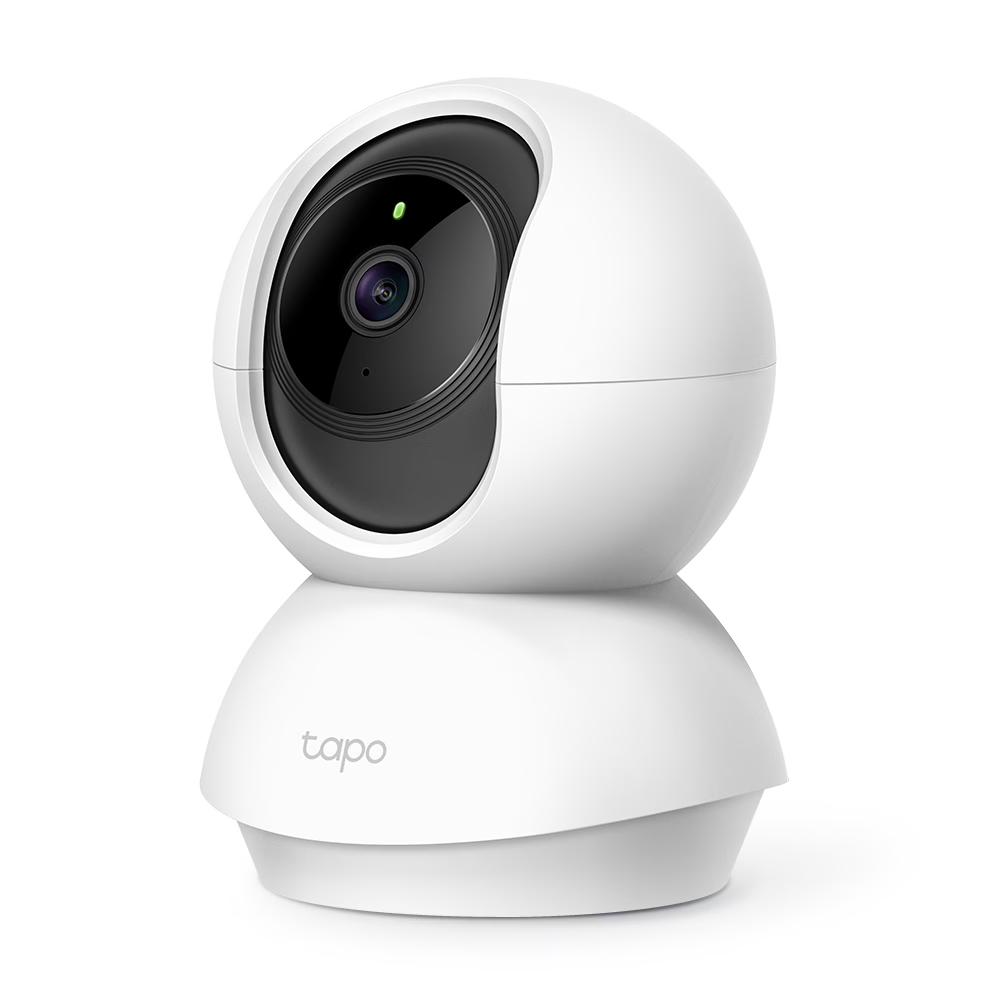
TP-Link Tapo C200は、これまでの報道でも触れてきた通り、単なる脆弱なセキュリティカメラの一つではありません。市場でも特に人気の高いモデルであり、Amazonだけでも3,000台以上を販売しています。
現行モデルのTapo C120については、月間5,000台以上を販売していますが、勧告でも指摘されている通り、V1ハードウェアバージョンについては、ユーザーがファームウェアを更新するまで危険な状態が続くとされています。
両モデルとも、脆弱性(CVE-2026-15315およびCVE-2026-15316)を修正するファームウェアアップデートが既に提供されており、深刻度はそれぞれ「高」の8.7と7.1と評価されています。ただしTP-Linkによれば、CVE-2026-15316はC120カメラには影響しないとのことです。
ただし前者の脆弱性の方がより深刻であり、OPSWATによれば、C120とC200カメラの動作の仕組みゆえに、ユーザーにとって特に問題が大きいといいます。
両モデルとも、HTTPS経由のローカル管理インターフェースを稼働させており、クライアントが所有者のパスワードを知っていることを証明するためのチャレンジ・レスポンス方式のログインを採用しています。OPSWATのグラデュエートフェローであるKhoi Tran氏と、その指導役であり同社Unit 515チーム所属のThai Do氏は、特定の条件下において、ログイン時にカメラが渡す値をそのまま送り返すことで、正当な認証レスポンスとして受け入れられてしまう、もう一つの検証経路を発見しました。
その結果、パスワードも既存のセッションも、新たな「所有者」であることの要件も一切なしに、わずか数回のリクエストだけで管理者セッションを取得できてしまいます。これにより、ライブ映像、保存された映像、設定変更にまでアクセスが可能になります。
OPSWATの研究者は、ベビーモニターとして使われているC200であれば、「ライブ映像、暗視機能、泣き声検知、双方向音声」までもが露出してしまうと指摘しています。
2つ目の脆弱性であるCVE-2026-15316は、C200のみに影響し、そのWi-Fiオンボーディングコードに存在します。暗号化されたWi-Fi認証情報データの塊を、通常より大きなサイズでカメラに送信すると、HTTPSサービスがクラッシュしたり、デバイスが強制的に再起動したりする可能性があり、復旧するまでの間、所有者は管理・監視の手段を失うことになります。
これらの攻撃の範囲はある程度限定的です。こうした脆弱性を悪用しようとする攻撃者は、そもそも同一のWi-Fiネットワーク上にいるか、あるいは特定の信頼された環境の内部にいる必要があります。
現時点では、両モデル向けに提供されているTP-Linkの最新ファームウェアに更新すれば、両方の問題が解消されます。しかし、すでに次のセキュリティパッチの準備が進んでいる可能性もあります。OPSWATは、「攻撃者がカメラを完全に乗っ取ることを可能にする、クリティカルな脆弱性」も発見したとしています。これが悪用されれば、ネットワーク内部への足がかりとして利用されるおそれがあります。
OPSWATは現在、TP-Linkがこの状況を是正するパッチを発行するのを待っており、その脆弱性に関する詳細の公表は控えています。ただし、OPSWATもTP-Linkも、そのパッチがいつエンドユーザーに提供されるかについての具体的な時期は明らかにしていません。