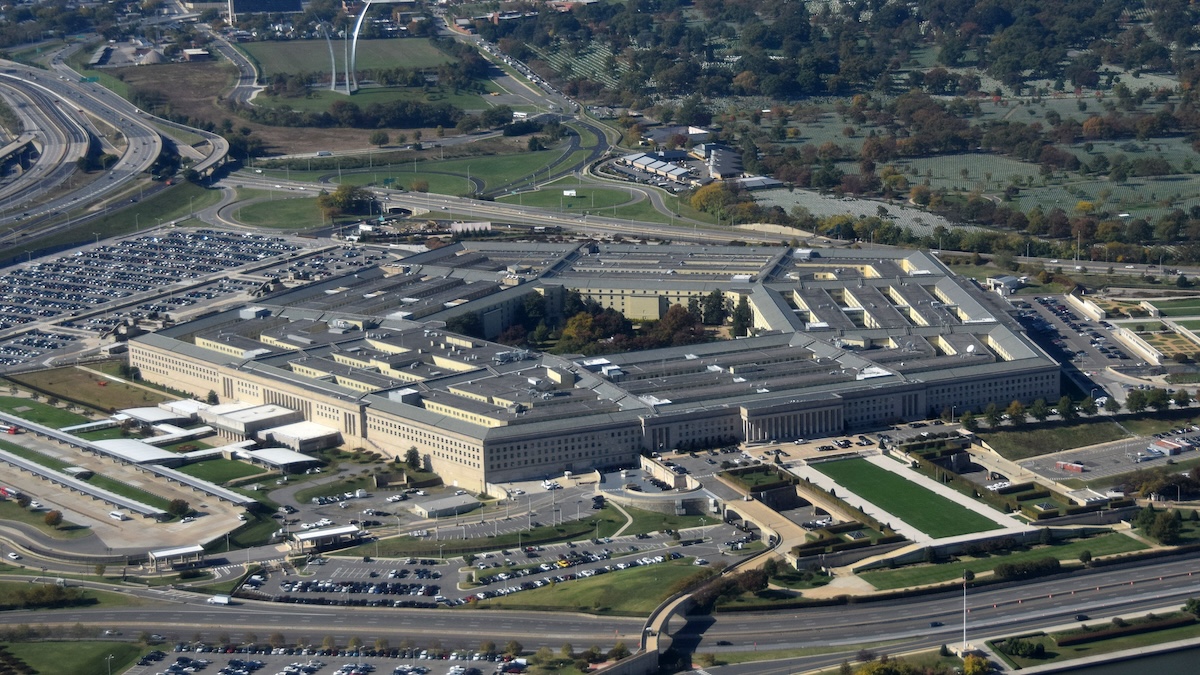
国防総省の人事記録を管理する米国防人事データセンター(DMDC)が、個人情報が流出したことを関係者への通知で明らかにしました。
DMDCの通知によると、権限のない第三者が、同センターのファイル共有サーバーに約9カ月間アクセスできる状態だったといいます。
受信者がオンラインで共有した通知書の写しは9月18日付で、問題は7月中旬に発覚したと記されています。
通知書には次のように書かれています。「2026年7月16日、DMDCのファイル共有システムにセキュリティ上の脆弱性が見つかりました。この脆弱性により、権限のない第三者がファイルにアクセスできる状態でした。DMDCは直ちにファイル共有システムを更新して脆弱性を修正し、システムを復旧しました」
ただし、影響を受けたファイル共有製品の名称や、脆弱性の詳細は明らかにされていません。
通知書はさらに、「分析の結果、2025年10月から発覚日までの間に、少数の権限のない第三者が、暗号化されていない個人を特定できる情報(PII)を含むサーバー上のファイルにアクセスしたことが判明しました」と説明しています。
流出した記録の内容は個人によって異なります。氏名、生年月日、連絡先、人口統計データ、軍の職種(MOS)に加え、社会保障番号も含まれていました。
DMDCは「現時点で、国防総省(DoW)は、アクセスされた情報が悪用された形跡を確認していません」としています。
通知書には影響を受けた人数の記載がありません。しかし、米国防総省(Department of War)の当局者はCNNに対し、存命者276万人と死亡者29万4,000人が影響を受けたと述べました。
DMDCのウェブサイトによると、同センターは2024会計年度時点で少なくとも6,000万件の記録を保有していました。対象は軍人や文民職員、契約業者、その家族、退職者、退役軍人です。
攻撃の背後にいる人物は不明です。DMDCへの攻撃について犯行声明を出したサイバー犯罪グループも、現時点では確認されていません。
DMDCは、脆弱性を発見した後、プライバシー保護とサイバーセキュリティに関するインシデント対応を開始したと説明しています。
翻訳元: https://www.securityweek.com/pentagon-personnel-agency-data-breach-impacts-3-million-people/