- 盗まれた.eduアカウントが、偽の求人やギフトカード詐欺の拡散に悪用されています
- 被害者は偽の1,000ドル小切手を入金し、詐欺師のためにギフトカードを購入させられます
- Proofpointは、IPログ調査により運営者がナイジェリアにいると結びつけました
ナイジェリアを拠点とするサイバー犯罪者が、欧米の大学生を狙った前払い金詐欺(AFF)を仕掛けています。学生をだまし、数百ドルを巻き上げる手口です。
この攻撃キャンペーンを発見したのは、セキュリティ研究企業のProofpointです。だまされやすい学生に自腹でギフトカードを購入させ、詐欺師へ送らせることを狙っています。
被害者の数も、この活動がいつから続いているのかも分かっていません。ただしProofpointは、詐欺師が主に大学生を狙う理由について、見当がついているとしています。
どのような詐欺なのか
専門家らは次のように説明しています。「若い学生はメールでのやり取りの経験が少なく、仕事や収入につながる機会への対応にも不慣れです。卒業生は有効なメールアカウントを持っていても、あまり使っていない場合があり、攻撃者は連絡先リストを乗っ取りやすくなります。教職員は、学生や保護者、地域住民などから、個人用や大学のさまざまなメールアドレスで絶えず連絡を受けています」
「攻撃者は.eduアカウントを手に入れることで、トップレベルドメイン(TLD)の権威を利用できます。標的となった組織の内外を問わず、詐欺に信憑性を持たせられるのです」
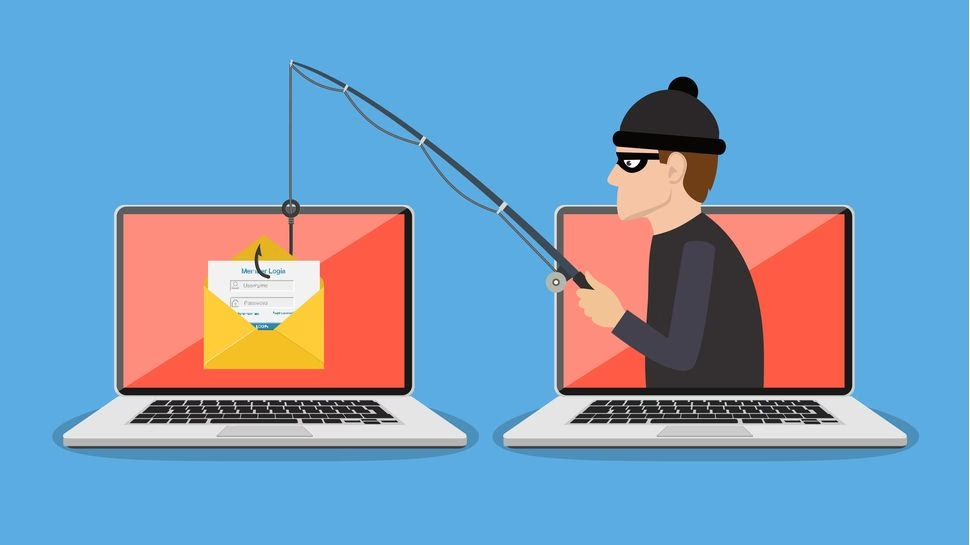
この詐欺は複数の段階で進みます。まず、.eduのメールアドレスを持つ人に、フィッシングメールが送られます。退職、卒業、転学といったでっち上げの理由を挙げて、メールアカウントが無効になると警告する内容です。メールは被害者にアドレスの「確認」を求め、その際にパスワードの入力も要求します。
アカウントを手に入れた犯人は、そのアカウントを使って2通目のフィッシングメールを送ります。宛先は連絡先リストにいる学生のほか、.eduアドレスを持つ他の人々です。今度のメールは、学生向けの偽の求人を宣伝する内容です。「採用」された人には1,000ドルの小切手のコピーが渡され、入金するよう指示されます。半額は給与として受け取り、残りの半額でギフトカードを購入して詐欺師に送り返すよう命じられます。
当然ながら、小切手は偽物です。銀行が詐欺に気づく頃には、被害者はすでにギフトカードを購入して送り終えています。銀行は入金を取り消し、被害者は500ドルを失うことになります。
Proofpointの研究者は、こうした求人の1つに「採用」されました。これにより、手口の全体像が明らかになりました。また、被害者が指示に従わない場合、犯人が攻撃的になることも分かりました。別の支払いサービスを提案するほか、FBI捜査官を装って電話をかけ、法的措置や逮捕をちらつかせて脅すこともあります。
ナイジェリアの犯行グループ
研究者らは、この詐欺を特定の集団の犯行と断定するのは難しいとしています。一方で、詐欺師をだまして、Grabifyを使わせることには成功しました。Grabifyは、オンラインマーケターがよく使うIPログ取得兼URL短縮サービスです。
このリンクを使うと、クリックした人のデバイス情報やIPアドレスなどを取得できます。Proofpointの研究者は、アクセスがナイジェリアから来ていることを突き止めました。
IPアドレスを隠す方法はあるものの、Proofpointはこの犯行拠点の所在地について、かなり確信を持っています。
Proofpointは次のように結論づけています。「攻撃者がインフラを偽装することは可能です。しかし、数百件に及ぶやり取りの調査から見ると、こうしたAFF詐欺師は通常、実際のモバイルネットワークのインフラを使って犯行に及びます。VPNを使っていても、複数のプラットフォームを使い分けるやり取りの手法や、身元が割れる可能性があっても金にしたいという欲求から、本物の端末で研究者のリンクをクリックしてしまうことが多いのです」