9月24日、脅威検知企業のGreyNoise Intelligenceは、米国内の単一のIPアドレスがCitrix NetScalerの導入環境をスキャンし、リモートコード実行(RCE)攻撃を仕掛けていることを観測しました。同社は顧客に対し、この悪意ある活動について警告を発しました。
その後の2日間で、NetScalerへのゼロデイ攻撃の可能性を伝える投稿がSNSに相次ぎました。セキュリティ専門家の間では、噂されている攻撃が事実なのかをめぐって議論が起きました。8月にパッチが公開済みの脆弱性が狙われているだけだと主張する声もありました。ところが9月26日、エクスポージャー管理企業watchTowrの創業者兼CEOであるBenjamin Harris氏は、NetScalerのユーザーに対してシステムをオフラインにするよう呼びかけました。
同氏はLinkedInへの投稿で、「月曜日では遅すぎます」と述べています。
日曜日には、Citrixもこの見方を受け入れたかのように、アップデートを公開しました。このアップデートでは、実際に悪用されていた2件のゼロデイ脆弱性を含む8件の脆弱性(CVE-2026-88771~CVE-2026-88778)が修正されています。ただし、同社のブログ記事はパッチ適用までサーバーをオフラインにするよう推奨してはおらず、顧客に「修正を含むバージョンへ直ちにアップグレードする」よう促すにとどまりました。しかし、2件のゼロデイ脆弱性であるCVE-2026-88771とCVE-2026-88772は、広範に悪用される事態となりました。
1つの週末、2つの情報開示戦略
同じ週末、データ保護プロバイダーのKiteworksは異なる道を選びました。
同社は9月25日、差し迫った攻撃に関するインテリジェンスに基づき、システムを事前にオフラインにするよう顧客に勧告しました。自社のエンジニアリングチームと外部の国家情報機関の専門家が連携してセキュリティ上の問題の特定を進めるなか、ゼロデイ攻撃が起きる可能性があると警告したのです。月曜日には、脆弱性を特定したアドバイザリーと、修正のためのアップデートを公開しました。最終的に、この脆弱性の影響を受けるのは顧客の1%にとどまると判断したと、Kiteworksは声明で述べています。
同社のCISOであるFrank Balonis氏は、声明で次のように述べています。「顧客に本番システムの停止を求めることは、ベンダーが軽々しく下す判断ではありません。私たちは、自分たちが何をお願いしているのかを十分に理解していました。それでもこの判断を下したのは、確実性と利便性のどちらかを選ぶ場面では、顧客のデータを賭けの対象にはできないからです。この判断があったからこそ、その後の対応が可能になりました。明日同じ状況になっても、顧客のデータを守るために同じ判断を下します」
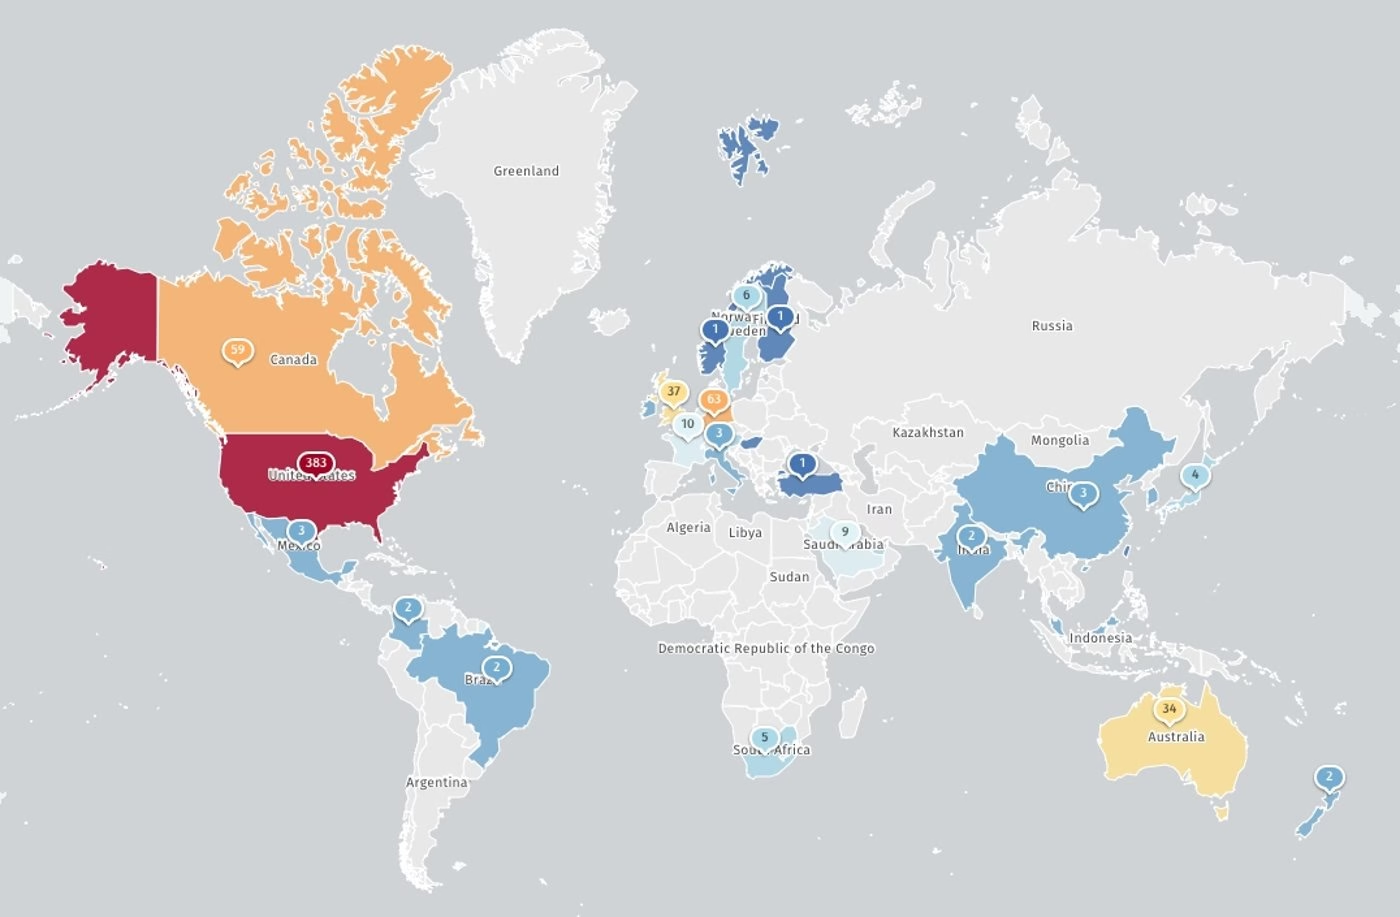
Kiteworksの公開IPアドレスは世界各国に存在しますが、米国と欧州に集中しています。出典:Shadowserver.org
この2つの対応は、積極的な防御策を講じるベンダーが直面するリスクを浮き彫りにしています。Citrixの対応は、対応が不十分かつ遅すぎるとして、セキュリティ業界の多くから批判を浴びています。ゼロデイ攻撃とみられる動きについて、なぜもっと早く情報を共有しなかったのか、というわけです。
一方、Kiteworksがアプライアンスの停止を勧告したことは、まれな対応でした。脆弱性の影響を受けたのが顧客の1%にすぎなかったことを考えれば、過剰反応と見ることもできます。ただ、顧客の多くは政府機関や規制の厳しい業界に属しており、重大な攻撃につながりかねない状況に見合った対応だったとも受け止められます。
サイバーセキュリティ研修とペネトレーションテストを手がけるBlack Hills Information Securityのオーナー、John Strand氏は、顧客にシステム停止を求めた判断を「常識外れ」だと評しています。
同氏は声明で次のように述べています。「これは現に進行中の攻撃ではなく、実際に侵害された人もいません。それなのにベンダーが顧客にシステムのオフライン化を求めているのです。こんな話は聞いたことがありません。Kiteworksが過剰反応なのか、それとも的確な対応なのかは、まだ分かりません。パッチの適用がどれほど難しいかにもよるでしょう」
停止か、稼働継続か
Kiteworksにとって、顧客にシステム停止を求める決断は容易ではありませんでした。同社のCEO兼会長であるJonathan Yaron氏は、声明でそう述べています。
同氏は次のように語っています。「業界の標準は、攻撃の証拠が出るまで待つことです。しかし私たちは、確実になるのを待って手遅れになるより、信頼できる警告に基づいて先手を打つ道を選びます。これからも、この姿勢を貫くつもりです」
一方、Citrix NetScalerへの攻撃については、セキュリティ専門家が得られた情報は限られていました。悪意ある活動が、8月にパッチが公開された2件の脆弱性(CVE-2026-19490とCVE-2026-19489)を狙ったものではないかと疑問視する声もありました。Citrixはこの点に関する具体的な質問には答えず、Dark Readingに対して、以前の声明とセキュリティ情報を参照するよう案内しました。
Citrixは広報担当者を通じて、「問題に対処する新バージョンのソフトウェアを直ちに開発し、リリースすることを目指している」と説明しました。さらに、「当社は常に、最新バージョンのソフトウェアを速やかに導入するようお客様に助言しています。今回も改めてこの方針を強調し、最新リリースのアップデートの恩恵をお客様が直ちに受けられるようにします」としています。
この問題についてアドバイザリーを公開したTenableのシニアスタッフリサーチエンジニア、Satnam Narang氏によると、Citrixからシステム停止の勧告がなかった場合でも、サプライヤーやセキュリティチームは政府の警告を根拠に、NetScalerの管理者へアプライアンスをオフラインにするよう積極的に呼びかけていました。
Narang氏は次のように述べています。「システム停止をめぐる議論は、どちらの事案でも起きていました。ただ、発信元が違っただけです」
ベンダーにも顧客にも、容易ではない判断
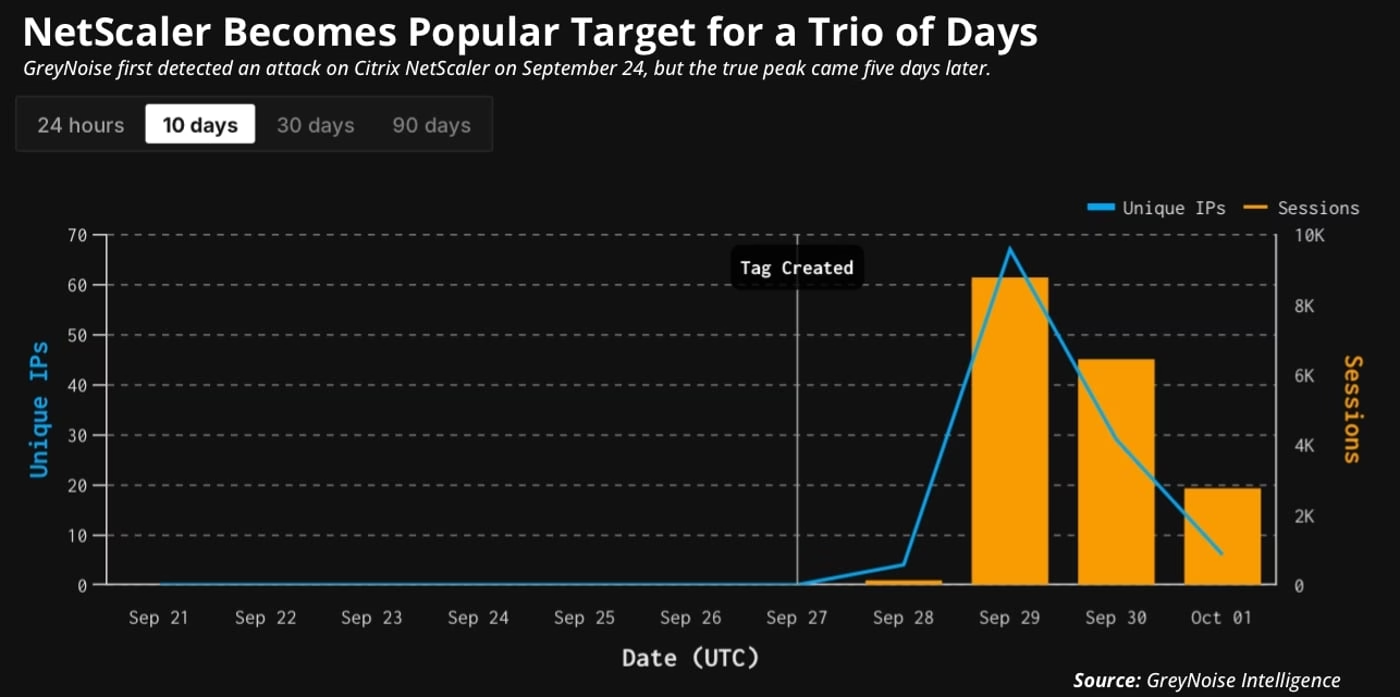
次の週末にまた同じ判断を迫られたとしても、どの戦略が正解なのかは依然として明確ではありません。GreyNoiseの敵対的オペレーション担当シニアバイスプレジデント、Andrew Thompson氏はそう指摘します。同社は9月24日にNetScalerアプライアンスを狙う活動を最初に検知しましたが、当初、GreyNoiseの研究者はこの攻撃を特定のCVEと結びつけてはいませんでした。
Thompson氏は次のように述べています。「早期警告が信頼できる情報源から出たものであれば、対応すべきです。ただ、どこまでを許容できる対応とみなすかは、組織によって異なります」
Tenableのチ Narang氏は、システムの停止にはコストが伴うと指摘します。たとえばVPNを止めれば、リモートワーカーのアクセスが遮断されます。顧客に影響しうるアプリケーションへのアクセスも止まり、データアクセスの停止によって業務が混乱する恐れもあります。
同氏は次のように語っています。「ベンダーが停止を求めるのであれば、どの顧客のどの構成がリスクにさらされているのか、そして停止をいつまで続けるべきなのかを具体的に示す必要があります。Kiteworksは自社がホストするシステムを停止し、9時間の停止を勧告しました。終了日のない一律の『電源を切れ』という指示には、従うのが困難です」