ハッキング集団ShinyHuntersのメンバーとみられる「Rey」と名乗る人物が、ヨルダンで拘束されたと報じられました。この人物は現在、恐喝グループの他のメンバーの所在特定に向けて、FBIに協力しているということです。
Reutersによると、ヨルダン当局は今週、Reyを拘束しました。Reyの正体はSaif al-Din Khader氏とされています。2人の情報筋は、同氏が火曜日に身柄を確保されたと述べています。
逮捕の事情に詳しい2人の情報筋がReutersに語ったところでは、Khader氏は現在、FBIや国際的な法執行機関によるグループの他メンバーの所在特定を支援しています。
情報筋の1人は、Khader氏が自身の電子機器やデジタル通信の内容を捜査当局に示しながら、共犯者とされる人物の特定と所在確認を手伝っていると述べました。
「同氏の協力は、これらのハッカーを逮捕するための継続的な取り組みにとって極めて重要です」と、情報筋はReutersに語りました。
今回の拘束報道は、ShinyHuntersによるFBIへのサイバー攻撃を受け、FBIが同グループへの取り締まりを強化している最中に出ました。
9月、ShinyHuntersはBleepingComputerに対し、Oracle PeopleSoftのゼロデイ脆弱性とされる欠陥を悪用してFBIのシステムに侵入したと明らかにしました。その後、FBIが管理するAWS GovCloudのシステムにも横展開したと主張しています。
攻撃者は、FBIの現職・元職員や応募者の情報、医療・精神医療に関する情報、内部サービスの記録など、2TBから3TBのデータを盗んだと主張しています。
BleepingComputerは、このゼロデイ脆弱性、横展開、盗まれたデータの量について、独自の裏付けを取れていません。FBIは不正アクセスの疑いを調査していることは以前に認めたものの、データが盗まれたかどうかは確認していません。
FBIへの侵入後、オランダ警察は9月15日にアムステルダム在住の24歳の男を逮捕しました。ShinyHuntersに関する捜査の一環です。
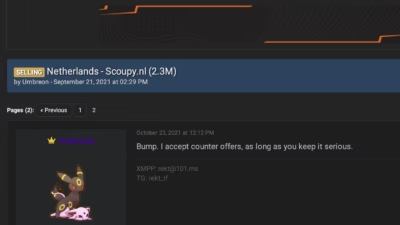
容疑者は、KrebsOnSecurityとDataBreachesにより、Pepijn van der Stap氏と特定されています。同氏は以前「Umbreon」というオンライン上の別名を使っていました。
逮捕後、FBIは他のShinyHuntersメンバーに自首するよう公に呼びかけました。捜査当局は、グループに関与した人物をなお特定している最中だと説明しています。
「逮捕には、口を開く人間を変える力があります。押収したインフラは、誰が残っているかを教えてくれます」。FBIサイバー部門のBrett Leatherman次長は先週、こう述べました。
「この件に関わり続けるほど、私たちはあなたについて多くを知ることになります。あなたは私たちへの連絡方法を知っていますし、私たちもあなたの見つけ方を知っています。選択肢が自分にあるうちに、先に連絡することをお勧めします」
van der Stap氏の逮捕後も、ShinyHuntersの主要な窓口担当者はBleepingComputerとのやり取りを続けていました。このことから、同氏がそのメッセージングアカウントを操作していた人物ではないことがうかがえます。
Khader氏が拘束されたとされる火曜日、ShinyHuntersの活動に混乱の兆しが現れ始めました。
ShinyHuntersの関係者とされる人物は、FBIへの攻撃や最近のClopランサムウェアグループのデータ侵害について、これまでBleepingComputerなど複数のメディアに連絡してきました。この人物が突然、オンラインのメッセージングアカウントを閉鎖したのです。
その後、ShinyHuntersのデータ流出サイトがオフラインになりました。グループの主要な窓口担当者も、BleepingComputerやReutersを含むメディアからの質問に応じなくなりました。
この突然の沈黙やShinyHunters関連インフラの停止が、Khader氏の拘束報道と関係しているかどうかは分かっていません。
ただし木曜日には、ShinyHuntersの新たなデータ流出サイトが公開されました。他のメンバーが恐喝活動を続けていることを示唆しています。
BleepingComputerはReyの拘束報道についてShinyHuntersに問い合わせましたが、回答は得られていません。
ShinyHuntersは、大規模なデータ窃取攻撃や恐喝キャンペーンを世界中の組織に仕掛け、長年にわたり法執行機関の悩みの種となってきました。
近年、この恐喝グループはSalesforceをはじめとするクラウドSaaS環境に狙いを定めてきました。Google、Cisco、PornHubでの侵害にも、同グループのキャンペーンが関与しているとされています。
この恐喝グループは、サードパーティの連携企業に侵入するケースが多く見られます。盗んだ認証トークンを使い、連携先のSaaS環境にアクセスして顧客データを盗み出す手口です。
同グループは、5月に発生したInstructure Canvasに対する大規模なデータ窃取攻撃も引き起こしました。この攻撃では、プラットフォームに深刻な障害が生じました。Instructureは最終的に、攻撃者と「合意」に至り、最近の侵害で盗まれたデータがオンラインで公開されるのを防いでいます。
ShinyHuntersの名前に関連して、これまでに多数の逮捕者が出ています。Snowflakeのデータ窃取攻撃、PowerSchoolでの情報漏えい、ハッキングフォーラムBreached v2の運営に関わった容疑者も含まれます。
Reyとは何者か
Reyと呼ばれる攻撃者は、過去2年間に起きた数多くのデータ窃取・恐喝攻撃に関与したとされています。
2025年1月、ReyはTelefónicaの社内Jiraチケット管理システムへの侵入について犯行声明を出した4人の攻撃者の1人でした。この侵入では、約2.3GBの文書やチケットなどのデータが盗まれたとされています。
BleepingComputerは以前、Reyと他の攻撃者2人が、当時登場したばかりのHellCatランサムウェア組織のメンバーだったと報じました。
この攻撃者は後に、世界各地の組織のJiraサーバを狙った一連の攻撃にも関与したとみられています。
2025年2月には、Reyが盗んだ約6.5GBのデータを公開したことを受け、Orangeがルーマニア事業でサイバー攻撃を受けたと認めました。Reyは当時BleepingComputerに対し、自身はHellCatのメンバーだが、Orangeへの侵入は単独で実行したと語っていました。
Reyはその後ShinyHunters恐喝グループとの関連が指摘され、「Scattered Lapsus$ Hunters」が運営するTelegramチャンネルで管理者権限を持つ姿も確認されました。
Scattered Lapsus$ Huntersは2025年に初めて確認されました。Lapsus$、Scattered Spider、ShinyHuntersの各サイバー犯罪グループの元メンバーで構成されていると主張していました。
同グループは、2025年9月に発生したJaguar Land Roverへのサイバー攻撃について犯行声明を出しました。この攻撃で同社は数週間にわたり生産停止に追い込まれ、最終的に2億2,000万ドル超の損失が生じました。
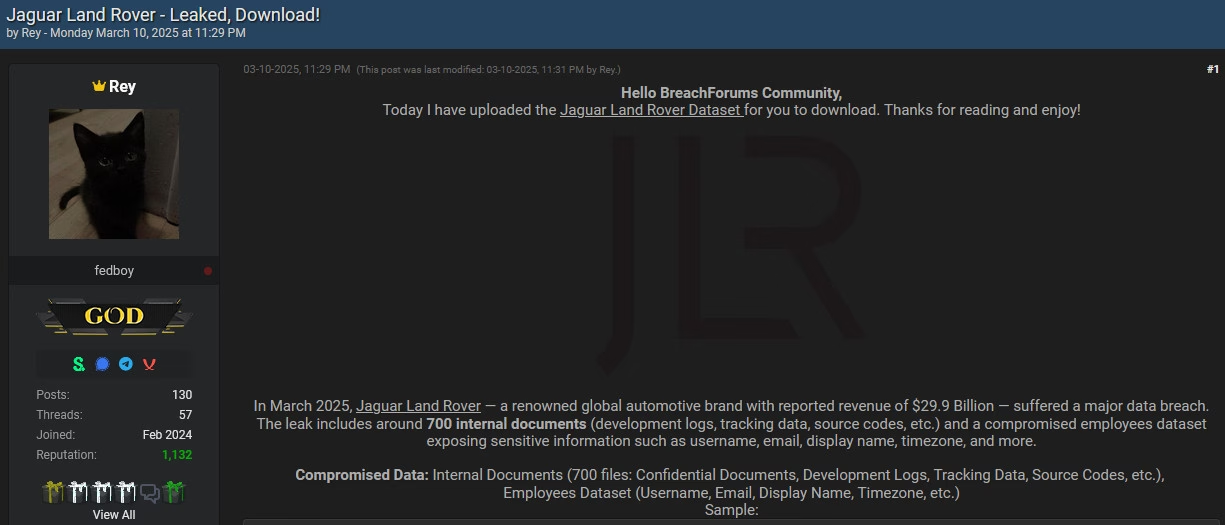
Reyは、これより前の2025年3月に起きたJaguar Land Roverへの侵入にも関与したとされています。この際、Jiraの課題、ソースコード、従業員情報、開発ログなど、数ギガバイトのデータを流出させました。
2025年11月、セキュリティジャーナリストのBrian Krebs氏は、ReyがSaif Al-Din Khader氏であると報じました。Krebs氏は、情報窃取マルウェア(インフォスティーラー)のログから得た情報を分析し、Signalを通じてKhader氏本人とも直接やり取りしていました。
Krebs氏によると、Khader氏はScattered Lapsus$ Huntersから距離を置こうとしていると話し、少なくとも6月から法執行機関に協力していると主張しました。
「私はすでに法執行機関に協力しています」。Khader氏はKrebs氏にこう語ったとされます。「実際、少なくとも6月から彼らと話をしています。ほぼすべてを伝えました。9月以降は、企業への侵入や恐喝のようなことは実際には何もしていません」
Krebs氏は、こうした主張の裏付けは取れなかったと述べています。