Trustero は、サードパーティ・リスク管理(TPRM)機能「Trustero Third-Party Risk Management(TPRM)」の提供開始を発表しました。TPRM は、Trustero の AI エンジンの適用範囲を、自社のコンプライアンスプログラムから、依存するベンダーやパートナーにまで広げるものです。チームはベンダーの文書を収集して読み込む代わりに、AI が提示するリスク判定案を確認し、承認するだけで済みます。
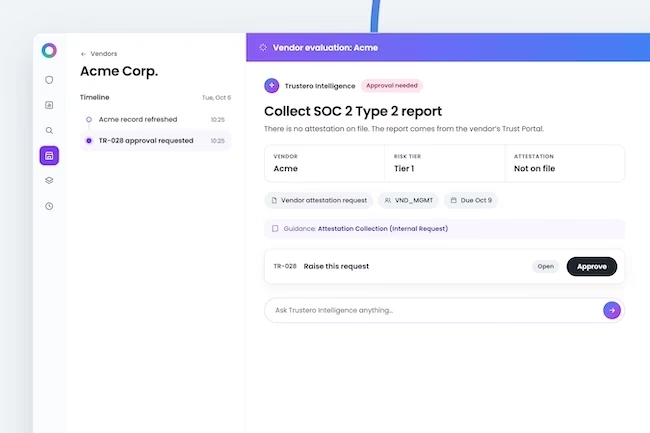
ベンダーリスク管理は、その多くが実務上の段取りに追われる作業です。証明書の催促、担当者の管理、質問票やレポートの読み込みなどがあります。多くのチームはこれらをスプレッドシートや単機能ツール、あるいは連携していないシステムで処理しており、取引の遅れや死角を招いています。
TPRM は、エージェント型のオーケストレーターと、Trustero で証拠収集や統制の監視をすでに自動化している同じ AI エンジンを組み合わせています。主な機能は次のとおりです。
- リスクの階層化:顧客が階層を定義し、各評価の深さを決めます。低リスクのベンダーには最小限の審査にとどめます。最もリスクの高いベンダーには、ISO 27001 認証、保険加入の証明、資金調達の状況の提出に加え、クラウド固有の質問への回答も求めます。
- AIによる一次評価:Trustero が、証明書、セキュリティ質問票、その他のベンダー情報を顧客独自のリスクポリシーに照らして確認し、チームがレビューするリスク判定を提示します。
- オーケストレーションされた依頼:オーケストレーターが変更を追跡し、各評価を自律的に前へ進めます。ベンダーのトラストポータル、サードパーティのリスクスコア、財務・法務の承認など、人や外部システムが必要なものは、担当者とエスカレーション経路を備えた追跡可能な依頼として管理されます。
- 統合プラットフォーム:TPRM は顧客の既存のコンプライアンスプログラムと同じプラットフォーム上で動作するため、ベンダーのリスクデータが別のツールに分断されることはありません。
Trustero のエンジニアリング担当 VP であるDavid Marsyla氏は、次のように述べています。「多くのベンダーリスクツールは、スコアや書類の山をチームに渡して終わりにしています。私たちは TPRM を、Trustero の他の機能と同じ考え方で動くものにしたいと考えました。AI が文書を読み込んで一次判断を行い、チームは分析ではなく承認の判断に時間を使えます」
サイバーセキュリティリーダーのChris Oshaben氏は、次のように述べています。「Trustero は、ベンダー管理のワークフローを丸ごと入れ替えるよう求めるものではありません。評価担当者が最も時間を取られる要所に組み込まれて作業を加速し、すべての結論を人間が確認します。これこそ、セキュリティリーダーが今日から実際に導入できる AI の形です」
翻訳元: https://www.helpnetsecurity.com/2026/10/07/trustero-ai-third-party-risk-management/