Microsoftは、Windows Updateサーバーの検証に使うデジタル証明書が2027年5月と6月に失効するのを前に、個人ユーザーと企業に対してWindowsデバイスを更新するよう呼びかけています。
証明書の失効日は、Windowsのバージョンに応じて5月17日または6月19日です。後継の証明書を受け取っていないデバイスは、Windows Updateにアクセスできなくなります。同サービスを通じて配信されるセキュリティ修正プログラムも受け取れません。Microsoftは、証明書ローテーションと呼ばれる仕組みで後継の証明書を配布しています。
「2027年以降もWindows Updateから更新プログラムを受け取り続けるための鍵は、今のうちにデバイスを最新の状態に保つことです」と、MicrosoftのAndrew Brown氏は述べています。
対応が必要なのは誰か
サポート対象のWindowsを使い、毎月の更新プログラムを適用しているユーザーの大半は、後継の証明書を自動的に受け取れます。一部のバージョンでは、IT管理者による対応が必要です。
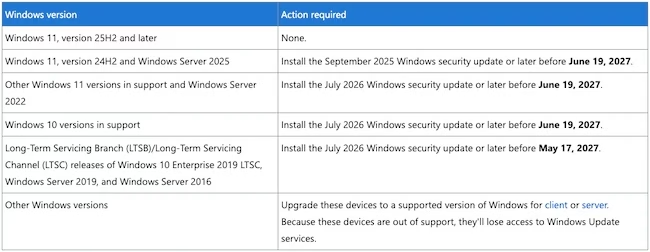
サポート対象でも更新が遅れているシステムには、必要なセキュリティ更新プログラムの適用が求められます。サポート対象外のバージョンを使っているユーザーには、アップグレードが推奨されています。
Windows 11のバージョン25H2以降は、対応不要です。バージョン24H2では、2025年9月のセキュリティ更新プログラムか、それ以降のリリースが必要です。サポート対象のほかのバージョンの多くは、2026年7月の更新プログラム以降が必要です。
期限に間に合わなかった場合
サポート対象のシステムは、期限後でも必要な更新プログラムを適用すれば、再びアクセスできるようになります。管理者は、Microsoft Updateカタログからダウンロードするか、管理ツールを通じて配布できます。
Windows Server Update Services(WSUS)を通じて更新プログラムを受け取るデバイスは、今回の変更の対象外です。
翻訳元: https://www.helpnetsecurity.com/2026/10/12/microsoft-windows-update-certificate-rotation/