Ledgerは、東南アジアの再販業者CryptoBilisを通じて流通した同社製デバイスの一部に、ユーザーの暗号資産ウォレットから資金を流出させるハードウェアインプラントが仕込まれていたことを確認しました。
同社は、マレーシアに拠点を置き東南アジア全域で事業を展開する大手ハードウェアウォレット販売店CryptoBilisで購入したウォレットから資金が失われたとする、ユーザーからの報告を調査してきました。
一部の研究者は、9月16日以降、Ledger Xに仕込まれたインプラントを公開しており、改ざんされたデバイスは正規品のほぼ半額で出回っていたと指摘しています。
Ledgerのウォレットは、暗号資産を管理し取引を承認する秘密鍵を安全に保管するために設計された物理デバイスです。
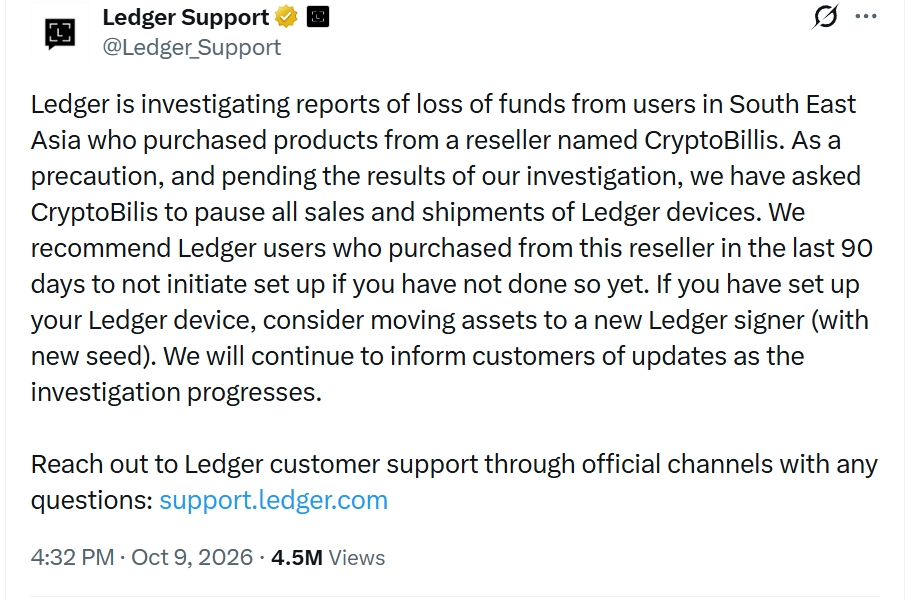
Ledgerは10月9日、暗号資産の損失に関するユーザーからの報告について調査を開始したと発表し、CryptoBilisにLedgerデバイスの販売と出荷を停止するよう要請しました。
翌日、同社は少なくとも1台のデバイスでハードウェアの改ざんを確認しました。ただし、いつ、どのようにデバイスが改ざんされたのかは、まだ明らかになっていません。
「Ledgerは、影響を受けたユーザーのデバイスの1台に、不正なハードウェアインプラントが含まれていたことを確認しました。Ledgerは、継続中の調査の一環として、影響を受けたユーザーに連絡を取っています」と、Ledgerは述べています。
この暗号資産ウォレットメーカーは、犯人を特定して法の裁きを受けさせるため、当局と連携していることも明らかにしました。
「[…]Ledgerは、この再販業者からLedgerデバイスを購入したユーザーのうち、まだセットアップを始めていない場合は、セットアップを開始しないよう推奨します。すでにLedgerデバイスをセットアップしている場合は、資産を新しいLedger署名デバイス(新しいシードを使用)へ移すことを検討してください」と、Ledgerは警告しました。
Ledgerは昨日、さらなる最新情報を公表しました。それによると、資金が不正に流出したとするユーザーからの報告はすべてCryptoBilis経由で販売されたデバイスに関連しており、被害の規模は「限定的」だとしています。
同社は、このサプライチェーン攻撃で侵害されたデバイスの種類を明らかにしていません。ただ、ネット上では、正規のハードウェアに溶け込むスパイ用インプラントがLedger Xデバイスに仕込まれていたとの報告が出ています。
現在Karpeles Lab Inc.を率い、Shells.comのCTOも務めるMark Karpelès氏は、Ledger Xに仕込まれた新型インプラントの写真を公開しました。手作業ではんだ付けしたワイヤを使っていた従来のバージョンから「大きな進化」を遂げていると述べています。
Mt. Goxの元CEOである同氏によると、インプラントは画面の裏に隠されていましたが、アンテナケーブルの存在から異常に気付けたはずだといいます。
Karpelès氏によれば、この悪意あるハードウェアはデバイスの表示出力とボタン操作を取得してシードフレーズを割り出し、eSIMを使ったLTE接続で攻撃者へ送信していました。
「Ledger Nano Xは暗号資産を保管するために使われます。スパイ用インプラントは、そのLedger Nano Xに保管された暗号資産を何であれ盗み取るために使われます」と、Karpelès氏は説明しています。
同氏は、侵害されたLedgerXの販売元としてCryptoBilisの名前は挙げていません。ただ、このデバイスはLedgerの推奨する販売チャネルではなく、「中国人の販売業者を通じて、よく知られたプラットフォームで購入した(商品はマレーシアから出荷)」ものだと述べています。
暗号資産の研究開発スタジオであるTibane Labsは、Karpelès氏の発見を裏付けたうえで、Ledger X向けのインプラントには2つのバージョンがあると付け加えました。
研究者らは2種類の亜種を入手しました。1つはAmazon Japanで「中国拠点の販売業者・マレーシアから出荷」として購入したLedgerデバイス、もう1つは日本のYahoo!オークションで購入したものです。
Tibane Labsは週末に公開した報告書で、攻撃者が元のバッテリーを小型のものに交換して悪意ある回路の設置スペースを確保し、そのバッテリーでインプラントとLedger Xの両方に給電していたと指摘しています。
「バッテリーとアンテナの下には、ST STM32G431KBU6(Arm Cortex‑M4、128 KBフラッシュ、UFQFPN‑32)が載っている」と、研究者らはデバイスの1台の内部で確認しました。
通信手段として攻撃者は、「MCUの隣に置いた2×2 mmの8パッドパッケージの小型eSIMと、情報を送信するシールド付きLTEモジュール」を使っていました。
2台目のハードウェアウォレットについて、Tibaneの研究者らが確認したところ、MCU(マイクロコントローラユニット)とeSIMの両方で、部品番号を隠すために刻印が削り取られていました。
2つ目の亜種は、Karpelès氏が説明したものと同じとみられ、より高度な作りです。元のバッテリーのまま動作し、OLEDディスプレイの下にある通常は緩衝用フォームが入っている空間に収まっていました。
どちらの場合も、決め手となったのはアンテナ線でした。2つ目のインプラントでは、アンテナ線が上端に沿って配線されていました。1つ目のインプラントでは、アンテナがバッテリーとシールド付きLTEモジュールの上部にテープで固定されていました。
研究者らは、上記の検体について「基板メーカーに発注するような、設計され面付けされたフレキシブルPCBであり、手作りの一点物ではない」と警告しています。
Ledgerは、非正規の再販業者からの購入は偽造品や改造品をつかまされるリスクが高まるとして、ユーザーに避けるよう呼びかけています。
同社はまた、正規の再販業者や販売代理店に対し、製品は正規ルートからのみ仕入れ、返品された製品を再び在庫に戻さないよう改めて求めています。
Ledgerはデバイスの真正性を確認する「Genuine Check」を提供しています。ただし、デバイス本来のSecure Elementが無傷であれば、追加されたインプラントは検出できないと明確に警告しています。
現時点で、他のLedger再販業者が侵害されたウォレットを出荷している兆候はありません。しかし、再販ネットワークに対するコミュニティの信頼は損なわれており、現在では多くの人がネットワークの解体を求めています。