Googleは火曜日、Chromeの一部の脆弱性に対する報奨金を引き上げると発表しました。対象はメモリ安全性に関する問題です。
AIは脆弱性発見のペースと性質を変えつつあり、この巨大IT企業もここ数カ月、バグ報奨金プログラムの見直しを進めてきました。
Googleは4月、対応可能なレポートに焦点を移すため、Chromeの一部の脆弱性に対する標準的な報奨金額を大幅に引き下げました。研究者からは、報奨金が10分の1になったケースもあるとの指摘が出ていました。当時、同社はメモリ安全性の問題に対する基本報奨金を500ドルとし、到達可能性や悪用可能性のレベルに応じた乗数を設定すると発表していました。
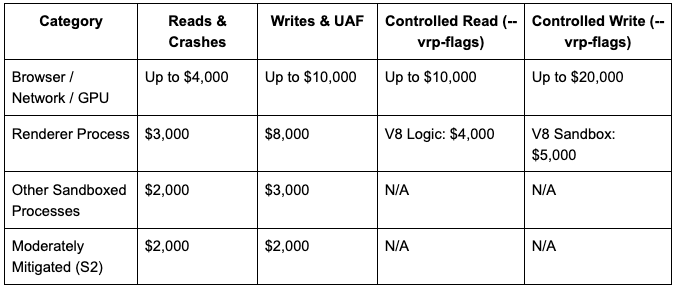
今回、同社はメモリ安全性の欠陥に対する基本報奨金を4倍の2,000ドルに引き上げました。ただし、引き上げ後の金額も、4月の見直し前に提示されていた水準を大きく下回っています。
Chromeのブラウザ、GPU、ネットワークの各プロセスにおける脆弱性については、研究者が最大2万ドルを獲得できるようになりました。レンダラープロセスでは、use-after-freeやメモリ書き込みのバグに対し、バグハンターは最大8,000ドルを受け取れます。
V8サンドボックスの脆弱性は一律5,000ドルとなり、V8のロジックバグには4,000ドルが支払われます。
メモリ安全性に関係しない問題については、中程度の深刻度の欠陥であっても、脆弱性レポートに修正案が含まれている場合、またはレポートが修正の特定に直接つながった場合には2,000ドルが支払われます。メモリ安全性のバグを伴わないサンドボックス escape(サンドボックス回避)には、最大2万ドルの報奨金が出る可能性があります。
Googleは、新規のファジングツール(ファザー)を開発した場合の2,000ドルのファザーボーナスも復活させます。
同社は「2026年4月30日以降に提出され、現在評価待ちとなっているレポートはすべて、新しい報奨金ルールに基づいて評価・報奨されます」としています。
Googleは最近、AIが生成したレポートの増加を受け、オープンソースソフトウェア脆弱性報奨金プログラム(OSS VRP)での製品脆弱性の受け付けを一時停止すると発表しています。
翻訳元: https://www.securityweek.com/google-partially-reverses-chrome-bug-bounty-cuts/