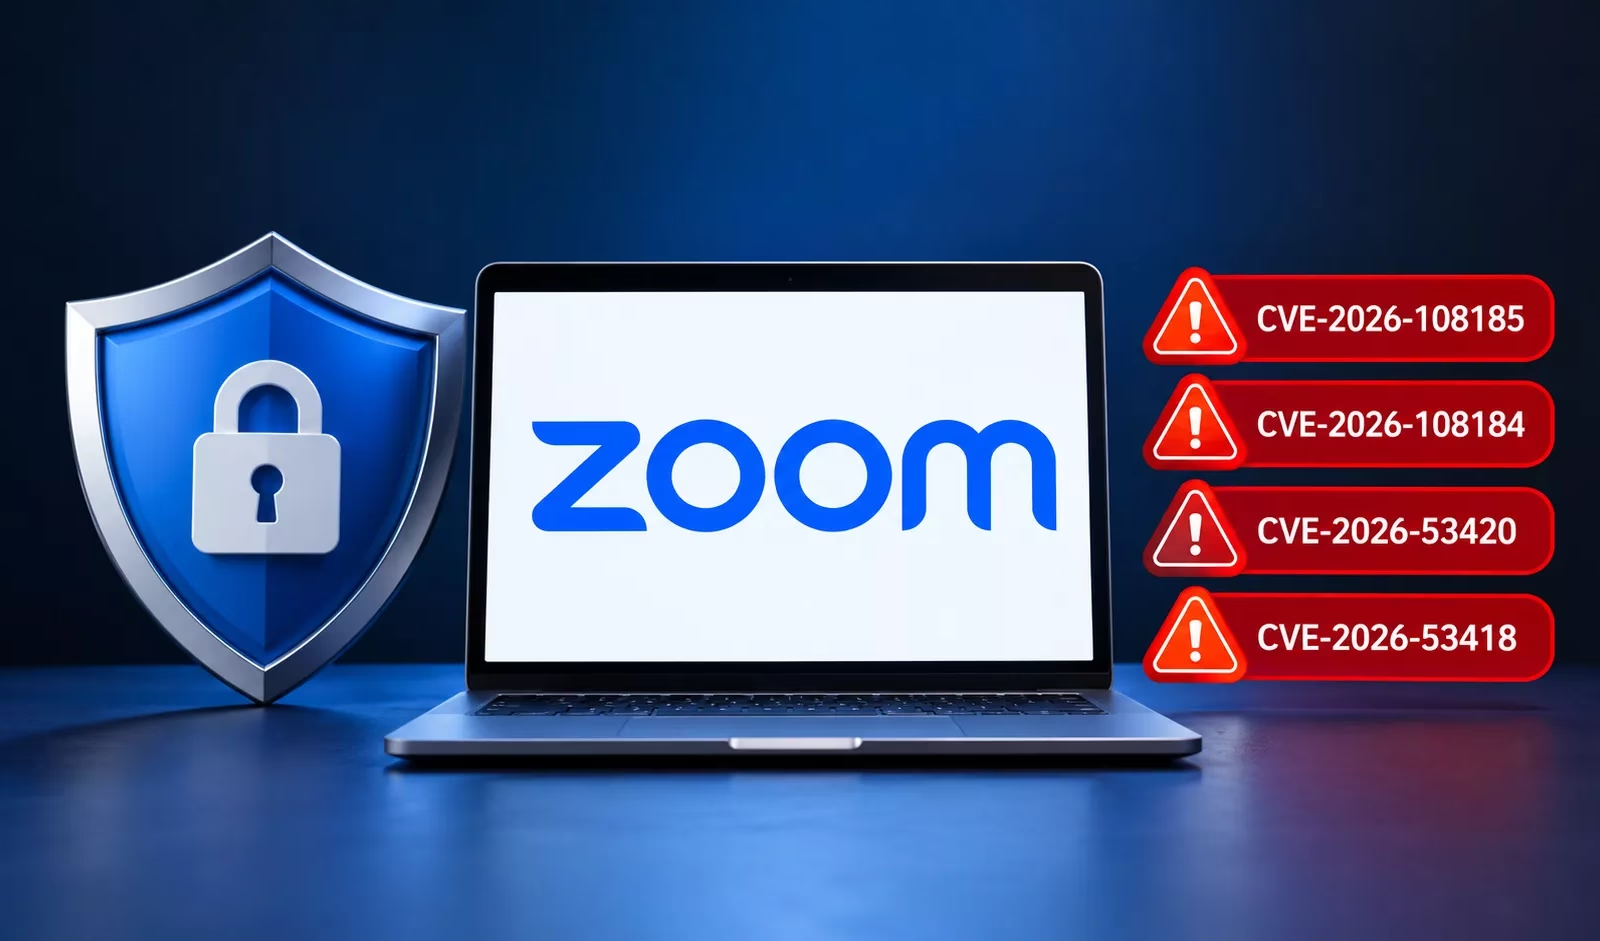
Zoomは、Zoom Workplace、Windows VDIクライアント、Zoom Roomsに影響する高深刻度の脆弱性4件に対処したセキュリティアップデートを公開しました。
2026年10月13日に公開されたセキュリティ情報では、情報漏えいにつながる証明書検証の欠陥2件、Zoom Phoneのバッファオーバーフロー、権限昇格を可能にするAndroid版の認可処理の不備が説明されています。
ZSB-26022として管理されているCVE-2026-108185は、My Notes機能における証明書検証に影響します。Zoomによると、認証されていない攻撃者がネットワーク経由でこの弱点を悪用し、情報を窃取できる可能性があります。
CVSS 3.1スコアは7.4です。攻撃の複雑さは高く、必要な権限やユーザー操作はなく、機密性と完全性に影響が及ぶ一方、可用性への影響はないと評価されています。
影響を受けるWindows版はバージョン7.1.5以降、macOS版とLinux版は7.0.5以降です。デスクトップ版の修正は、各ブランチのバージョン7.2.0および7.1.9で提供されています。7.0.5以降7.2.0より前のAndroid版とiOS版も影響を受けます。
2件目の証明書検証の問題であるCVE-2026-108184はZSB-26021に掲載されており、スコアとCVSSベクターはCVE-2026-108185と同じ7.4です。Windowsクライアントに影響し、同様にネットワーク経由で認証なしの情報漏えいが可能になります。
脆弱な製品は、7.0.0以降のWindows版Zoom Workplace、7.0.11以降のWindows VDI Client、7.0.0以降のWindows版Zoom Roomsです。
修正版は、Workplaceが各ブランチの7.2.0または7.1.9、VDI Clientが7.0.13、Zoom Roomsが7.1.7です。Zoomは、2件の証明書検証の脆弱性をOffensive Securityチームが発見したとしています。
ZSB-26020に記載されたCVE-2026-53420は、Zoom Phone機能のバッファオーバーフローです。バージョン7.2.0より前のすべての対応プラットフォームのZoom Workplaceに影響します。
ZoomはCVSSスコアを8.0と評価し、ネットワーク経由で権限昇格が起こる可能性があると説明しています。この脆弱性は、Neo SecurityのKasif Dekel氏が報告しました。
このセキュリティ情報には、見過ごせない矛盾があります。説明文では認証されていない攻撃者を想定している一方、CVSSベクターでは必要な権限が「低」とされているのです。
このベクターではさらに、攻撃の複雑さが高く、ユーザー操作が必要で、スコープが変更され、機密性・完全性・可用性への影響がいずれも高いと示されています。ベンダーによる説明がない限り、これらの前提条件が確定したものとは扱えません。
ZSB-26019で扱われているCVE-2026-53418は、バージョン7.2.1より前のAndroid版Zoom Workplaceにおけるカスタム URLスキームハンドラーの不適切な認可に関するものです。
この欠陥により、認証されていない攻撃者がネットワーク経由で権限を昇格できる可能性があります。スコアは8.1で、攻撃の複雑さは低く、ユーザー操作が必要で、機密性と完全性への影響が高いと評価されています。この問題はDimitrios Valsamaras氏が報告しました。
Zoomは、利用可能な最新のアップデートを適用するよう推奨しています。修正バージョンはデスクトップ、モバイル、VDI、Roomsの各環境で異なるため、管理者は対策状況を確認する際にこれらを区別する必要があります。
特にAndroid版では、バージョン7.2.0でMy Notesの証明書検証の問題は修正されますが、認可の脆弱性の修正に必要な7.2.1には届いていない点に注意が必要です。
16,000以上のSOCチームがANY.RUNを活用し、脅威調査の効率化と手作業の削減を実現しています。チームでの導入を検討する
翻訳元: https://cyberpress.org/zoom-patches-four-high-severity-vulnerabilities/