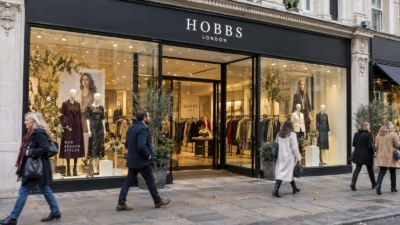
Phase Eight、Hobbs、Whistlesで買い物をした人々は、個人情報が流出したかどうかが判明するまで、しばらく待たなければなりません。これら英国の3つのファッションブランドを擁する企業が、サイバー攻撃を受けたためです。
南アフリカの小売グループThe Foschini Group(TFG)の英国事業を担うTFG Londonは、2026年10月11日(日)にインシデントを検知しました。
同社は火曜日に発表した声明で、攻撃がPhase Eight、Hobbs、Whistlesが使用するITシステムを中心に影響を及ぼしたと明らかにしました。同じ事業部門に属するInside StoryとWhite Stuffの2ブランドは、被害を受けていません。
TFG Londonはインシデントを検知した後、インシデント対応計画と事業継続計画を発動し、外部のサイバーセキュリティ専門家を招いて攻撃の封じ込めにあたりました。英国の関係当局にも報告済みです。
同社は「TFG Londonの店舗は営業を続けており、取引も行われていますが、複数のITシステムは依然として利用できません。TFG AfricaとTFG Australiaの事業は別のシステムで運用されており、影響を受けていません」と説明しています。
声明では、どのような種類の攻撃だったのか、攻撃者がどのように侵入したのかについては明らかにされていません。本稿執筆時点では、攻撃の背後にいる人物や組織も不明です。
同社は「個人情報やその他の機密情報が侵害されたかどうかの確認を含め、調査を継続しています」と付け加えました。
調査の結果、こうした情報が侵害されていたことが判明した場合、TFG Londonは影響を受けた個人や組織に通知するとしています。
TFG Londonの事案は、この1週間で公表された英国の小売業者に対する攻撃としては2件目です。その数日前には、ファッション小売大手のASOSがサイバー攻撃の被害に遭っています。顧客は、攻撃者が同社のモバイルアプリのユーザーにプッシュ通知を送信したことで、被害を知りました。
H&M Groupも、サイバー犯罪グループShinyHuntersに狙われたとの主張について調査しています。同社の広報担当者はTheIndustry.fashionに対し、これまでのところ「当社のデータ環境が侵害されたことを示す兆候は確認されていません」と述べました。
翻訳元: https://www.helpnetsecurity.com/2026/10/14/tfg-london-cyberattack-phase-eight-hobbs-whistles/