Googleは10月13日と14日、複数のChromeアップデートを公開しました。
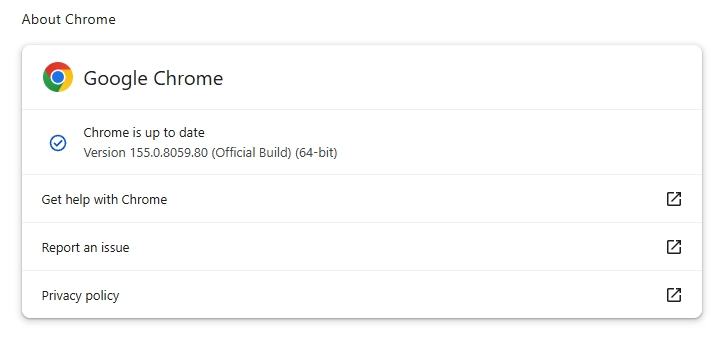
ほとんどのユーザーはChromeのStableチャンネルを利用しています。デスクトップ版のアップデートにより、ChromeはWindowsおよびMac向けがバージョン155.0.8059.79/.80、Linux向けがバージョン155.0.8059.79になります。このアップデートには37件のセキュリティ修正が含まれており、そのうち7件は重要度「Critical(緊急)」と評価されています。
同日、Googleはバージョン Android向け155.0.8059.79もリリースしました。Google Playではまだすべてのユーザーに配信されていない可能性がありますが、公開されたら確認してください。Googleによると、安定性とパフォーマンスの改善も含まれています。
アップデートは今後数日から数週間かけて順次展開されます。
Chromeの更新方法
最も簡単なのは、Chromeの自動更新に任せる方法です。ただし、ブラウザーを一度も閉じない場合や、拡張機能が更新を妨げるなど何らかの問題が起きた場合は、更新が遅れることがあります。
展開が自分の環境に届くのを待ちたくない場合は、手動での更新も簡単です。Chromeの設定またはヘルプメニューから「Google Chromeについて」を開いてください。Chromeが更新を確認します。更新が見つかった場合は、「再起動」をクリックして適用します。
バージョン番号の仕組みの解説や手順を追った説明は、こちらのガイドをご覧ください:あらゆるOSでChromeを更新する方法。
技術的な詳細
セキュリティ修正のうち、いくつかは詳しく見ておく価値があります。
いつでもどこでも、モバイルを保護。
1件目はCVE-2026-110152として追跡されている、Android版Google ChromeのANGLEにおけるバッファオーバーフローです。リモートの攻撃者が細工したHTMLページを使って、サンドボックスの外で任意のコードを実行できる可能性があります。
ANGLEはChromeのグラフィックス変換レイヤーです。バッファオーバーフローは、プログラムがメモリ上の領域に収まる量を超えるデータを書き込み、隣接するメモリのデータを上書きしてしまう現象です。攻撃者はこれを悪用し、脆弱なプロセスに悪意あるコードを実行させることができます。
ブラウザーのサンドボックス外でリモートコード実行を可能にするChromeの脆弱性は、攻撃者にとって特に価値があります。悪意のあるサイトや改ざんされたサイトを訪問するだけで、追加の攻撃手順を踏まなくても、基盤となるOS上で直接コードを実行させられることが多いためです。
続いて、PDFコンポーネントで2件のuse-after-free(解放後使用)脆弱性を確認しました。重要度CriticalのCVE-2026-110136は、リモートの攻撃者が細工したHTMLページを使い、サンドボックスの外で任意のコードを実行できる可能性があります。重要度HighのCVE-2026-110147は、攻撃者が細工したHTMLページを使い、サンドボックスの内側で任意のコードを実行できる可能性があります。
use-after-free脆弱性は、プログラムが解放済みのメモリ領域にアクセスしようとすることで発生します。クラッシュを引き起こすほか、場合によっては攻撃者が独自のコードを実行できてしまいます。
「サンドボックスの内側」とは、悪意あるコードが、端末の他の部分へのアクセスを制限するために設計された、隔離された環境で実行されることを意味します。攻撃者の活動はブラウザー内に封じ込められるため、できることが限られ、サンドボックス外でコードが動作する場合に比べて影響は小さくなります。ただし、攻撃者は複数の脆弱性を連鎖させてサンドボックスを抜け出し、より深刻な侵害を達成することがよくあります。この表現は重要なセキュリティ上の制約を示していますが、脆弱性が無害であることを意味するわけではありません。
被害が出る前に脅威を阻止しましょう。
Malwarebytes Browser Guardは、フィッシングページや悪意のあるサイトを自動的にブロックします。無料で、ワンクリックでインストールできます。ブラウザーに追加する →