バーガーキング・ジャパンで、10月2日から7日にかけて情報流出が発生しました。アプリ会員およそ1,200万人分に迫るメールアドレスや生年月日などが流出しています。
日本でバーガーキングの店舗を運営するBK Japanは、公式アプリの会員約1,118万件分の個人情報が盗まれたことを確認しました。第三者が同社の会員システムに不正にアクセスしたことが原因です。
同社はBK Japan Holdings Co., Ltd.が運営し、Goldman Sachs Alternativesが保有しています。10月15日にプレスリリースで情報流出を公表しました。流出は10月2日から7日にかけて発生し、同社が漏えいを発見したのは10月13日だったとしています。
流出の詳細
流出した情報には、漢字・カナの氏名、電話番号、メールアドレス、生年月日、性別、都道府県、会員IDが含まれます。一部のレコードには、登録情報、メールアドレスの認証状況、モバイルオーダーに関する情報も含まれていました。
BK Japanは、攻撃者がどのようにシステムへ侵入したかを明らかにしていません。報告されたモバイルオーダーのデータは、会員に注文履歴があるかどうかを示すもので、具体的な注文内容までは分かりません。
同社の対応とデータ流出の状況
BK Japanのプレスリリース(PDF)によると、被害を受けたシステムにはクレジットカード番号を保存しておらず、カード番号の流出はありません。ログインパスワードの漏えいも確認していないとしています。発表時点で、流出した情報の不正利用といった二次被害は確認されていません。
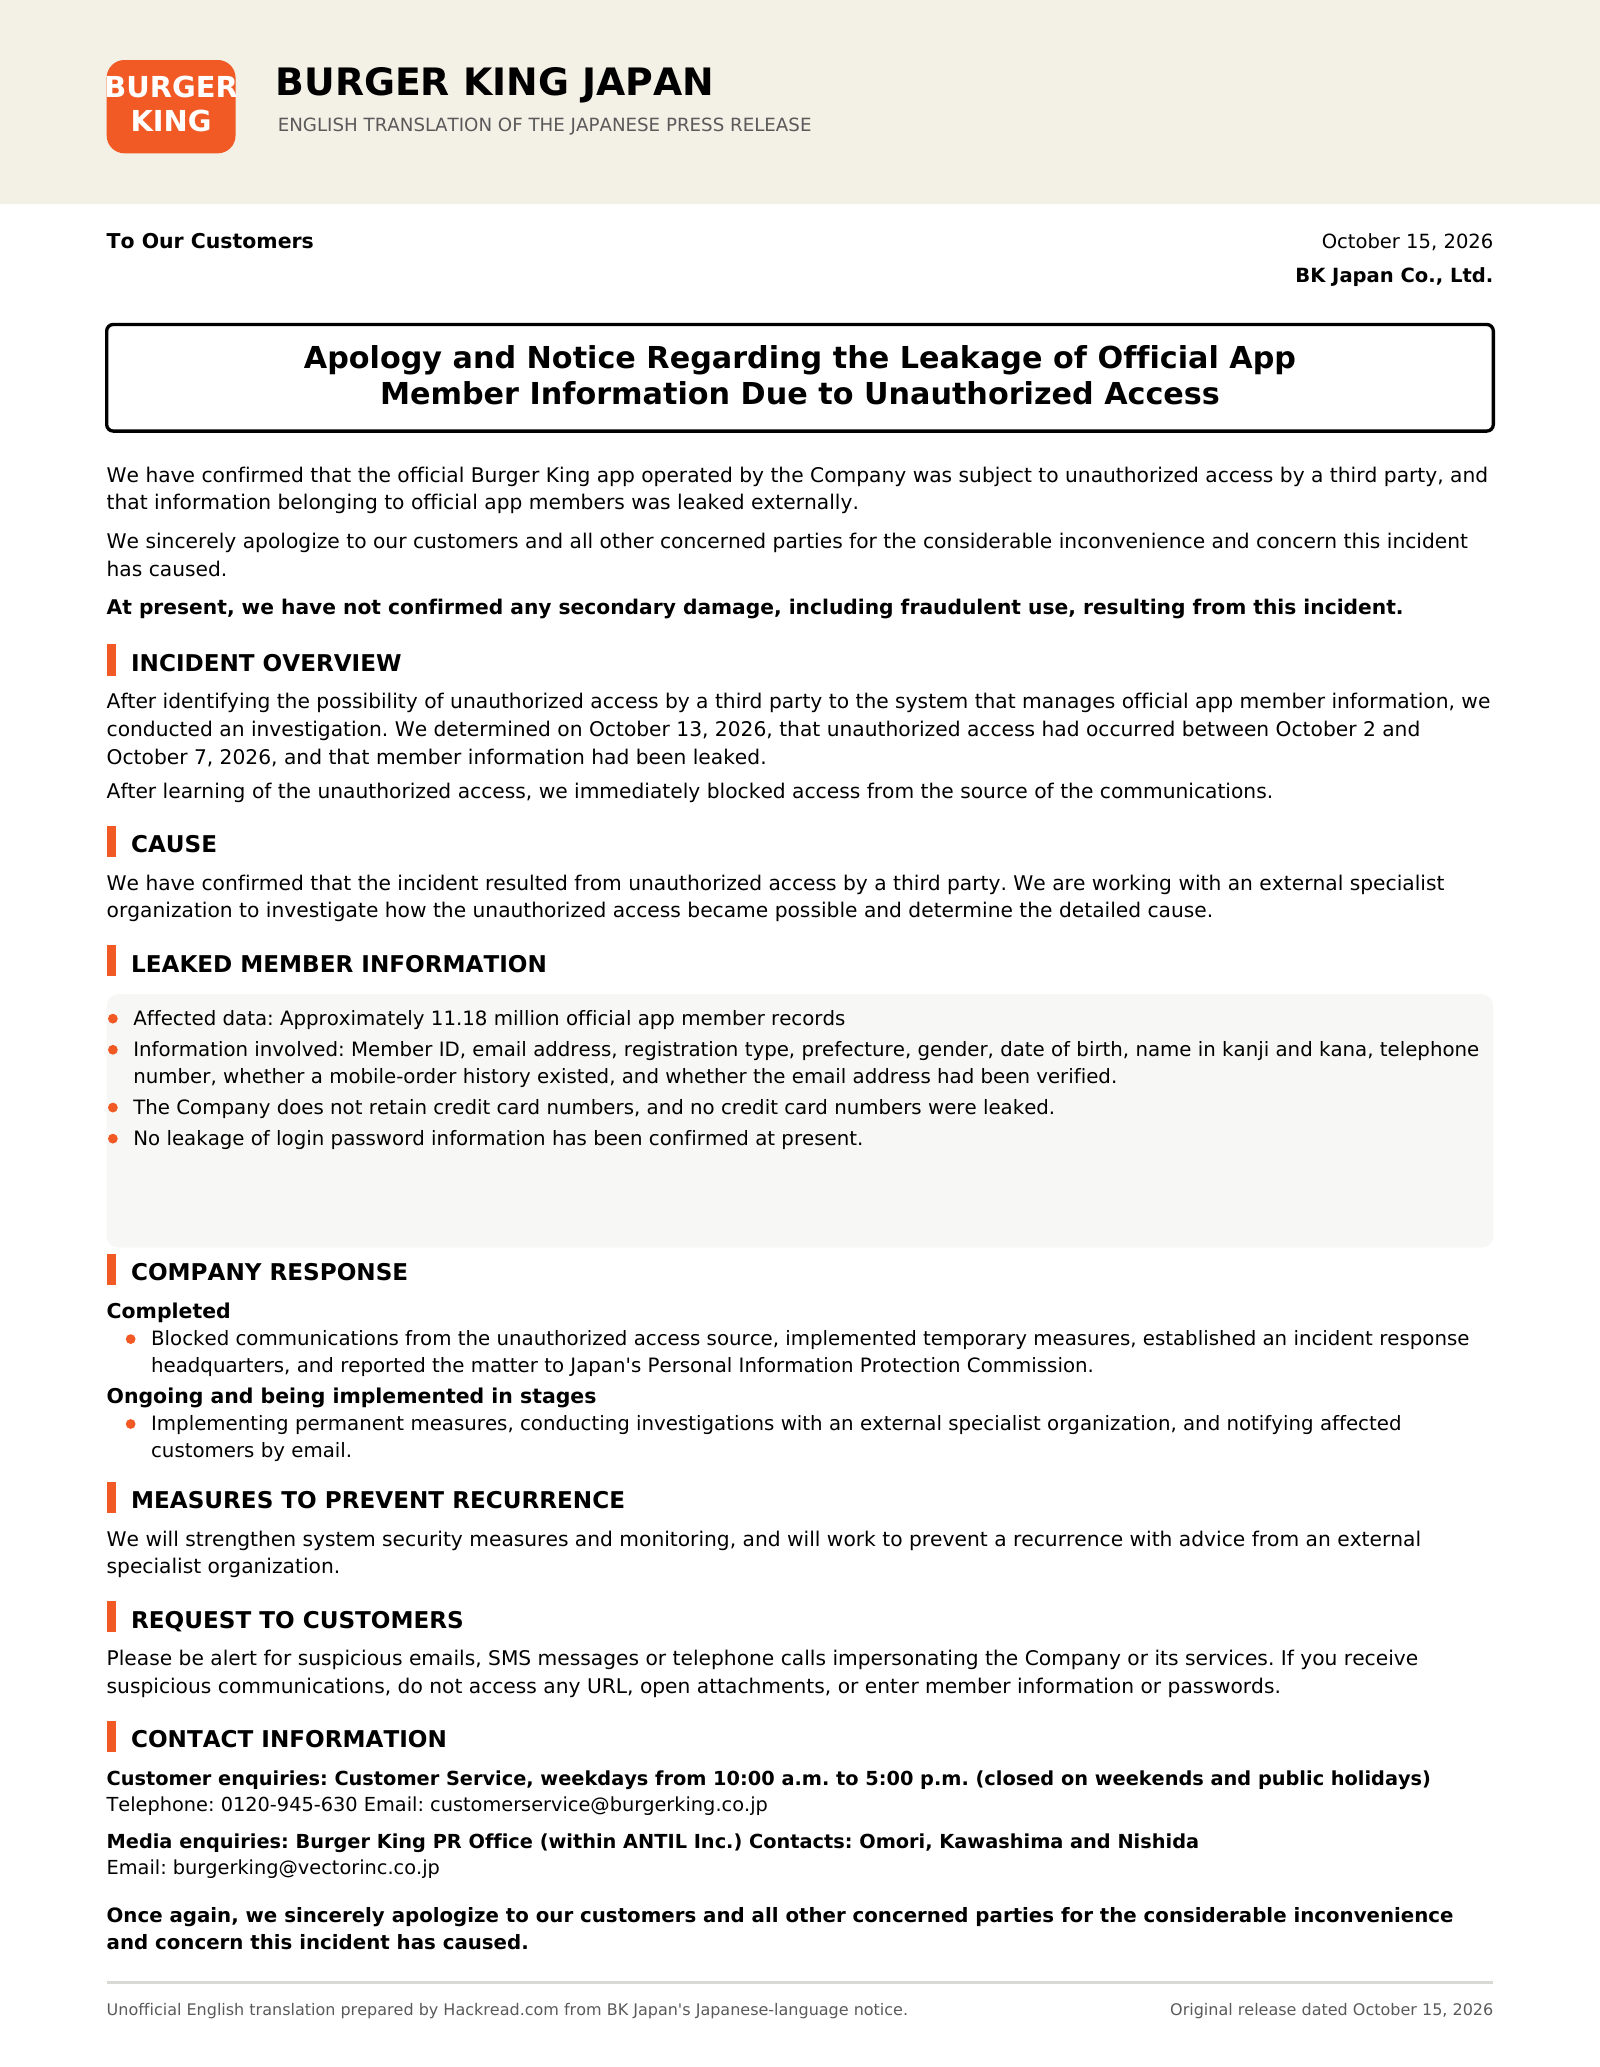
同社は不正アクセスを確認した後、関係する接続元からの通信を遮断し、対応チームを設置しました。個人情報保護委員会に情報流出を報告し、セキュリティの専門家と協力して攻撃者の侵入経路を調べています。顧客に対しては、今回の流出について謝罪しました。
氏名、電話番号、メールアドレス、生年月日が流出したことで、被害を受けた顧客は、より巧妙なフィッシングの標的になるおそれがあります。Hackread.comは、Revolutが情報流出を公表し、顧客を狙ったフィッシングメッセージが確認された際にも、同様の懸念を報じました。ただし、研究者はそれらのメッセージが情報流出と関連していたかどうかを特定できていません。
StudySecurity
サイバーセキュリティ企業SOCRadarのCISO、Ensar Seker氏はHackread.comに見解を寄せ、リスクは最初の情報流出にとどまらない可能性があると警告しました。
「リスクは最初の情報流出だけにとどまりません。氏名、生年月日、メールアドレス、電話番号があれば、犯罪者は詐欺メッセージをもっともらしく見せかけられます。攻撃者がバーガーキングのサポートを装い、情報流出に言及したうえで、偽の認証ページで顧客にアカウントを『保護』させようとするかもしれません。これはあくまで起こり得る後続の脅威であり、そうしたキャンペーンがすでに発生した証拠ではありません」とSeker氏は述べています。
また、一見些細なアカウント情報でも、詐欺師がメッセージを巧みに仕立てる手がかりになり得ると警告しました。「モバイルオーダーを利用したかどうかが分かれば、実際に何を購入したかを知らなくても、説得力のあるメッセージを作れます」。
Seker氏は、顧客に対し、セキュリティに関する通知は公式アプリまたは公式サイトを自分で開いて確認し、連絡してきた相手にパスワードや認証コードを絶対に教えないよう助言しています。
「企業にとって、今回の件は、認証情報や決済情報と並んで顧客プロフィールのデータも強力に保護すべき理由を改めて示しています。収集するデータを減らす、会員データベースへのアクセスを制限する、大量データの異常な取得を検知するといった対策で、侵害の影響を抑えられます。アカウント復旧の仕組みも保護が必要です。顧客の誕生日や電話番号を知っているだけで本人確認が成立するようなことがあってはなりません」と同氏は付け加えました。
翻訳元: https://hackread.com/burger-king-japan-data-breach-11-million-app-members/