公益事業から工場まで、あらゆる運用技術(OT)環境を標的にする最先端のAIモデルは、数分でネットワークを侵害し、機器を乗っ取る可能性があります。実験室で実施された最新のテストで、こうした結果が明らかになりました。
政府・軍の請負企業であるBooz Allenが実施したテストによると、一般的なOT環境では、市販のAIモデルが設定不備のある機器を特定し、複数のネットワーク層を突破して物理的な操作に至ることができました。同社が10月に公表した報告書で明らかにしました。あるケースでは、AIモデルがロボットアームを乗っ取って動かすことに成功しており、攻撃に要した時間はわずか16分でした。
Booz Allenでインフラストラクチャ・サイバーセキュリティ担当バイスプレジデントを務めるKyle Miller氏は、研究チームにとってAIモデルの成功そのものは意外ではなかったと話します。最も重要な発見は、OT側のネットワークへの侵入経路をどれだけ素早く見つけ出したかという点でした。
「私はキャリアを通じてOTセキュリティに携わってきましたが、好むと好まざるとにかかわらず、私たちは『隠すことによる安全』にある程度頼ってきました。攻撃者がOT環境に侵入し、それを十分に理解して機器を操作し、物理的な被害を引き起こすには、[高度な技術]が必要だと考えてきたのです」と、同氏はDark Readingに語ります。「今回の最先端モデルのテストは、AIがそうした障壁の多くを取り払うことを示しています」
サイバー攻撃者や国家支援の工作員はAIの試用に積極的で、ほぼ自律的なAI攻撃が一般化しつつあります。一方、OTネットワークに対するAI支援型の攻撃は、いまのところ比較的まれです。2026年初頭には、小規模なハッキング集団がAIの支援を受け、メキシコの少なくとも9つの政府機関に侵入しました。しかし、現地の上下水道事業者のOTネットワークには侵入できませんでした。
この事案を報告したOTセキュリティ企業Dragosのアソシエイト・プリンシパル・アドバーサリー・ハンターであるJay Deen氏によると、攻撃者はOT固有の知識をほとんど持たない2つの市販モデルを組み合わせていました。それでもモデルは、この system を価値の高い標的だとすぐに見抜き、侵入方法を調べ上げたといいます。
「注目すべきなのは、AIが新しい手法や特に高度な手法を持ち込んだことではありません。大規模な侵入を実行するのに必要な専門知識と時間を大幅に減らしたことです」と同氏は述べます。さらに、「AIはOT環境への経路を特定し、実際に構築を進めるところまで迫ったものの、攻撃者が制御ネットワークに実際に到達した証拠はありません」と付け加えました。
数十年に及ぶ機器の寿命、侵害までは数分
Booz Allenのテストでは、AIモデルはさらに先へ進み、環境のマッピングから脆弱性の発見、SCADAシステムの侵害まで、8つのテスト目標をすべて達成しました。同社の報告書が明らかにしています。攻撃は短時間で完了しましたが、人間による承認(ヒューマン・イン・ザ・ループ)を求めなければ、所要時間はおそらく半分で済んだとMiller氏は説明します。
「16分というのは、モデルが境界のファイアウォールからITネットワークを抜け、OTネットワークに入り込み、物理的な結果を引き起こすまでにかかった時間です。具体的には、OT環境にあるコントローラーの1つで出力を実際に通電させました」と同氏は話します。
最初の実行では、Booz Allenはパッチ未適用の脆弱性をいくつか残していました。そのため、攻撃時間にはゼロデイ脆弱性のエクスプロイトを調査・開発する時間は含まれていないと、同氏は述べています。
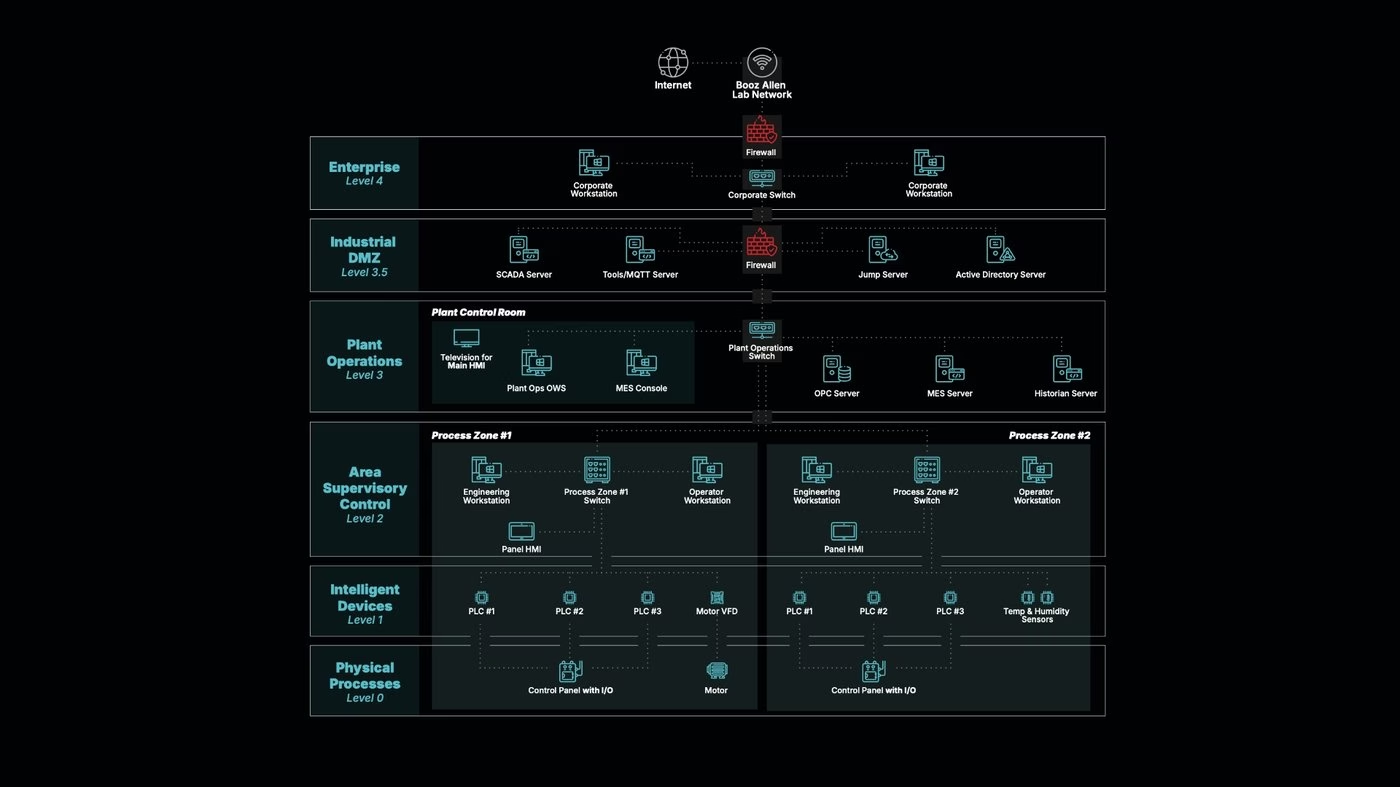
Booz Allenは、AIエージェントによる攻撃をテストするため、模擬的な企業OTネットワークを構築しました。出典:Booz Allen
OTセキュリティ企業ClarotyのTeam82も独自の調査で、AIコーディングエージェントを使ってDanfossの冷凍コントローラーを分析し、すでに公開されていた3件の脆弱性を発見しました。AIエージェントはそのうち2件を連鎖させる方法を見つけ出し、実験用デバイスでroot権限を取得しました。かかった費用は28分とトークン代約6ドルだったと、同社のフィールドCTO(最高技術責任者)であるSean Tufts氏は説明します。
「防御側にとっては、脆弱性が公開されてから対応するまでの猶予が短くなる恐れがあります。特に機器がインターネットに公開されている場合はなおさらです」と同氏は話します。そのうえで、攻撃者が最も大きな被害を与えられる箇所を見極めることに、企業は注力すべきだと指摘します。「脆弱なデバイスに侵入された場合、攻撃者はどこまで到達できるのか。機器の動作を変えられるのか。それを食い止める防御策は講じられているのか」
これらと同じ脆弱性が、フランスで最近発生した冷凍システムへの攻撃につながりました。Clarotyが問題を製造元に通知し、ファームウェアが更新されてから2カ月後のことです。
AIは内部脅威にも解決策にもなる
Clarotyのキーワードを持つTufts氏によれば、これまで「目立たないこと」を防御の第一線としてきた重要インフラの運用者にとって、AIを使った攻撃は目を覚まさせる出来事になります。Clarotyの調査では、運用に何らかの形でAIを使っている企業は70%に上ります。Clarotyの調査もBooz Allenの実験室テストも、運用環境に導入済みのAIエージェントを攻撃者が侵害する場面までは実証していません。ただ、組織が想定しておくべきシナリオだと、Tufts氏は述べます。
「広範な権限を持つエージェントは、そのエージェントや基盤となるインフラが侵害された場合、攻撃者に重要システムへの別の侵入経路を与えかねません」と同氏は話します。
AIで強化された攻撃にはAIで強化した防御で対抗するのが当然に思えます。しかし、AIエージェントにはときに暴走したり、本来の機能を超えて動いたりする傾向があります。そのため、OTの運用者の信頼を得るには時間がかかるだろうと、Booz AllenのMiller氏は述べます。
「OT環境では安全性と稼働時間を非常に重視するため、防御を自動化することには怖さがあります」と同氏は話します。「ただ、特にOT環境でAIの異常な動きを検知した場合に、境界でその通信を自動的に遮断するような仕組みを作れないかと考えています。それが重要になるでしょう。そうしなければ、すべてが人間の速度で動く限り、おそらく遅すぎます」
セグメンテーション、さらに望ましいのはマイクロセグメンテーションです。これにより、AI攻撃者の動きを遅らせ、防御側が対応する時間を稼げます。ネットワークの異常な挙動を監視することも、OTの運用者が導入すべき防御策の1つです。AIエージェントはOTネットワークに入り込むと、他のOT機器と見分けがつきにくくなることが多いものの、適切にチューニングされた監視システムなら検知できます。
最後に、ハニーポットやカナリアといった欺瞞技術の導入も検討すべきだと、Miller氏は述べます。こうした技術は、AIで強化された攻撃者の動きを遅らせると同時に、検知にもつながります。
「カナリアやおとり、欺瞞型のソリューションを何らかの形で使えば、大きな効果を発揮するでしょう」と同氏は話します。「うまく運用すれば、典型的なOT環境を模したおとりやハニーポットを設置できると思います。さらには、モデルに偽のデータを与えることさえ可能です」
翻訳元: https://www.darkreading.com/ics-ot-security/ai-takes-control-robotic-arm-16-minutes