2026年2月、米国で「OnlyFake」の運営者が有罪を認めました。OnlyFakeは、1万件を超える偽のデジタル身分証明書を生成していたサービスです。利用者はパスポート、運転免許証、社会保障カード、数十カ国の各種書類を作成でき、スキャン画像と実物の写真のどちらに見せるかも選べました。
米司法省によると、これらの書類によってサイバー犯罪者は身元を隠し、銀行や暗号資産取引所の本人確認をすり抜け、マネーロンダリングを行うことができました。
こうした活動は偽造書類にとどまりません。Flare のプラットフォームが監視している地下コミュニティでは、加工した写真や動画、ライブ本人確認の代行、本人確認を通過済みと称するアカウントなどが売り込まれています。
Flareは毎年、KYC(Know Your Client)サービスや認証済みアカウントの取引に関連する検索結果を数十万件収集しています。2026年3月から9月にかけて観測された活動からは、こうしたサービスが地下市場でどのようにパッケージ化され、宣伝されているかがわかります。
KYCとは
KYCとは、金融機関が顧客の身元を確認し、その顧客にサービスを提供するリスクを評価するためのプロセスです。
リスクの水準に応じて、金融機関は書類の真正性の確認、書類上の写真とライブ映像との照合、連絡先の管理権限の確認、資金源に関する情報の請求を行います。さらに、制裁対象者や重要な公的地位を有する者(PEP)のリストとの照合も実施します。
KYCは口座開設後も続きます。取引モニタリングを行い、情報に変更があった場合や不審な動きが見られた場合には、追加の確認を実施します。金融活動作業部会(FATF)は、顧客管理を「顧客の特定」「取引関係の目的の理解」「継続的な監視」と位置づけています。
偽の身元がすでに本人確認を突破していませんか?
地下の販売者は、偽造書類やディープフェイク、ライブ認証の支援をパッケージ化し、本人確認を通過させています。
Flareは犯罪フォーラムを監視し、漏えいした身元情報や盗まれた認証情報、有効なセッションを検知します。アカウント乗っ取りや不正に発展する前に、アクセスを無効化できます。
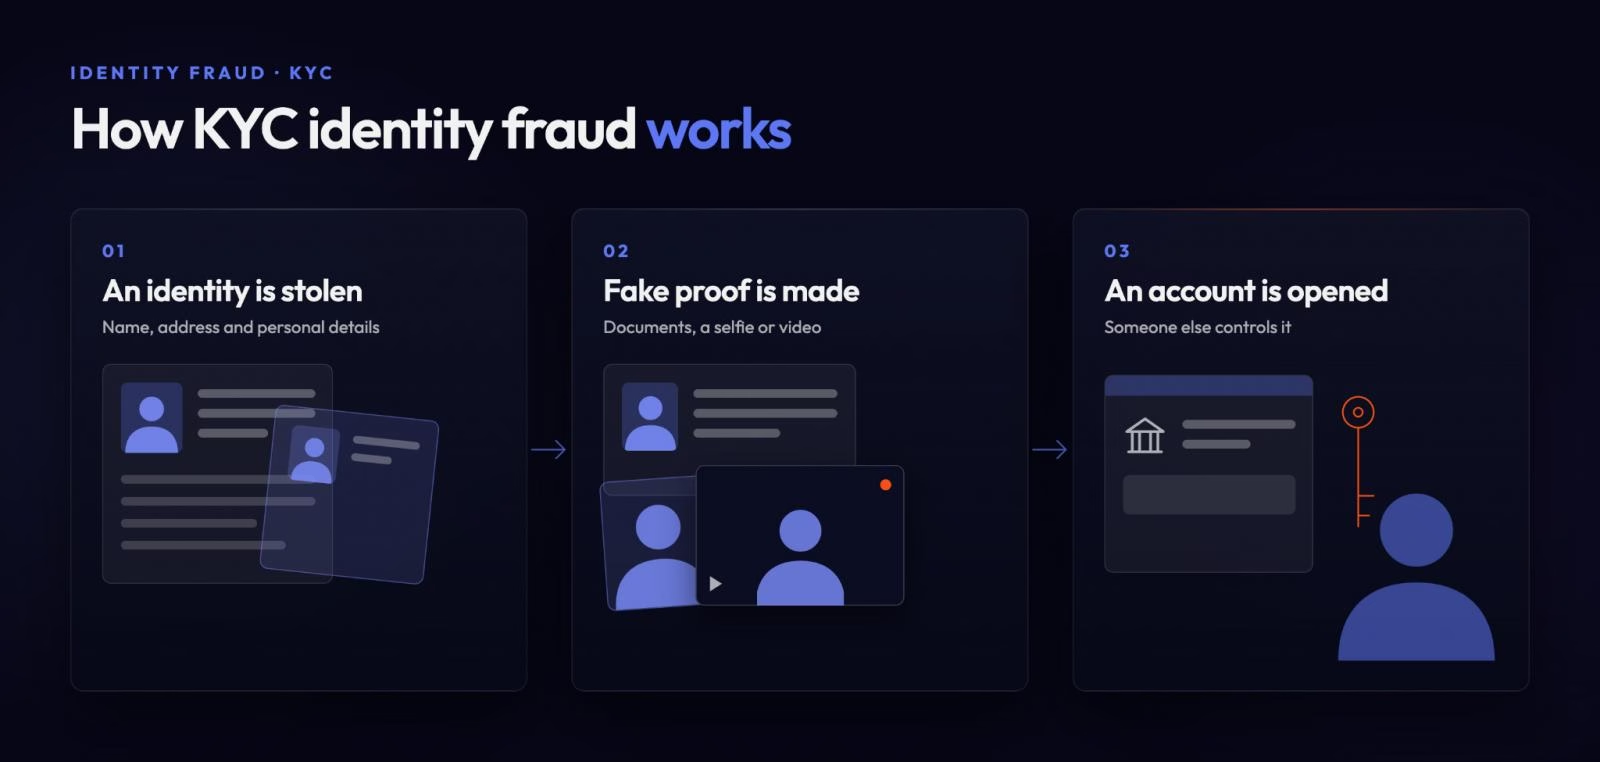
KYCを悪用した身元詐称の仕組み
以下の手順と図は、攻撃者がKYCを悪用した身元詐称に使う要素をどのように組み立てるかを示しています。
-
身元データで、申請者が主張する個人情報を固めます。
-
書類を提示し、その情報を裏付けます。
-
写真や動画で、主張する身元と顔を結びつけます。
-
デバイスとブラウザーの準備により、申請セッションを正規顧客のものらしく見せかけます。
-
ライブ認証は、人間のオペレーターか合成メディアを使って突破を試みます。
身元パッケージの構築
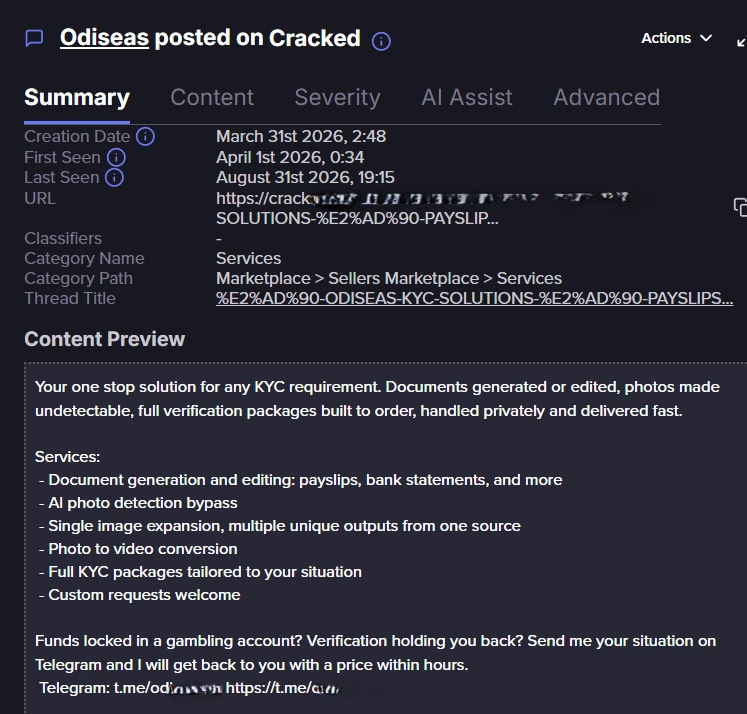
2026年3月、Flareはフォーラムの販売者が、個別の認証要求に合わせて生成または編集した身分証明書や金融関連書類を提供しているのを観測しました。銀行取引明細書など、プラットフォームが申請者の住所、収入、口座の名義を確認するために使う可能性のある書類も含まれています。
KYC一式の提供は、販売者が複数の書類を特定のプラットフォームや顧客の要件に合わせて調整していることを示しています。申請内容に食い違いがあると、却下や追加審査の原因になります。そのため、氏名、写真、住所などの情報は、すべての書類で一貫させる必要があります。
この準備で作られた身元パッケージが、後の顔認証やライブ認証の段階で使われます。
ライブ本人確認の回避
多くのKYCシステムは、身分証明書の写真と申請者のライブ映像を照合します。パッシブ型のライブネス検知では、短いカメラ映像を分析し、実在の人物かどうかを判定します。アクティブ型では、頭を回す、話す、まばたきをする、画面に表示された数字を読み上げるといった動作を申請者に求めます。
こうした確認を回避するため、攻撃者は身分証明書に写る顔をもとにした加工写真やAI生成動画を売り込んでいます。ライブセッション中にオペレーターの外見を変えると称するツールもあります。物理カメラの映像を加工した映像に置き換え、偽の顔が指示にリアルタイムで従えるようにするものです。
Flareは「ヒューマンKYC」の広告も確認しました。これは、申請用に準備した身元情報を使い、人間が顔認証や動画認証を代行するサービスです。
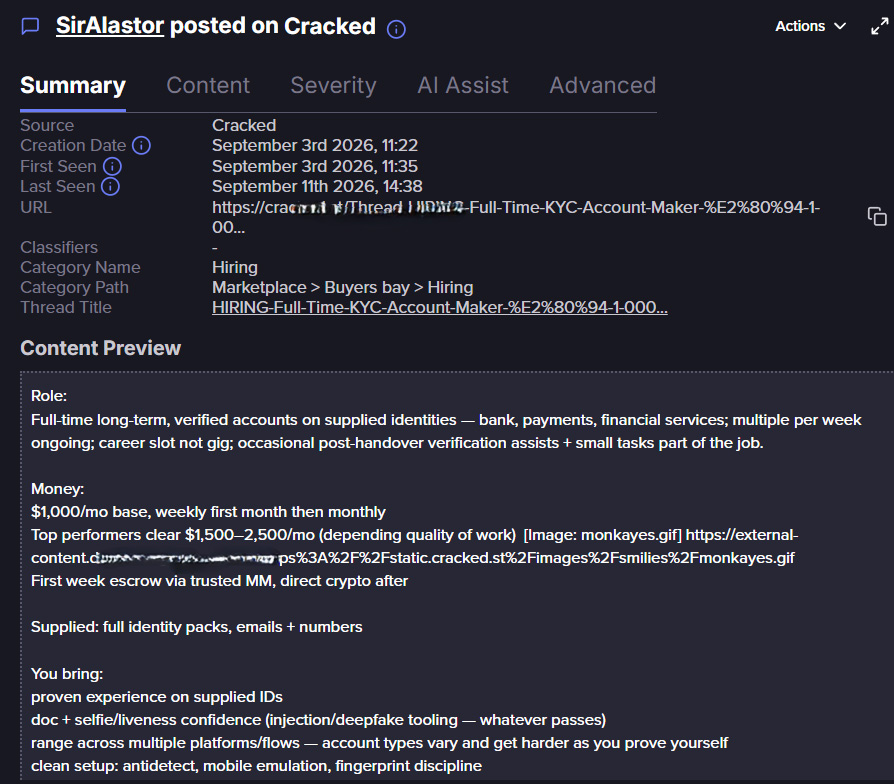
ある人材募集の投稿では、攻撃者がディープフェイクツールを使える人物を探していました。ライブ確認の際にカメラ映像を加工し、身分証明書に記載された人物になりすますためです。
別の事例では、Flareの研究者が、ライブでの数字読み上げ確認の突破方法を指南すると宣伝する攻撃者を確認しました。申請者はセッション中に提示される内容に応答しなければなりません。そのため、この突破手法には、準備済みのデータを提出するだけでなく、連携と臨機応変な対応が必要になります。
アカウント引き渡し後のサポート
Flareの研究者は、販売者が完成したアカウントを引き渡した後も、継続的な本人確認や、アカウント復旧の支援を提供している例を確認しました。前述の人材募集の投稿にも、引き渡し後にプラットフォームから再度の本人確認を求められた場合の支援が含まれていました。
後日の確認で、登録時に使った身元情報や関与した人物が必要になると、購入者は販売者に頼り続けることになります。これにより、当初のKYCサービスは販売後も続くことになり、認証済みの顧客がアカウントを今も管理しているかのような外観を保つ助けにもなります。
KYC悪用の検知
米金融犯罪取締ネットワーク(FinCEN)は、犯罪者がディープフェイクや偽造身分証明書を使って顧客確認の統制を回避していると、金融機関に警告しています。
FinCENは警告の中で、申請内容を全体として精査するよう推奨しています。申請者の身元情報、裏付け資料、顔画像、口座の動きの間に食い違いがあれば、複数の要素が別々の人物やツールで用意されたことを示している可能性があるためです。
米国立標準技術研究所(NIST)は、確認セッション中に身分証明書と顔画像を直接取得すること、改ざんの有無を確認すること、物理カメラの映像を置き換えるソフトウェアを検知することを推奨しています。
特定の動きをさせる、変化する数字を読み上げさせるなど、予測できない指示を出せば、事前に用意した録画は使いにくくなります。また、デバイス情報は、そのセッションが通常の顧客の端末から行われているかどうかの判断に役立ちます。
これらの確認を組み合わせて適用すれば、地下のKYC広告に見られる偽造書類、ディープフェイク、人間のオペレーターを組み合わせた手口を、組織が検知できる可能性は高まります。
Flareは組織の可視性をさらに高めます。犯罪フォーラムを監視し、漏えいした身元情報、盗まれた認証情報、有効なログインセッション、組織に関連する脅威を検知します。セキュリティチームはこれらのアラートを活用して、影響を受けたアカウントを特定し、漏えいしたアクセスを無効化できます。アカウント乗っ取りやさらなる不正に発展する前に、身元に関わる活動を調査することも可能です。